



Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Операторы банковского трояна Casbaneiro начали использовать метод обхода контроля контроля учётных записей (User Account Control, UAC) для получения полных прав администратора на атакованных компьютерах.

Исследователи из компании Sygnia считают, что авторы Casbaneiro совершенствуют свои техники для ухода от детектирования и незаметного выполнения кода на устройствах жертв.

«Нововведения, которыми киберпреступниками оснастили свою вредоносную программу, создают серьёзные риски для финансовых организаций во многих странах», — пишут специалисты в отчёте.

Casbaneiro (или как его ещё называют — Metamorfo и Ponteiro) известен сообществу кибербезопасников как банковский троян. В июле 2021 года Microsoft предупреждала о его активности: вредонос стоял за спамерской кампанией и использовал HTML smuggling.

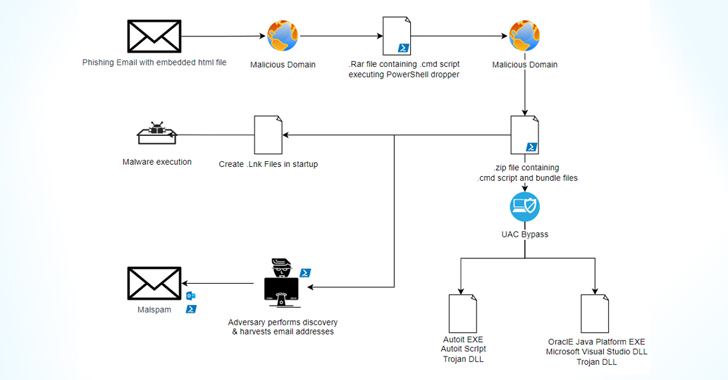
Атаки Casbaneiro, как правило, начинаются с фишингового письма с вредоносным вложением, которое при запуске разворачивает в системе троян. Параллельно на устройство сбрасывается скрипт, отвечающий за снятие цифрового отпечатка машины и сбора системных метаданных.

Casbaneiro на начальной стадии сопровождает ещё один бинарник — Horabot. Его задача — «двигать» вредонос латерально по сети, заражая других сотрудников кредитных организаций.

В последних атаках операторы немного изменили подход: всё начинается с целевого фишинга, а в письме есть ссылка на HTML-файл. Последний перенаправляет пользователя на загрузку RAR-архива.

Вторым важным изменением стало использование исполняемого файла fodhelper.exe, который и отвечает за обход UAC. Вредонос также создаёт директорию C:\Windows[пробел]\system32, в которую копируется fodhelper.exe.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru