



Авторы шифровальщика используют имя ИБ-компании Sophos

Авторы шифровальщика используют имя ИБ-компании Sophos

Авторы шифровальщика используют имя ИБ-компании Sophos

Компания Sophos, занимающаяся кибербезопасностью, стала объектом подражания для злоумышленников. Операторы программы-вымогателя, распространяющие своё детище по модели «шифровальщик как услуга», используют имя SophosEncrypt.

На атаки подражателей указали исследователи из MalwareHunterTeam. Изначально специалисты даже думали, что Sophos действительно запустила операцию ред тиминга.

Реагируя на эти сообщения, команда Sophos X-Ops уточнила, что не имеет отношения к шифровальщику. В настоящее время компания расследует атаки SophosEncrypt.

«Ранее мы наши образец на VirusTotal и с тех пор проводим собственное расследование. Предварительные выводы говорят о том, что продукт Sophos InterceptX защищает от семплов этого шифровальщика», — пишет в одном из твитов Sophos.

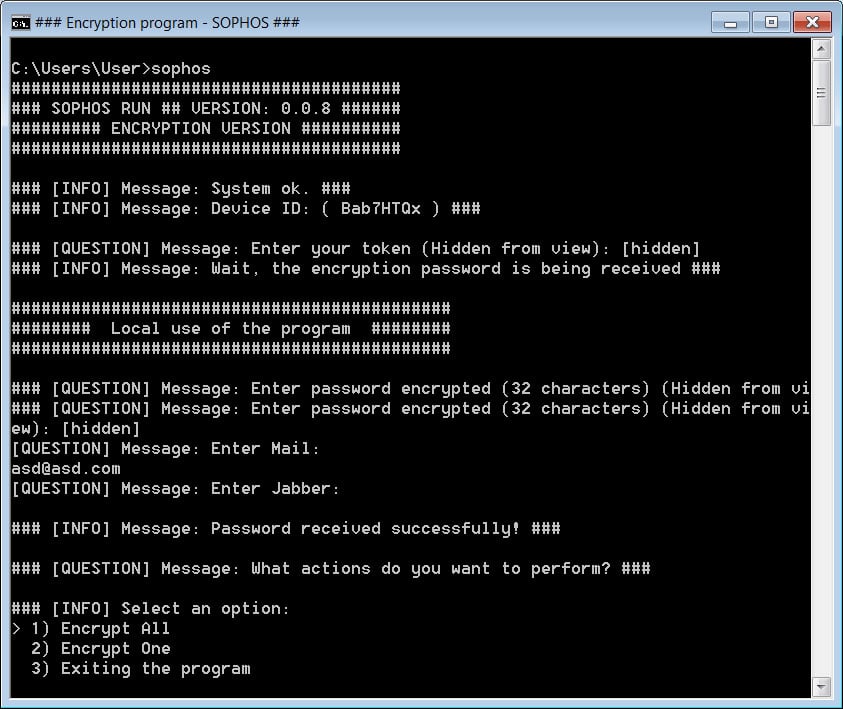
По данным экспертов, вымогатель SophosEncrypt написан на Rust и использует путь C:\Users\Dubinin\ для хранения своих файлов. После запуска вредонос предлагает оператору ввести токен жертвы, который, судя по всему, сначала нужно получить в панели управления вымогателем.

При вводе токена зловред подключается к 179.43.154.137:21119 для проверки актуальности указанной информации. Кстати, эту валидацию можно обойти, просто отключившись от Сети — тогда шифровальщик будет работать в офлайн-режиме.

Далее оператор должен указать адрес электронной почты, jabber и 32-значный пароль. Последний используется как часть алгоритма шифрования. После этого вымогатель предложит зашифровать либо один файл, либо устройство целиком:


Вредоносная программа использует шифрование AES256-CBC, а к пострадавшим файлам добавляет расширение sophos. Sophos уже подготовила отдельный отчёт, посвящённый этой киберугрозе.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru