



В Telegram продают видео со взломанных детских мониторов Hikvision

В Telegram продают видео со взломанных детских мониторов Hikvision

В Telegram продают видео со взломанных детских мониторов Hikvision

Предприимчивые злоумышленники взламывают IP-камеры Hikvision, установленные в спальнях и детских, и за плату расшаривают доступ к трансляциям, используя телеграм-каналы. Семь таких разноязычных групп уже заблокированы.

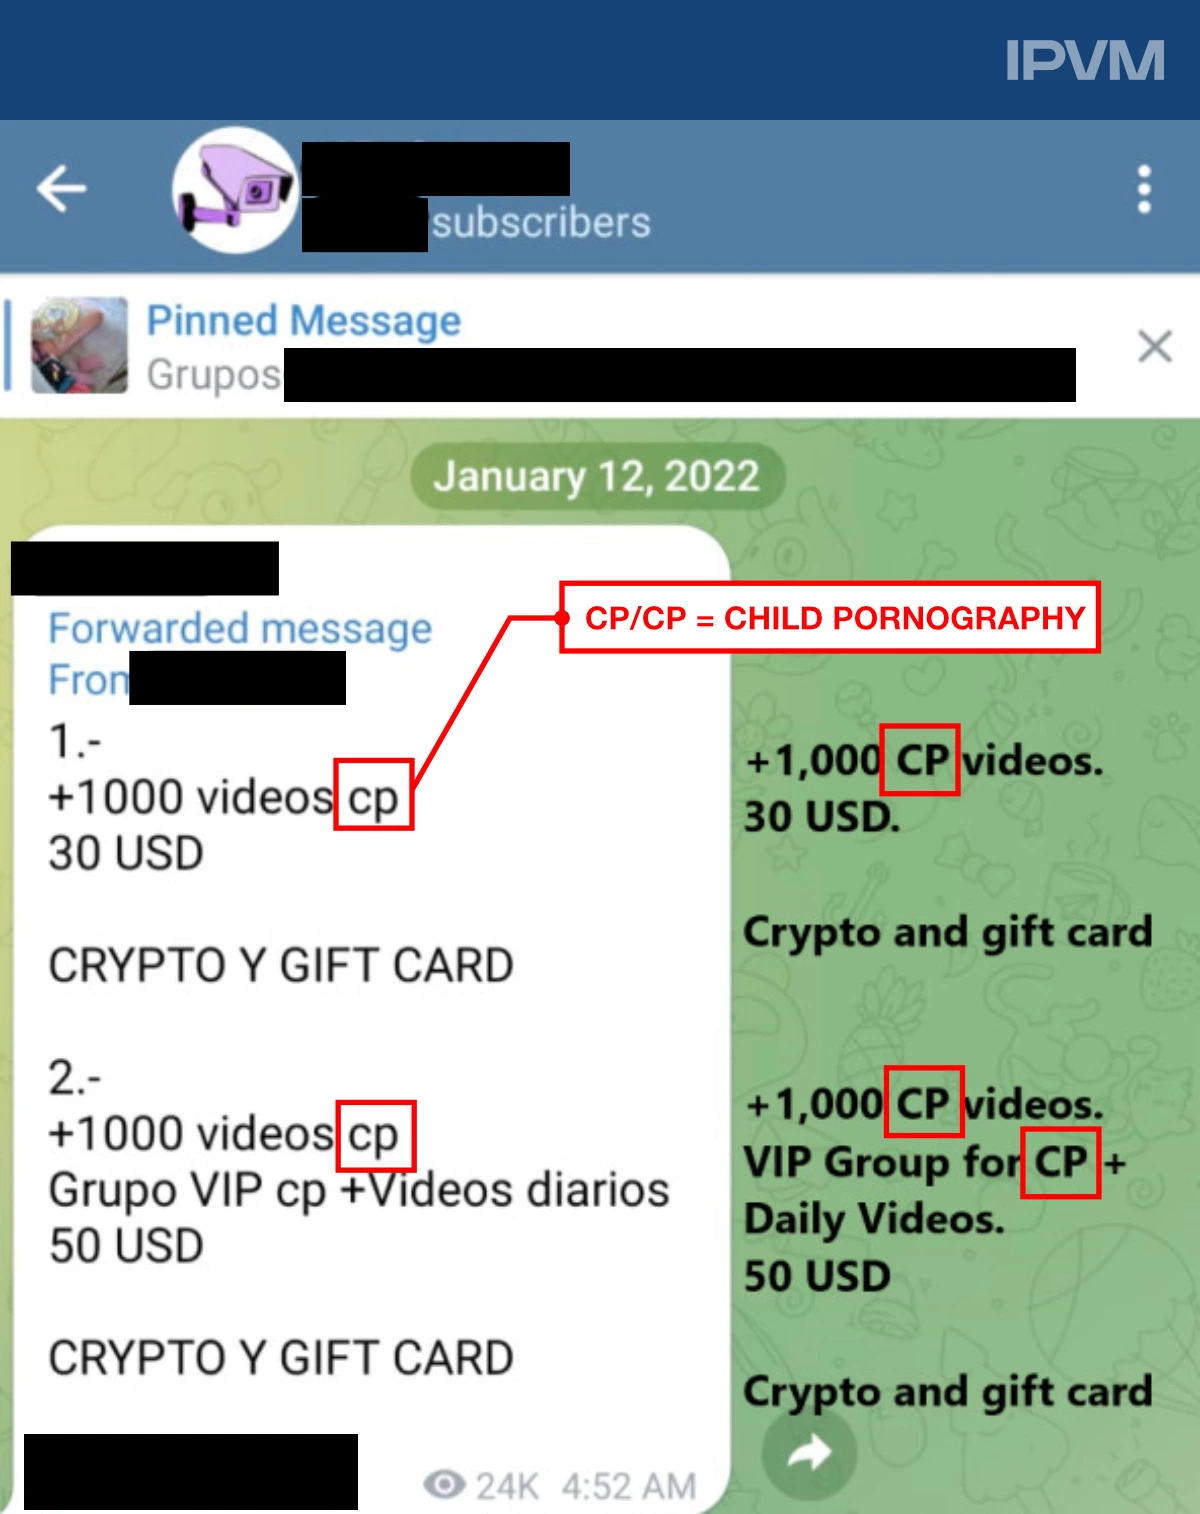
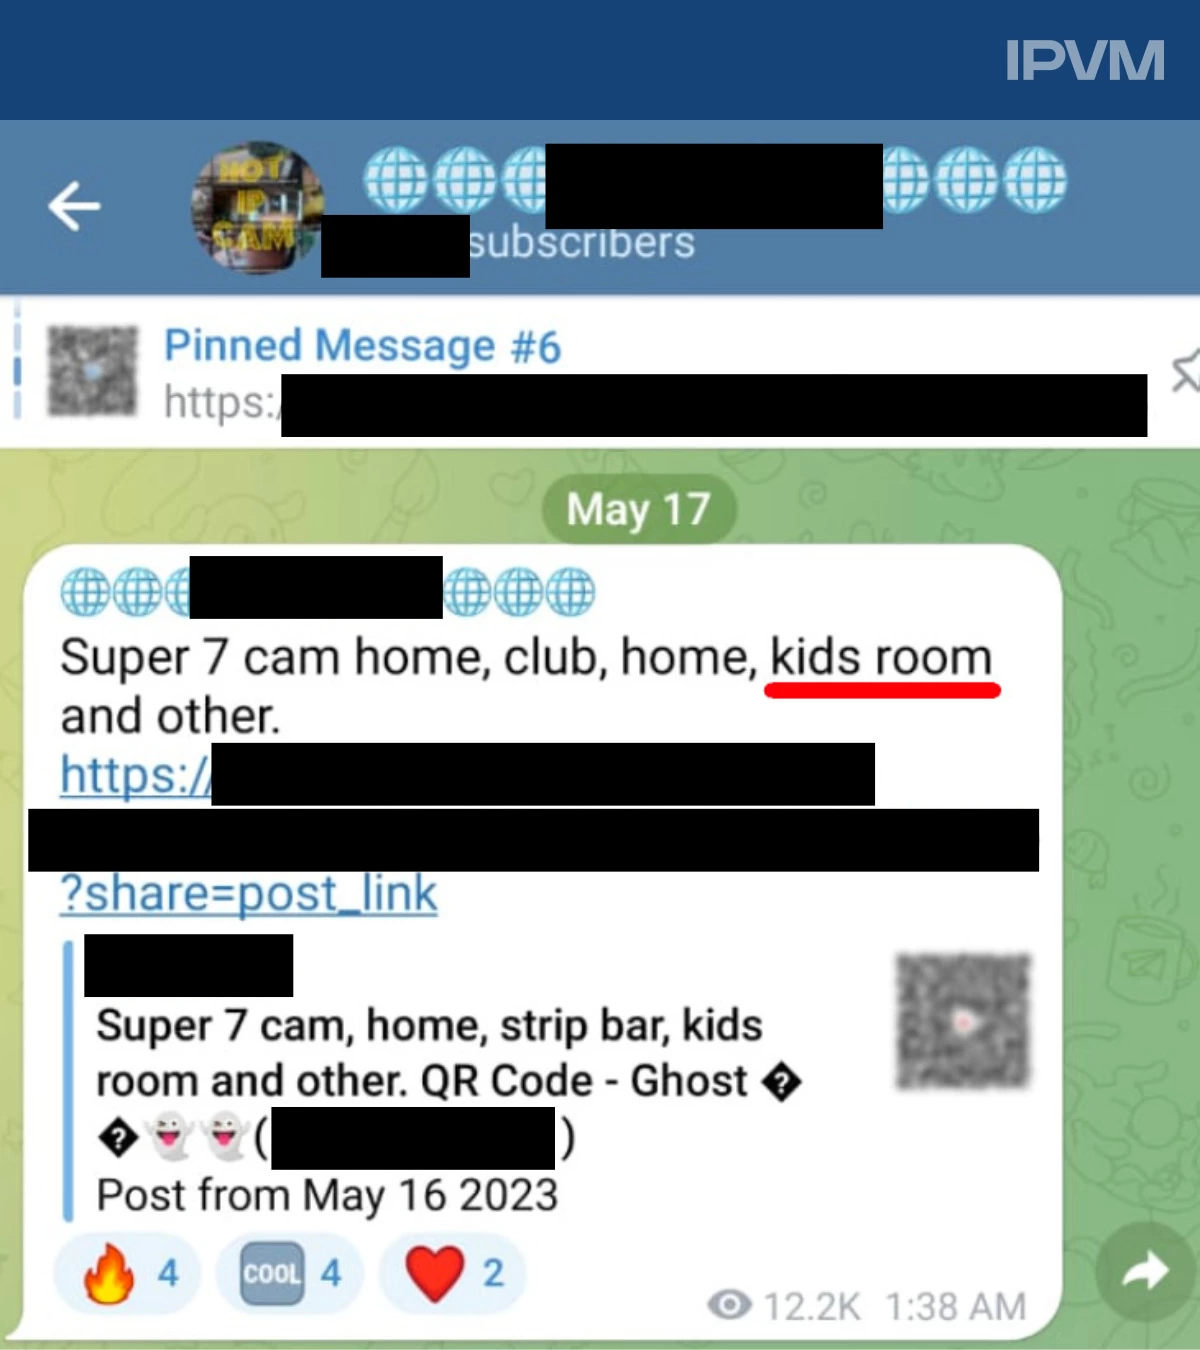
Массовый вброс в Telegram объявлений о продаже доступа к подобному интиму обнаружили аналитики рынка видеонаблюдения из IPVM. Чтобы привлечь потенциальных покупателей, авторы сообщений используют такие обозначения «товара», как cp (child porn, детская порнография), kids room (детская), family room (гостиная), bedroom of a young girl (девичья спальня), nursing mother (кормящая мать).

География выставленных на продажу видеофидов редко упоминается; исследователям удалось установить лишь несколько стран-источников: Россия, Израиль, Украина и Вьетнам. Для расшаривания доступа продавцы используют в основном возможности приложения Hik-Connect, в частности его генератор QR-кодов.

Исследователи уведомили ФБР о своих находках, но перед этим попытались поставить в известность Hikvision. В ответ на обращение IPVM китайский производитель IP-камер выдал гневную тираду, заявив, что его напрасно пытаются связать с детским порно. Авторы исследования бьют тревогу на ровном месте, их утверждения голословны и похожи на попытку подорвать честный бизнес.

Беспочвенность таких обвинений в адрес IPVM досказали действия Telegram: модераторы, против обыкновения, быстро отреагировали на сигнал и заблокировали все семь уличенных в злоупотреблении каналов. Некоторые из них успели собрать тысячи подписчиков.

Преступникам стало труднее искать покупателей, однако распространение и просмотр ворованных видеофидов это не остановит: те, кто уже купил доступ, его сохранили, а криминальные продажи можно перенести в другое место, например, в даркнет. Чтобы искоренить подобное предпринимательство, нужны решительные действия Hikvision: удаление провокационной функциональности из приложения и устранение уязвимостей в IP-камерах.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru