



WordPress-плагин AIOS писал в БД пароли в виде простого текста

WordPress-плагин AIOS писал в БД пароли в виде простого текста

WordPress-плагин AIOS писал в БД пароли в виде простого текста

Плагин для сайтов на WordPress под названием All-In-One Security (AIOS), установленный более чем на миллионе веб-ресурсов, логировал пароли в виде простого текста. Иронично, что предназначенный для дополнительной защиты сайтов плагин сам и же и создавал риски.

Судя по всему, простым текстом в базу данных писались пароли, которые пользователи вводили при попытке войти в аккаунт.

Сам плагин AIOS, разрабатываемый компанией Updraft, предлагает владельцам WordPress-сайтов функциональность WAF (web application firewall — файрвол уровня веб-приложения), защиту контента и логинов.

Авторы All-In-One Security обещают, что их разработка остановит вредоносных ботов и защитит ресурс от брутфорса.

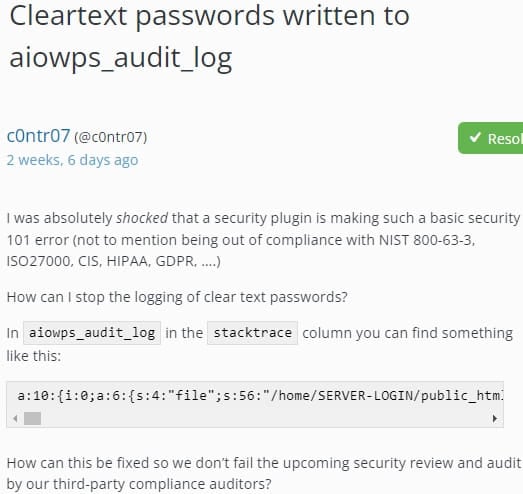
Приблизительно три недели назад один из пользователей сообщил о странном поведении версии AIOS v5.1.9: плагин не только записывает попытки входа в учётные записи в таблицу aiowps_audit_log, но и фиксирует вводимые пароли. Юзер указывал на нарушение стандартов и законов, включая NIST 800-63 3, ISO 27000 и GDPR.


Представители Updraft в ответ на замечания объяснили, что это «известный баг» и пообещали предоставить фикс с выходом следующей версии. Своё обещание разработчики сдержали, так как 11 июля вышел релиз под номером 5.2.0, в котором проблема решена.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru