



Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

Android-вредонос Letscall перенаправляет вызовы операторам-мошенникам

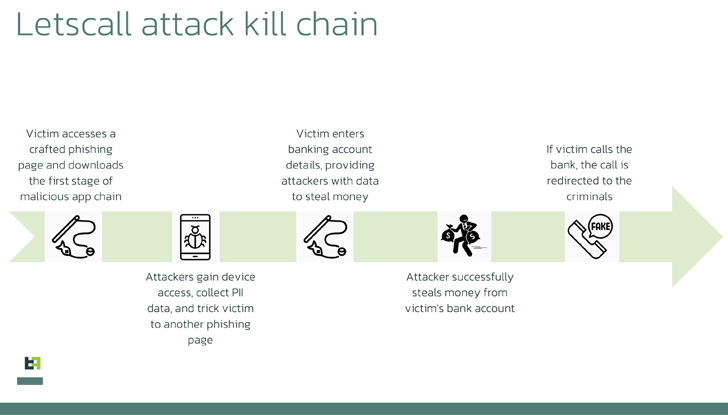
Специалисты предупреждают о новой кампании голосового фишинга (вишинг), в которой используется многоступенчатая атака, призванная заставить пользователя скачать вредоносную программу для Android. Кампании дали имя «Letscall».

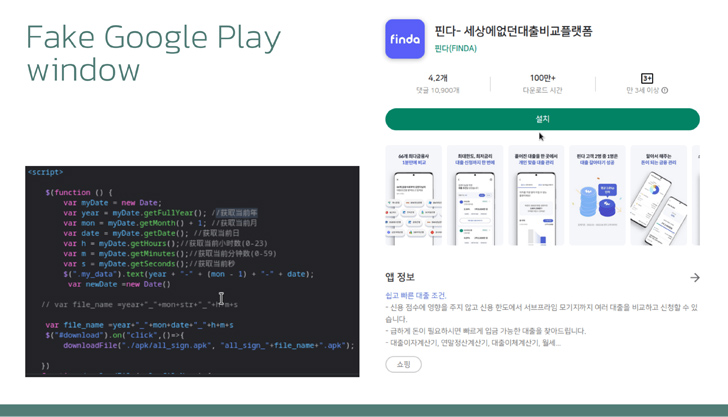
Для обмана потенциальных жертв злоумышленники создали сайт, копирующий Google Play Store. Если пользователь скачает и установит злонамеренное приложение, все входящие звонки будут перенаправляться на подконтрольный преступникам кол-центр.

Специально обученные операторы выступают в роли сотрудников банка и пытаются выведать у жертвы всю важную информацию. Для маршрутизации голосового трафика Letscall использует IP-телефонию и WebRTC. Помимо этого, задействуются протоколы Session Traversal Utilities for NAT (STUN) и Traversal Using Relays around NAT (TURN), включая серверы Google STUN; это помогает мошенникам обеспечить высокое качество аудио- и видеосвязи, а также обойти ограничения NAT и файрволов.

Стоящая за вишинговой кампанией группировка состоит из разработчиков приложений для Android, дизайнеров, бэкенд-девелоперов, а также операторов кол-центра, специализирующихся на социальной инженерии.

Согласно отчету ThreatFabric, злоумышленники управляют вредоносной программой в три стадии:

  1. Загрузчик подготавливает устройство жертвы для установки мощного шпионского софта.
  2. Шпион запускает следующую ступень заражения, на которой подключаются перенаправление входящих звонков и операторы кол-центра.
  3. На третьей стадии атакующие используют собственный набор команд, в том числе по WebSocket. Ряд таких команд относится к взаимодействию со списком контактов: злоумышленник может удалять или создавать контакты.


Letscall также отличает использование современных методов ухода от детектирования. Например, вредонос задействует обфускацию Tencent Legu и Bangcle (SecShell), а ещё создает достаточно сложную структуру имен в директориях ZIP-файла.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru