



Fedora может начать собирать данные об использовании продукта

Fedora может начать собирать данные об использовании продукта

Fedora может начать собирать данные об использовании продукта

На проекте Fedora обсуждают предложение добавить механизм телеметрии в версию 40 для рабочих станций. По замыслу, информация будет собираться с учетом приватности пользователей и поможет узнать их предпочтения с целью совершенствования дистрибутива.

Телеметрию предлагается включить по умолчанию для новых установок, предусмотрев возможность отключения через мастер первичной настройки и конфигуратор GNOME Сontrol Center. При обновлении системы механизм будет сбрасываться, для активации юзеру придется заглянуть в раздел «Конфиденциальность».

При включенной телеметрии система сразу приступает к сбору данных, а отправка включается лишь после закрытия страницы с настройками. Процесс передачи метрик планируется сделать максимально прозрачным для аудита, а типы данных ограничить с помощью специальных правил.

Сообществу будет предоставлена возможность надзора; предварительный список разрешенных для сбора сведений уже вынесен на обсуждение:

  • реакции мышью на подсказки пакетного менеджера GNOME Software;
  • частота обращения к панелям и настройкам в конфигураторе;
  • время загрузки;
  • типы накопителей (HDD, SSD);
  • модель ноутбука;
  • выбранная локаль.

Узнать, какие данные передаются, в каком виде и как используются, пользователи смогут на специальных информационных страницах мастера первичной настройки и рабочего стола GNOME.

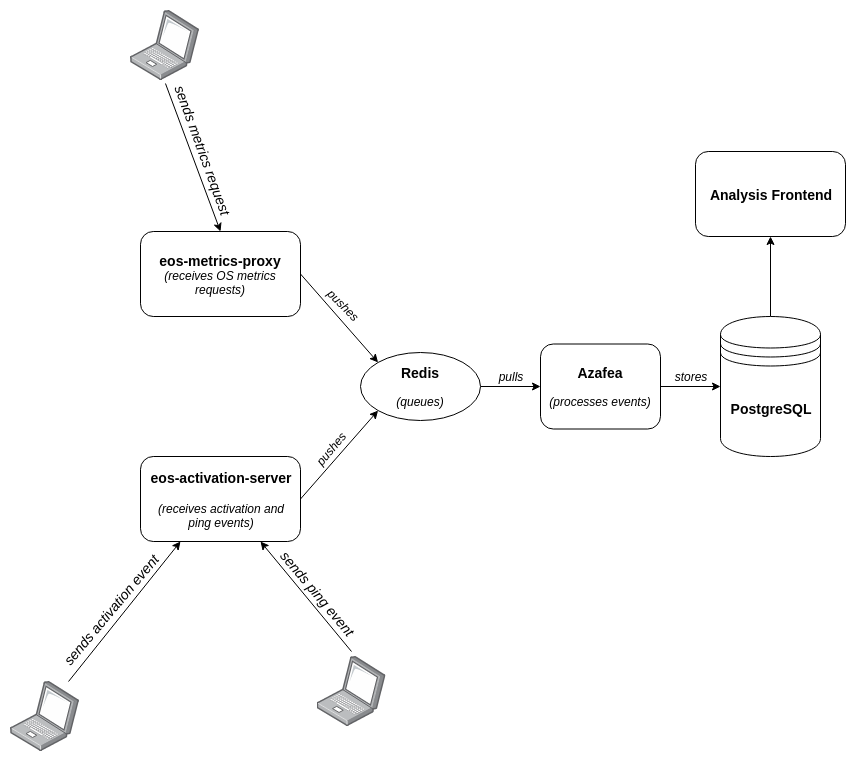
Обработку метрик предлагается осуществлять с использованием технологии Azafea, реализованной в ОС Endless: пользователи при этом не профилируются, и обращения к внешним сервисам (вроде Google Analytics), агрегаторам и хранилищам не нужны. Прием и обработка информации будут производиться на серверах проекта Fedora; при желании пользователи смогут копить такую статистику на своих мощностях (код Azafea открыт).


Предложение пока не рассмотрено комитетом FESCo (Fedora Engineering Steering Committee), отвечающим за техническую часть разработки Fedora, и может быть отклонено по итогам обсуждения в сообществе.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru