



Пользователи LastPass не могут войти в аккаунты после сброса MFA

Пользователи LastPass не могут войти в аккаунты после сброса MFA

Пользователи LastPass не могут войти в аккаунты после сброса MFA

Пользователи LastPass жалуются на потерю доступа к собственным хранилищам. Даже после успешного сброса приложений для мультифакторной аутентификации менеджер паролей не даёт юзерам управлять аккаунтами и сохранёнными учётными записями.

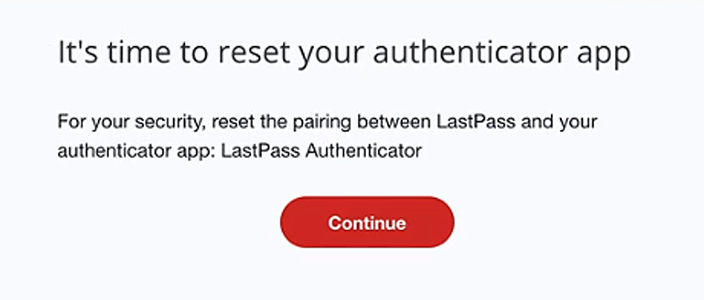
Вся эта история с проблемой входа в хранилище LastPass длится с мая. Изначально пользователей просили сбросить MFA-приложения вроде LastPass Authenticator, Microsoft Authenticator, Google Authenticator, что являлось частью запланированного апгрейда безопасности.

Разработчики менеджера паролей предупреждали, что после этих манипуляций может потребоваться повторно войти в аккаунт. Однако на деле люди столкнулись с невозможностью залогиниться обратно.

Что хуже, нельзя даже связаться с техподдержкой, так как для корректного обращения сначала нужно войти в аккаунт. В результате пользователи застряли в бесконечном цикле.


Само собой, люди пошли писать гневные посты в соцсетях. Например, претензии к LastPass можно встретить в Twitter и на форуме поддержки. Такая ситуация побудила разработчиков опубликовать ряд рекомендаций.

«Повторная синхронизация мультифакторной аутентификации и вынужденный выход из аккаунта связаны с повышением безопасности и шифрованием хранилищ паролей», — пишет компания в Twitter.

В другом сообщении представители LastPass отметили, что пользователям необходимо сбросить MFA при повторном входе в учётную запись. Детально вся процедура описана в документе LastPass.

Напомним, в конце прошлого года неким киберпреступникам удалось пробраться в облако LastPass, используя данные из прошлого взлома.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru