



Украинские киберкопы пресекли массовый фишинг в Telegram

Украинские киберкопы пресекли массовый фишинг в Telegram

Украинские киберкопы пресекли массовый фишинг в Telegram

Мошенники с помощью фишинговых ботов получили ключи к 15 тыс. телеграм-аккаунтов и публиковали рекламу якобы выгодных инвестиций, чтобы выманить деньги у доверчивых граждан. Предполагаемые главари ОПГ выявлены, возбуждено уголовное дело.

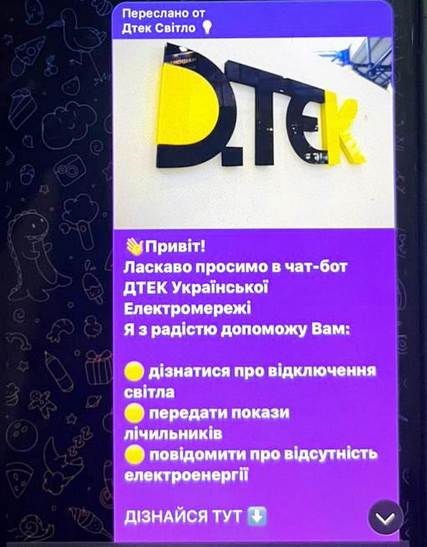
Согласно сообщению киберполиции Украины, организаторами мошеннической схемы являлись четыре жителя Киева и Одессы и один россиянин. Созданные ими боты Telegram имитировали чат-бот энергетической компании ДТЭК и оживали в периоды отключения электричества по стране.


Собранные ботами ключи (номер телефона и код подтверждения в мессенджере) открывали злоумышленникам доступ к чужим аккаунтам. Угон впоследствии использовался для распространения рекламы мошеннических каналов, публикующих советы по инвестированию в различные проекты.

Для обналичивания денежных средств, полученных в виде капиталовложений, было нанято полсотни дропов. По предварительным данным, от реализации мошеннической схемы пострадали более 15 тыс. владельцев телеграм-аккаунтов и около 3 тыс. несостоявшихся инвесторов.

Уголовное производство открыто по фактам совершения преступлений, предусмотренных ч. 1 ст. 209 (отмывание денег), ч. 4 ст. 190 (мошенничество), ч. 5 ст. 361 (несанкционированное вмешательство в работу ИКТ-систем) и ч. 2 ст. 361-1 (создание и использование вредоносных программ) УК Украины. По совокупности ответчикам грозит от 10 до 15 лет лишения свободы.

В домах прошли обыски, полиция изъяла мобильники, симки, компьютерную технику, банковские карты. Трем лицам вручили уведомление о подозрении, еще в двух случаях решение о привлечении в качестве обвиняемого было принято заочно. Правовая оценка действий дропов будет сделана после изучения изъятых материалов.

Киберкопы рекомендуют гражданам использовать двухфакторную аутентификацию (2FA), держать в тайне коды подтверждения, присылаемые в СМС либо генерируемые в приложении, а также мониторить подключенные устройства и активные сеансы в мессенджерах. При использовании ботов следует каждый раз проверять корректность ссылки.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru