



Новый Go-зловред Skuld ворует данные из Discord и браузеров на Windows

Новый Go-зловред Skuld ворует данные из Discord и браузеров на Windows

Новый Go-зловред Skuld ворует данные из Discord и браузеров на Windows

Эксперты Trellix фиксируют рост количества заражений трояном Skuld. Анализ показал, что написанный на Golang инфостилер использует множество библиотек для выполнения различных задач, в том числе opensource-проекты, доступные на GitHub.

Создатель новобранца, известный в Сети под ником Deathined, постоянно пытается реализовать новые функции и пока не предлагает свое детище как MaaS (Malware-as-a-Service, как услугу). В Teleram и Discord появились новые группы (deathinews и Guilded соответственно) — видимо, задел под такой сервис.

При исполнении Skuld прежде всего проводит проверку на наличие виртуального окружения и составляет список запущенных процессов, чтобы сравнить его с вшитым блоклистом. При обнаружении совпадений процесс принудительно завершается.

На настоящий момент вредонос умеет собирать информацию о зараженной системе, похищать куки и учетки из браузеров, а также содержимое файлов в папках пользователя Windows (Рабочий стол, Документы, Изображения, Музыка, Видео и OneDrive).

Выявленные артефакты указывают на то, что троян обладает способностью обходить защиту, реализованную в клиенте Better Discord и плагине Discord Token Protector. Это ему нужно, чтобы выполнить JavaScript-инъекцию и воровать бэкап-коды из приложения (мессенджер их использует так же, как одноразовые коды в рамках 2FA).

Некоторые семплы Skuld снабжены модулем-клиппером, позволяющим подменять адреса криптокошельков в буфере обмена. Эта функциональность, по словам аналитиков, сыра и скорее всего находится в стадии разработки.

Вывод краденых данных осуществляется с использованием вебхука Discord либо файлообменника Gofile. В последнем случае оператору зловреда высылается URL загруженного ZIP-файла — тоже с помощью Discord Webhooks.

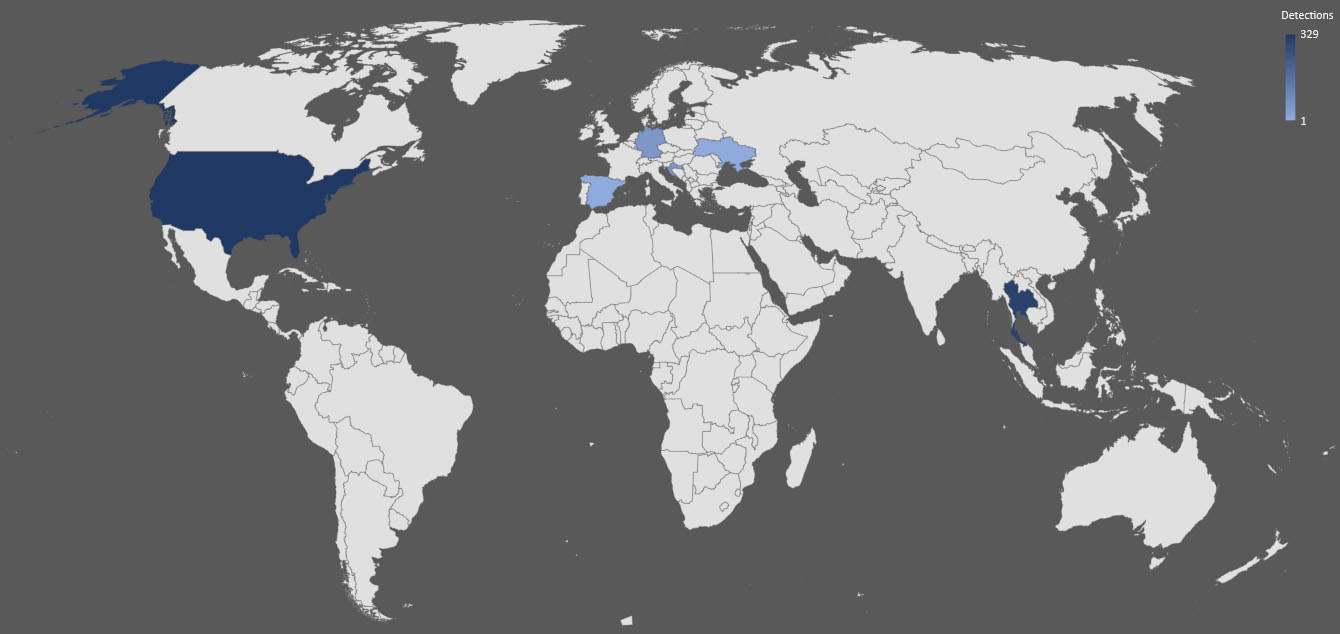
Заражения Skuld пока выявлены в Юго-Восточной Азии, США и Европе (данные на конец апреля).

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru