



Новый Go-зловред Skuld ворует данные из Discord и браузеров на Windows

Новый Go-зловред Skuld ворует данные из Discord и браузеров на Windows

Новый Go-зловред Skuld ворует данные из Discord и браузеров на Windows

Эксперты Trellix фиксируют рост количества заражений трояном Skuld. Анализ показал, что написанный на Golang инфостилер использует множество библиотек для выполнения различных задач, в том числе opensource-проекты, доступные на GitHub.

Создатель новобранца, известный в Сети под ником Deathined, постоянно пытается реализовать новые функции и пока не предлагает свое детище как MaaS (Malware-as-a-Service, как услугу). В Teleram и Discord появились новые группы (deathinews и Guilded соответственно) — видимо, задел под такой сервис.

При исполнении Skuld прежде всего проводит проверку на наличие виртуального окружения и составляет список запущенных процессов, чтобы сравнить его с вшитым блоклистом. При обнаружении совпадений процесс принудительно завершается.

На настоящий момент вредонос умеет собирать информацию о зараженной системе, похищать куки и учетки из браузеров, а также содержимое файлов в папках пользователя Windows (Рабочий стол, Документы, Изображения, Музыка, Видео и OneDrive).

Выявленные артефакты указывают на то, что троян обладает способностью обходить защиту, реализованную в клиенте Better Discord и плагине Discord Token Protector. Это ему нужно, чтобы выполнить JavaScript-инъекцию и воровать бэкап-коды из приложения (мессенджер их использует так же, как одноразовые коды в рамках 2FA).

Некоторые семплы Skuld снабжены модулем-клиппером, позволяющим подменять адреса криптокошельков в буфере обмена. Эта функциональность, по словам аналитиков, сыра и скорее всего находится в стадии разработки.

Вывод краденых данных осуществляется с использованием вебхука Discord либо файлообменника Gofile. В последнем случае оператору зловреда высылается URL загруженного ZIP-файла — тоже с помощью Discord Webhooks.

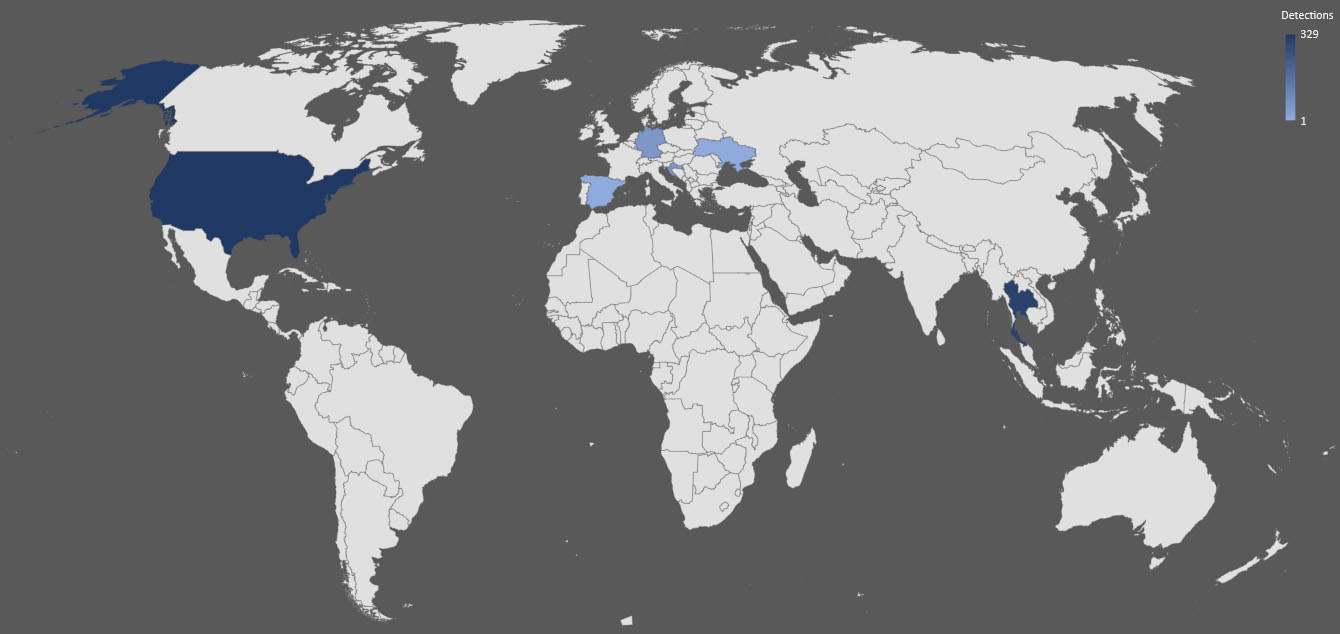
Заражения Skuld пока выявлены в Юго-Восточной Азии, США и Европе (данные на конец апреля).

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru