



Распространители QBot используют уязвимость Windows WordPad к угону DLL

Распространители QBot используют уязвимость Windows WordPad к угону DLL

Распространители QBot используют уязвимость Windows WordPad к угону DLL

Зафиксирован новый способ доставки QBot, он же QakBot, QuackBot и Pinkslipbot. Авторы недавней имейл-кампании, нацеленной на засев трояна на машины под Windows 10, использовали возможность подмены DLL, которую вызывает WordPad.

Для обхода антивирусов злоумышленники раздавали вредоносную библиотеку вместе с чистой копией текстового редактора Windows. Оба файла сохранялись в одной и той же папке, и WordPad при запуске загружал зловреда (приложения Windows начинают поиск нужной DLL со своего каталога).

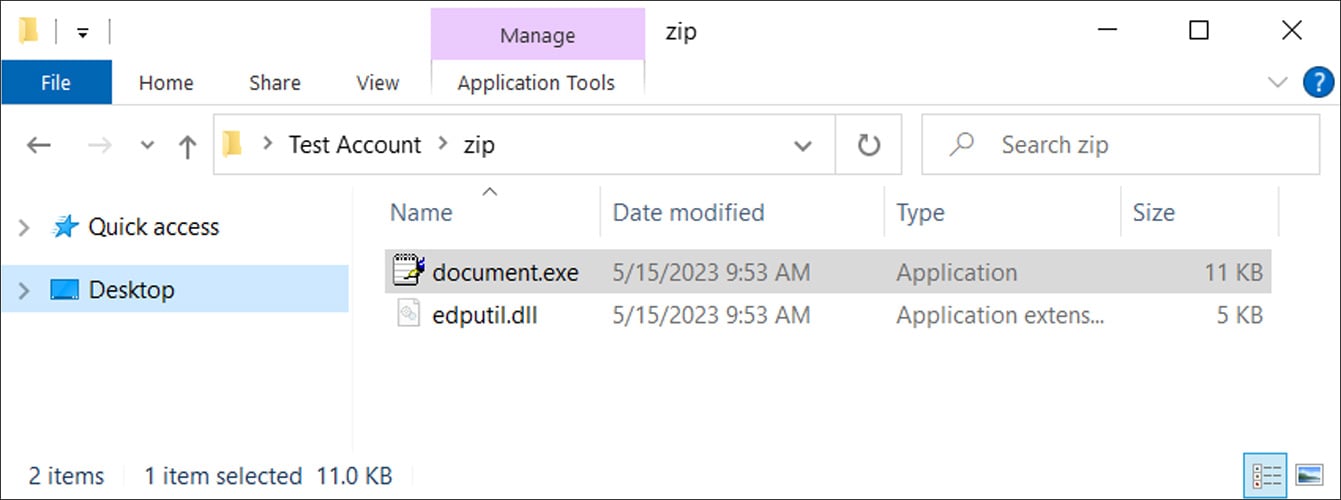
Новую QBot-кампанию выявила две недели назад ИБ-команда Cryptolaemus. Вредоносные письма содержали ссылку на сайт с произвольно именованным ZIP-файлом. Проведенный в BleepingComputer анализ образца показал, что архив содержит два файла: document.exe (переименованная копия лончера WordPad, write.exe) и edputil.dll (вредоносная библиотека на замену).


Легитимная edputil.dll обычно находится в папке C:\Windows\System32, однако document.exe при запуске довольствуется тем, что под боком, не проверяя другие места. При активации зловред использует curl.exe для загрузки с удаленного хоста файла с расширением .PNG — еще одной DLL-библиотеки, для исполнения которой используется rundll32.exe.

В итоге в системе в фоновом режиме начинает работать QBot, ворующий письма жертв и загружающий дополнительный пейлоад — инструмент постэксплуатации Cobalt Strike, шифровальщиков. Использование curl.exe позволило заключить, что данный способ доставки работает только в Windows 10 и выше: в устаревших ОС Microsoft эта программа отсутствует.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru