



Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

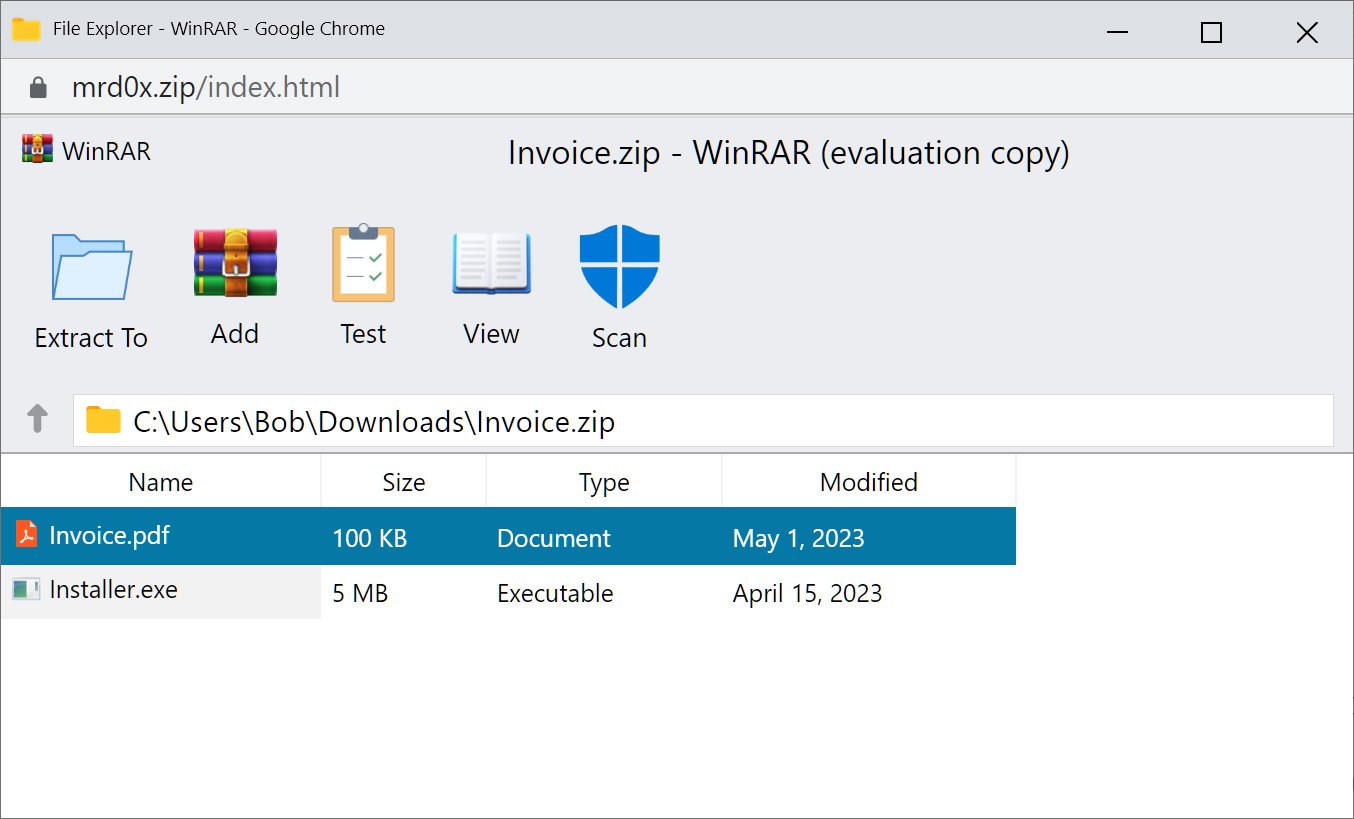
Новый фишинговый кит, получивший имя «File Archivers in the Browser», использует домены ZIP, об опасности которых в последнее время не раз предупреждали эксперты. Задача операторов — отобразить фейковое окно WinRAR или Проводника Windows и заставить пользователя запустить вредоносный файл.

В начале этого месяца Google начала предлагать всем желающим зарегистрировать ZIP-домены (вроде anti-malware.zip) для веб-сайтов или адресов электронной почты. Параллельно специалисты по кибербезопасности указали на опасность новых доменов ZIP и MOV.

По мнению исследователей, риски создаёт полная схожесть доменов с соответствующими расширениями файлов: архивов и видео. Думая, что это ссылка на файл, пользователь может ненароком перейти на вредоносный ресурс.

Теперь эксперт mr.d0x разработал и показал новый фишинговый тулкит, позволяющий условному злоумышленнику создавать фейковые окна WinRar или Проводника Windows в браузере. Они отображаются в доменах ZIP и пытаются убедить пользователя в том, что он открывает .zip-файл.

«В ходе подобной фишинговой атаки условный злоумышленник должен имитировать софт для архивации (например, то же WinRAR) в браузере, а домен ZIP использовать для большей убедительности», — пишет в блоге mr.d0x.

Другими словами, специалист говорит о встраивании фейкового окна WinRAR непосредственно в  браузер. Пользователь должен думать, что он открыл архив и теперь видит его содержимое.


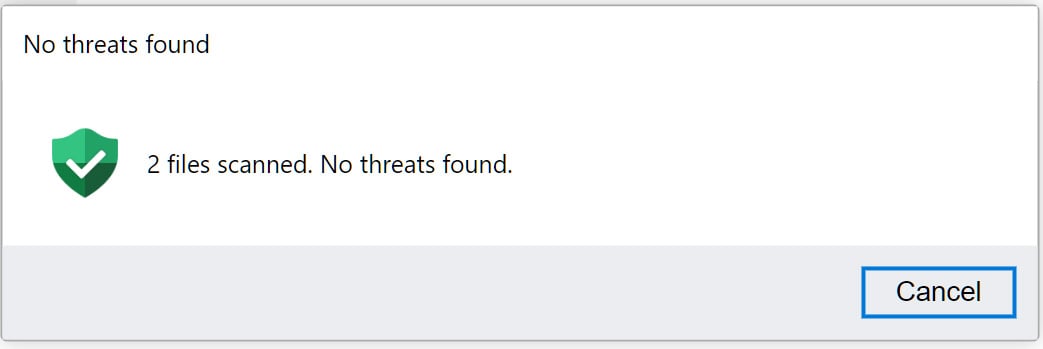
Чтобы ещё больше запутать потенциальную жертву, mr.d0x добавил фейковое антивирусное сканирование, результаты которого убеждают в полной безопасности открытого «архива».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru