



ИБ-специалисты предупредили об опасности новых доменов ZIP и MOV

ИБ-специалисты предупредили об опасности новых доменов ZIP и MOV

ИБ-специалисты предупредили об опасности новых доменов ZIP и MOV

У специалистов по кибербезопасности и сисадминов возник ряд вопросов по поводу новых доменов Google — ZIP и MOV. По их словам, злоумышленники могут использовать их для фишинговых атак и распространения вредоносных программ.

Напомним, что в этом месяце Google представила восемь новых доменов верхнего уровня, которые можно приобрести для хостинга веб-сайтов или адресов электронной почты: .dad, .esq, .prof, .phd, .nexus, .foo, .zip и .mov.

Беспокойство экспертов вызвали два последних. Они действуют с 2014 года, но лишь в этом месяце стали общедоступными. Теперь любой может приобрести такой домен, например — anti-malware.zip.

Специалисты считают, что .zip и .mov могут представлять опасность по той причине, что они полностью совпадают с расширениями архивов и медиафайлов, которые обычно публикуются на форумах и других социальных площадках.

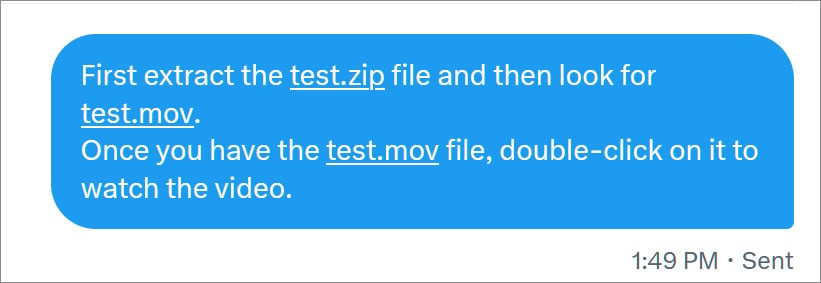
Другими словами, теперь они будут автоматически преобразовываться в URL рядом платформ и приложений. Чем это плохо? Представьте, что ваш собеседник отправляет вам на одной из площадок инструкции, в которых упоминаются файлы в форматах .zip и .mov. Теперь соцсети и мессенджеры будут преобразовывать их в ссылки. Пример приводит BleepingComputer в случае с Twitter:


Есть немалый шанс, что пользователь попытается кликнуть на таких преобразованных URL и в результате пройдёт на сайт, который может принадлежать злоумышленникам. Вектор фишинг-атаки или установки вредоноса в систему потенциальной жертвы очевиден, что и вызвало беспокойство экспертов.

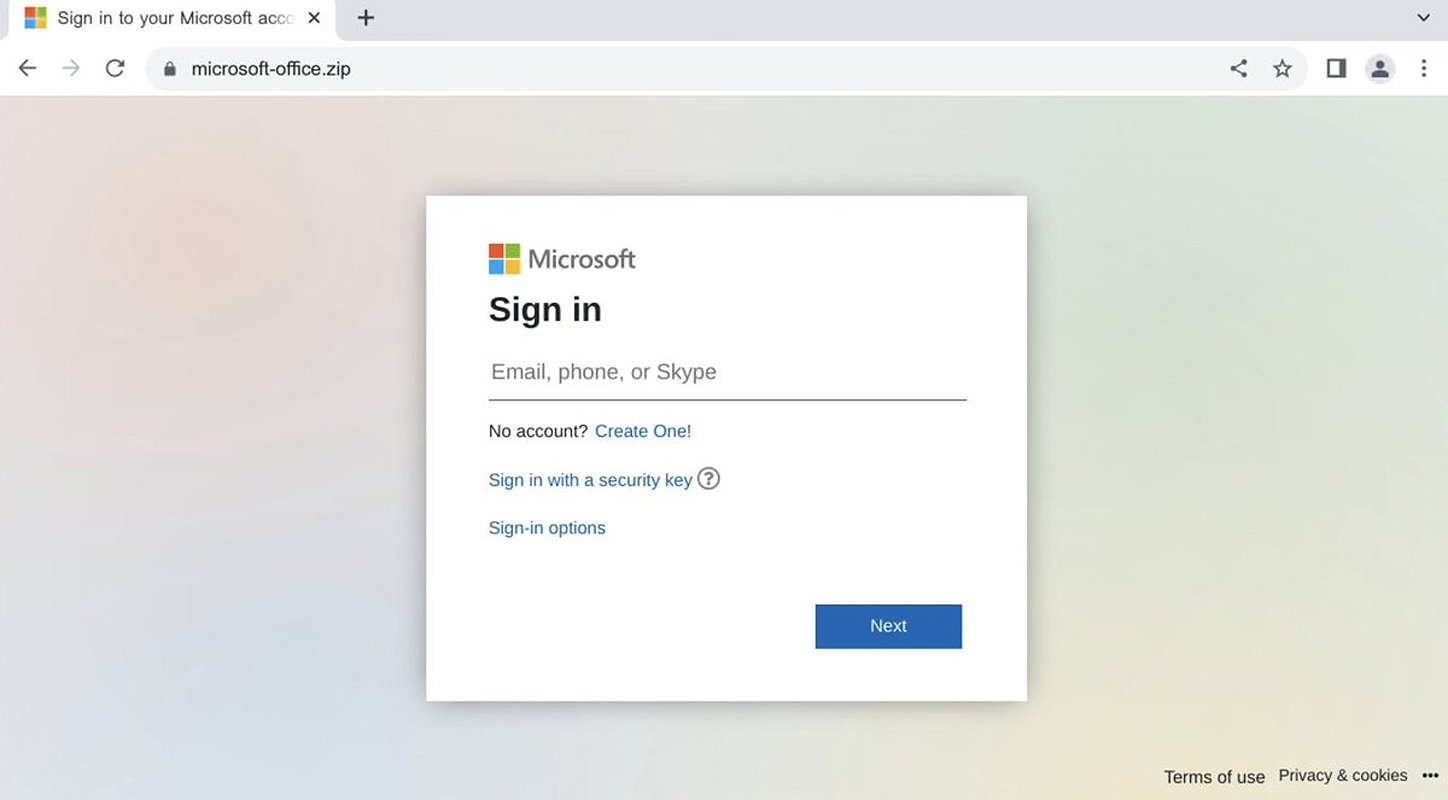
Особенно это опасно в случае с корпоративными компьютерами, когда сотрудники пренебрегают базовыми правилами кибербезопасности. Причём один из таких вредоносных доменов уже есть: исследователи из Silent Push Labs привели в пример microsoft-office[.]zip, который пытается выкрасть учётные данные от Microsoft-аккаунтов.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru