


В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

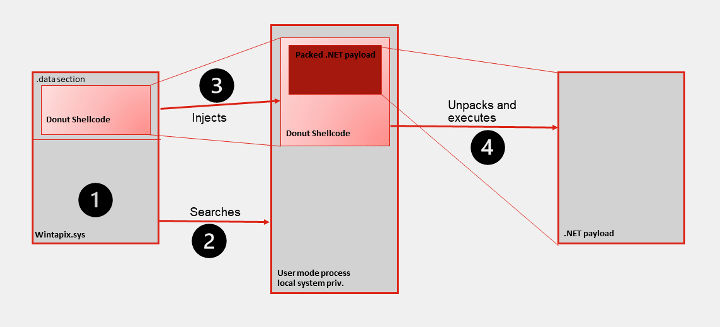
Вредонос, которого в Fortinet нарекли WINTAPIX, работает как дроппер: использует встроенный шелл-код для извлечения и запуска целевой полезной нагрузки — написанного на .NET бэкдора.

Проведенное исследование показало, что зловред WinTapix.sys (отсюда и кодовое имя) используется в целевых атаках как минимум с середины 2020 года. Такой инструмент, как драйвер режима ядра, позволяет злоумышленникам отключить защиту Windows и получить привилегированный доступ к хосту.

Образцы WinTapix.sys снабжены недействительной подписью, то есть их запуск, видимо, требует загрузки легитимного (и уязвимого) драйвера. В противном случае сработает блокировка, введенная Microsoft еще в 2020 году.

После загрузки вредонос внедряет свой шелл-код в запущенный 32-битный процесс режима пользователя (список табу: wininit.exe, csrss.exe, smss.exe, services.exe, winlogon.exe, lsass.exe). Он также регистрирует свой сервис и создает записи в реестре, чтобы обеспечить себе автозапуск в безопасном режиме (Safe Boot).

Встроенный шелл-код, как выявил анализ, создан с использованием opensource-проекта Donut. Извлекаемый .NET-пейлоад расшифровывается и сохраняется в файл. Вредоносная программа наделена функциями бэкдора (выполнение команд, загрузка-выгрузка файлов) и умеет работать как прокси, в том числе с использованием RDP.

Примечательно, что данный зловред способен работать лишь на серверах IIS. Там, где нет этого софта, происходит крах.


Каким образом распространяется WINTAPIX, не установлено; исследователи не исключают, что для этого могут использоваться прошлогодние уязвимости Microsoft Exchange, популярные у киберкриминала. Согласно данным телеметрии, злоумышленников в основном интересуют цели на Ближнем Востоке.

Преимущества использования драйвера ядра оценили также вымогатели BlackCat. Цепочка заражения шифровальщика теперь включает ktgn.sys — обновленный вариант POORTRY, подписанный украденным или слитым сертификатом. По данным Trend Micro, скомпрометированные сертификаты разработчика уже отозваны.

Подпишитесь на новости

Ноутбуки из Китая дорожают для россиян: в рознице ждут прибавку около 10%

Новые партии ноутбуков поступают из Китая по повышенным закупочным ценам. По оценкам поставщиков, российские покупатели ощутят это в первом квартале 2027 года: розничное подорожание может составить около 10%.

Как сообщают «Известия», в «Марвел-Дистрибуции» фиксируют увеличение закупочных цен новых партий на 5-10% относительно летних. Долго закреплять стоимость в контрактах становится сложнее.

Среди причин называются удорожание памяти, процессоров и других компонентов, логистика и валютные колебания. В «М.Видео» отмечают, что производители памяти направляют больше мощностей на серверный сегмент и ИИ-системы, ограничивая предложение для потребительской техники.

Дополнительные расходы участники рынка связывают с маркировкой и технологическим сбором, введение которого намечено на 1 декабря. Но сваливать весь рост на российское регулирование эксперты не предлагают: стоимость компонентов играет существенную роль.

Есть и менее очевидный вариант повышения цены: за прежний бюджет покупатель может получить более слабую конфигурацию. В diHouse допускают снижение характеристик бюджетных и недорогих игровых моделей.

Общего дефицита ноутбуков участники рынка не ожидают, но выбор отдельных конфигураций может сократиться. Подорожание в магазинах пока только прогнозируется.

При сравнении моделей придется внимательнее смотреть на объем ОЗУ и SSD.

RSS: Новости на портале Anti-Malware.ru