



Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Вымогатель BlackCat начал использовать драйвер Windows уровня ядра

Операторы программы-вымогателя BlackCat (другое имя — ALPHV) недавно начали использовать подписанные драйверы Windows уровня ядра для обхода защитных программ. Таким образом, атаки BlackCat стали ещё более изощрёнными.

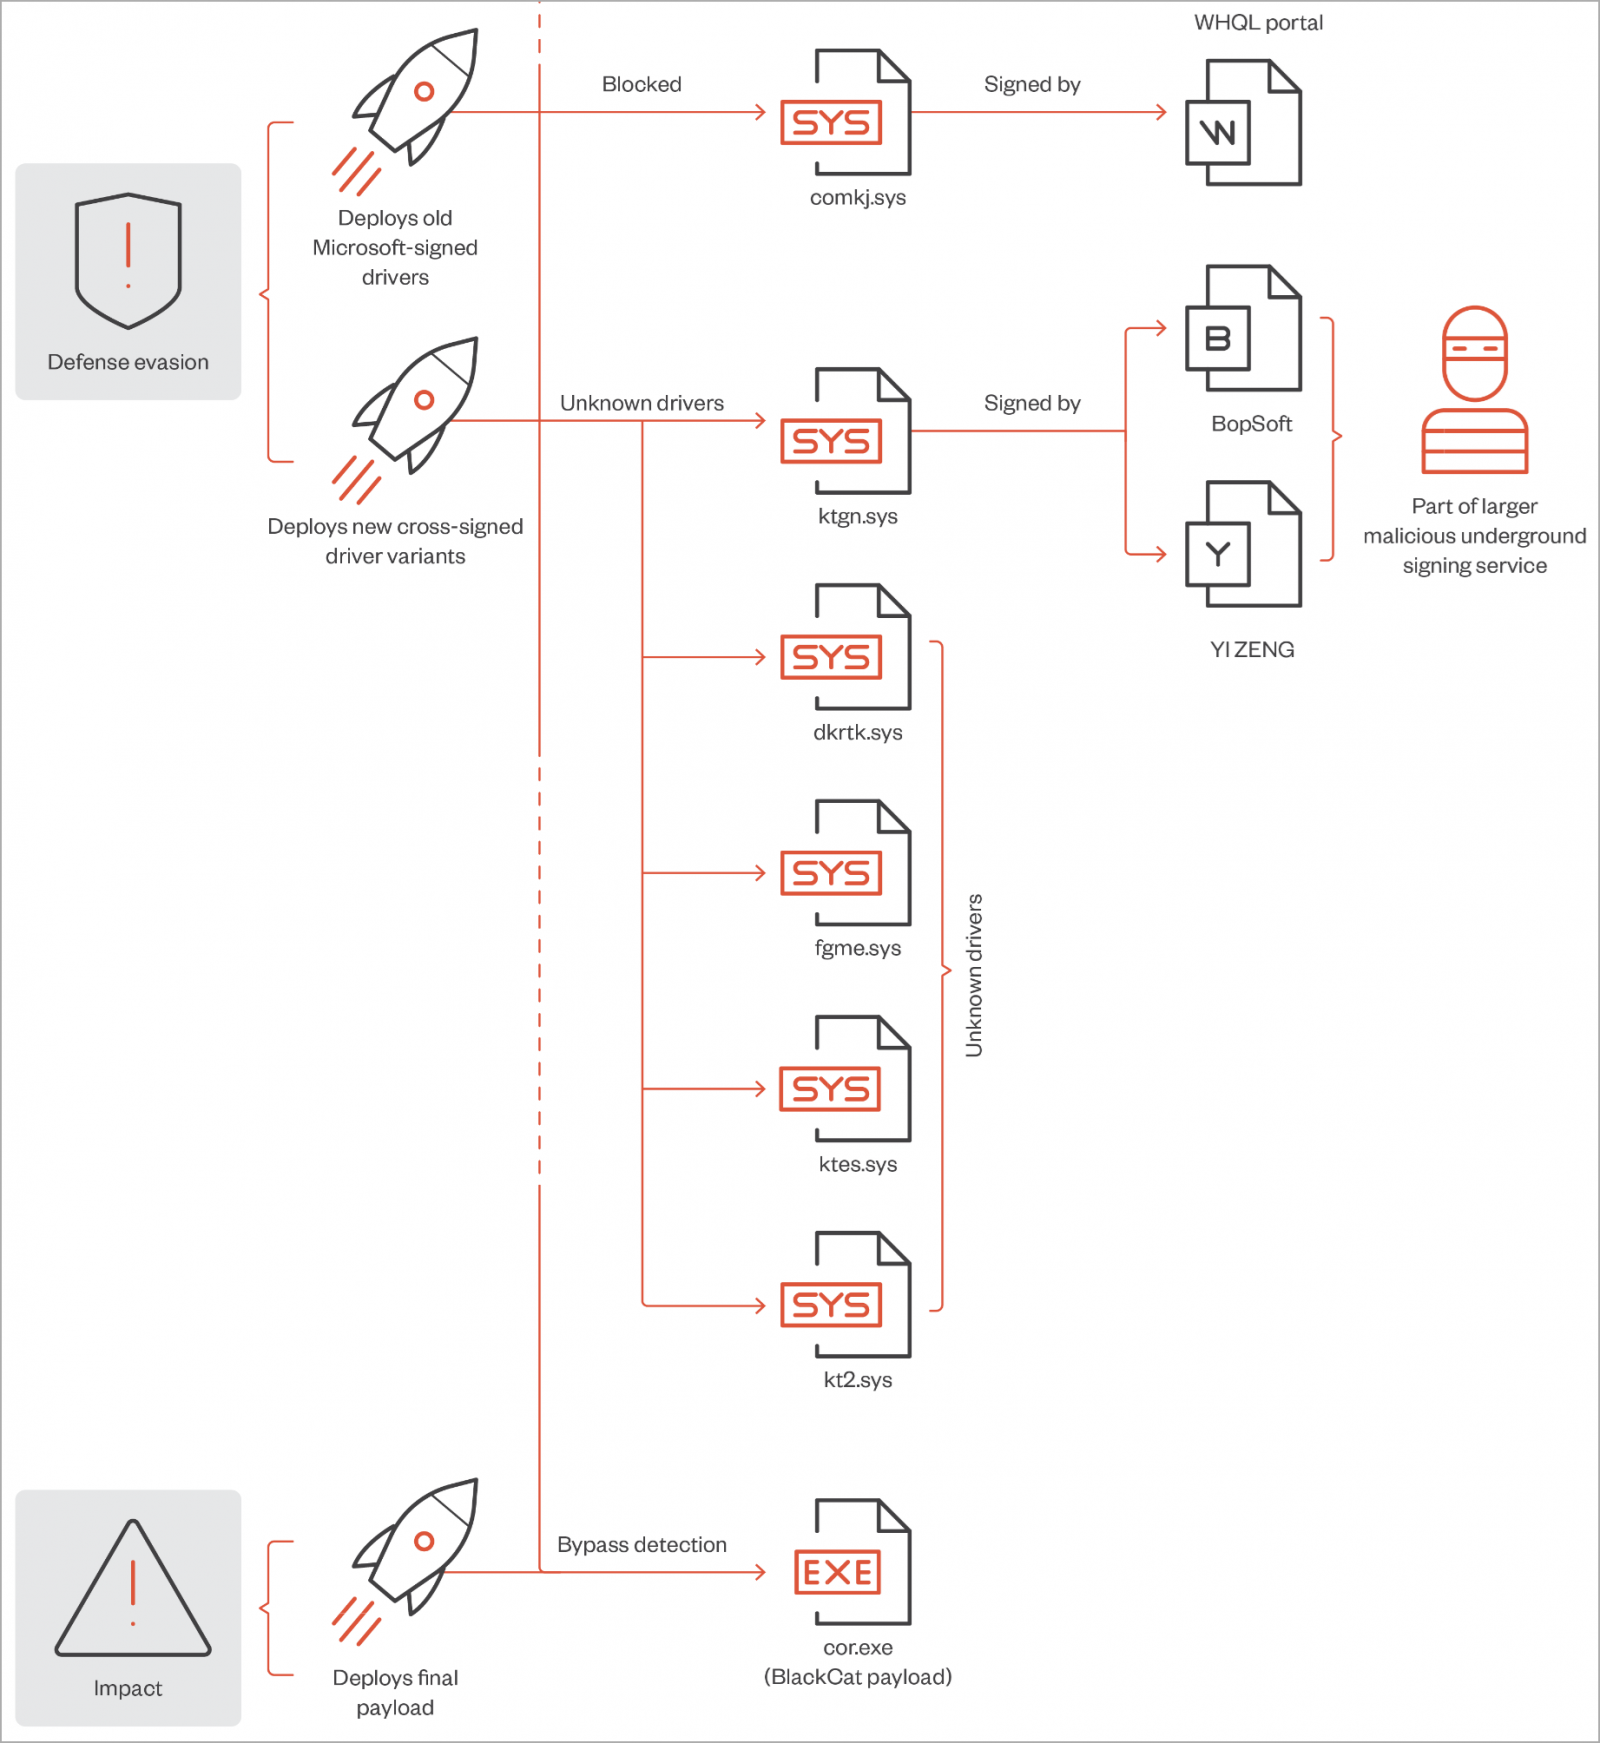
На новый метод обратили внимание специалисты Trend Micro. Оказалось, что это улучшенная версия вредоноса POORTRY, который был замечен в атаках других шифровальщиков в прошлом году.

POORTRY представляет собой драйвер уровня ядра Windows, подписанный с помощью украденных ключей, принадлежащих легитимным аккаунтам программы Microsoft Windows Hardware Developer.

Такой драйвер помогает уходить от детектирования антивирусными программами, поскольку работал на уровне ядра с наивысшими привилегиями в системе. Фактически POORTRY можно использовать для завершения любого процесса.

Как отметили в Trend Micro, операторы вымогателя пытались использовать старую версию POORTRY, подписанную Microsoft, но после отзыва скомпрометированных ключей антивирусы начали неплохо детектировать его.

Однако новый драйвер, замеченный в кампаниях BlackCat, помогает злоумышленникам повысить права. В систему он попадает под именем ktgn.sys и сбрасывается во временную папку %Temp%. Далее драйвер запускается с помощью софта уровня пользователя — исполняемый файл tjr.exe.

По словам экспертов, цифровая подпись ktgn.sys уже отозвана, однако драйверу всё равно удаётся без проблем загрузиться в 64-разрядных системах Windows.

«Исходя из нашего анализа активности вредоносного драйвера, мы отметили, что он задействует только один из кодов Device Input и Output Control (IOCTL) — Kill Process. Этот код используется непосредственно для завершения процессов защитных программ, установленных в системе», — пишет в отчёте Trend Micro.


Напомним, в этом месяце мы писали о выходе дешифратора для для жертв вымогателей BlackCat, Play, DarkBit, Agenda.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru