



В арсенале авторов атак на macOS появился Go-вариант Cobalt Strike Beacon

В арсенале авторов атак на macOS появился Go-вариант Cobalt Strike Beacon

В арсенале авторов атак на macOS появился Go-вариант Cobalt Strike Beacon

Эксперты SentinelOne фиксируют рост числа образцов Geacon, загруженных на VirusTotal. Анализ версии маячка Cobalt Strike, написанной на Golang, выявил артефакты, позволяющие говорить о ее использовании в атаках на macOS.

Легитимный набор инструментов Cobalt Strike предоставляет широкий выбор возможностей постэксплуатации, и преступники охотно им пользуются для развития успеха. Подобные злоупотребления встречаются в атаках на Windows-сети, платформу Apple они обычно не затрагивают.

Такие инциденты, как pymafka, редки. Напомним, более года назад в репозитории PyPI был обнаружен зловред, загружающий Cobalt Strike Beacon на хосты Windows и macOS.

В SentinelOne полагают, что эксперименты с Geacon, доступным на GitHub, способны со временем изменить предпочтения злоумышленников. В ИБ-компании убедились в этом, изучив два новых образца, поданных на VirusTotal в этом месяце. и созданных на основе форков geacon_pro и geacon_plus.

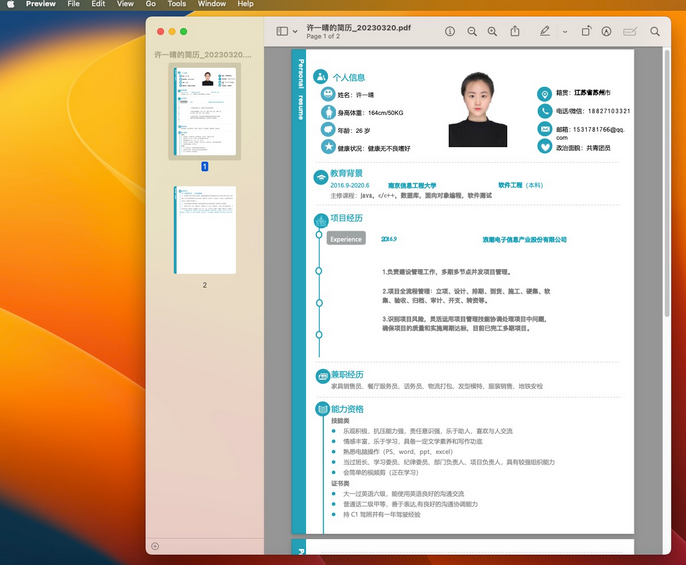
Оба созданы анонимом из Китая на основе форков geacon_pro и geacon_plus; первый проект уже удален с GitHub. Доставка маячка в настоящее время осуществляется разными способами, в том числе через файл-загрузчик Resume_20230320.app и троянизированное приложение корпоративного класса SecureLink.

В первом случае фальшивка использует AppleScript для загрузки целевого пейлоада с удаленного сервера в Китае. Загружаемый бинарник (уровень детектирования на VirusTotal — 24/61 по состоянию на 16 мая) не содержит подписи и способен работать на компьютерах, использующих чипы Apple и Intel.

Чтобы продлить иллюзию легитимности, Geacon отображает жертве маскировочный документ PDF на двух страницах — резюме на китайском языке. Сам зловред обладает множеством функций, позволяющих выполнять такие задачи, как сетевые коммуникации, шифрование и расшифровка, загрузка вторичного пейлоада, эксфильтрация данных.


Код Geacon, встроенный в клиент удаленной поддержки (SecureLink.app), нацелен на Intel-устройства, работающие под OS X Mavericks (10.9) и выше. Вредоносный фейк (24/61 на 16 мая) тоже не подписан и при установке запрашивает разрешения на доступ к контактам, фото, списку напоминаний, веб-камере и микрофону. Его С2-сервер расположен в Японии.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru