



Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

Авторы BPFDoor запустили более незаметную версию Linux-вредоноса

На ландшафте киберугроз появилась новая версия Linux-вредоноса BPFDoor, в которой авторы реализовали более стойкое шифрование и обратное соединение (Reverse shell). Задача BPFDoor — проникнуть в систему жертвы и остаться там как можно дольше.

О заточенном под Linux вредоносе BPFDoor известно уже год, хотя его активность берёт начало аж в 2017 году. В мае 2022-го мы писали, что этот зловред использует давнюю уязвимость в Solaris для получения root.

BPFDoor получил своё имя из-за использования модуля отбора пакетов Berkeley Packet Filter (BPF) для получения инструкций и обхода ограничений межсетевого экрана на входящий трафик.

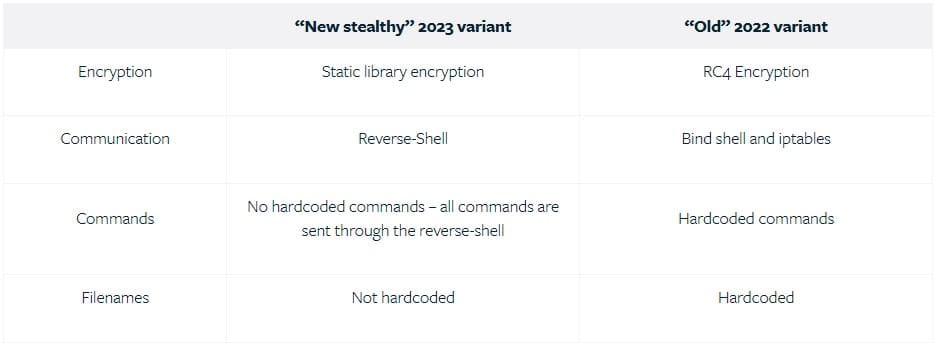
До 2022 года BPFDoor использовал RC4-шифрование, а для связи — bind shell и iptables. При этом команды и имена файлов были жёстко заданы в коде вредоносной программы. В новом варианте, обнаруженном экспертами Deep Instinct, уже есть шифрование статической библиотеки и обратная связь, а все команды отправляются соответствующим сервером (C2).


Благодаря нововведениям операторам BPFDoor удалось обеспечить более качественную обфускацию и, как следствие, незаметную работу вредоноса. Кроме того, убрав жёстко заданные в коде команды, авторы BPFDoor помогают ему уйти от детектирования антивирусными средствами.

Как отметили в Deep Instinct, последняя на данный момент версия трояна не распознаётся ни одним антивирусным движком на VirusTotal. Пока единственный способ «поймать» зловреда — обращать внимание на излишне подвижный трафик и мониторить логи.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru