


Android-вредонос XLoader теперь запускается автоматически после установки

Android-вредонос XLoader теперь запускается автоматически после установки

Android-вредонос XLoader теперь запускается автоматически после установки

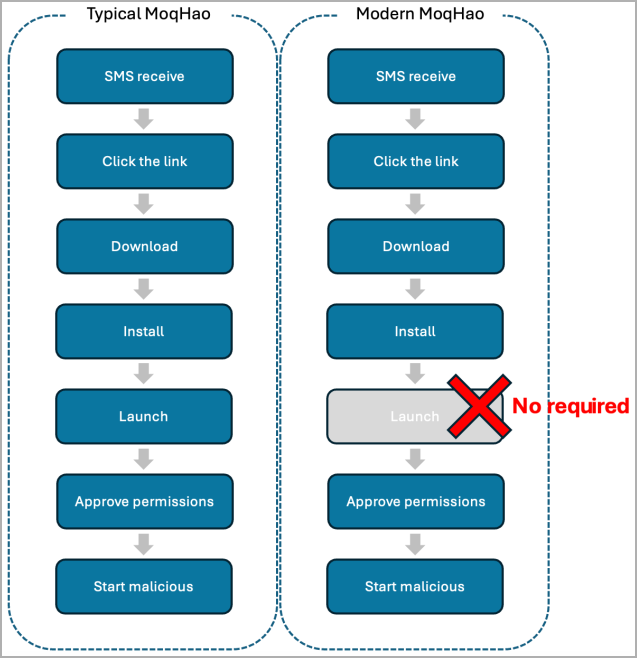
В дикую природу запустили новую версию Android-вредоноса XLoader. Отличаются свежие образцы возможностью автоматически запускаться на устройствах жертв, без всякого взаимодействия с пользователем.

XLoader (его ещё иногда называют MoqHao) управляется финансово мотивированной кибергруппировкой Roaming Mantis, которая ранее атаковала граждан США, Великобритании, Германии, Франции, Японии, Южной Кореи и др.

Вредоносная программа, как правило, доставляется с помощью СМС-сообщений, в которых содержится сокращённая ссылка. Этот URL ведёт на загрузку установочного APK-файла.

Новый варианты XLoader обнаружили и описали специалисты компании McAfee. По их словам, зловред теперь запускается автоматически после инсталляции. Новая функциональность позволяет трояну работать менее заметно.


«Как только вредоносное приложение установлено, его активность стартует автоматически. Мы уже отправили описание нового поведения XLoader представителям Google», — объясняют в McAfee.

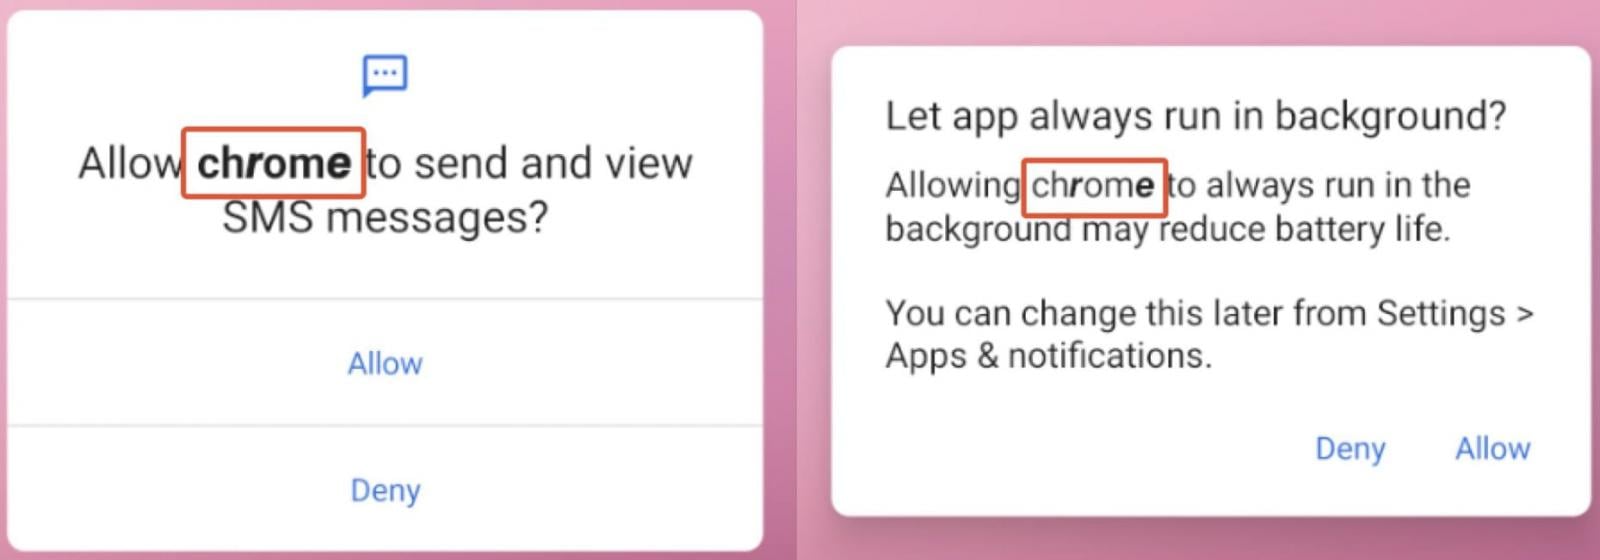
Стоит также отметить, что Roaming Mantis использует Unicode-строки для маскировки кода вредоносного APK, который, как правило, выдаёт себя за что-нибудь легитимное вроде Google Chrome.


Чтобы обойти детектирование антивирусными средствами, XLoader проходит по размещённым в профилях Pinterest ссылкам. Вредонос может выполнять множество команд, которые приходят ему от сервера злоумышленников (C2). Наиболее выделяются следующие команды:

  • get_photo — передаёт все фотографии на контрольный сервер.
  • getSmsKW — отправляет все СМС-сообщения на C2.
  • sendSms — позволяет вредоносу отправлять СМС-сообщения и распространять таким образом XLoader дальше.
  • gcont — экспортирует список контактов.
  • getPhoneState — собирает идентификационные данные устройства (IMEI, номер симки, Android ID, серийные номер).
Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru