


Android-вредонос XLoader теперь запускается автоматически после установки

Android-вредонос XLoader теперь запускается автоматически после установки

Android-вредонос XLoader теперь запускается автоматически после установки

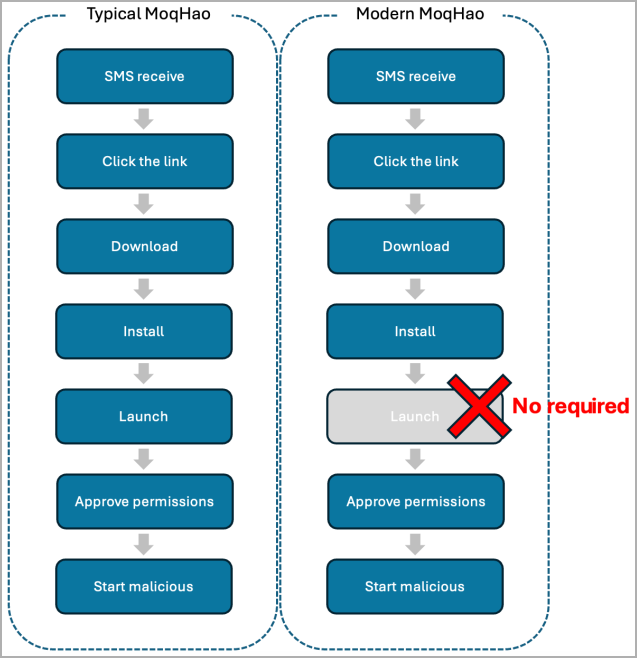
В дикую природу запустили новую версию Android-вредоноса XLoader. Отличаются свежие образцы возможностью автоматически запускаться на устройствах жертв, без всякого взаимодействия с пользователем.

XLoader (его ещё иногда называют MoqHao) управляется финансово мотивированной кибергруппировкой Roaming Mantis, которая ранее атаковала граждан США, Великобритании, Германии, Франции, Японии, Южной Кореи и др.

Вредоносная программа, как правило, доставляется с помощью СМС-сообщений, в которых содержится сокращённая ссылка. Этот URL ведёт на загрузку установочного APK-файла.

Новый варианты XLoader обнаружили и описали специалисты компании McAfee. По их словам, зловред теперь запускается автоматически после инсталляции. Новая функциональность позволяет трояну работать менее заметно.


«Как только вредоносное приложение установлено, его активность стартует автоматически. Мы уже отправили описание нового поведения XLoader представителям Google», — объясняют в McAfee.

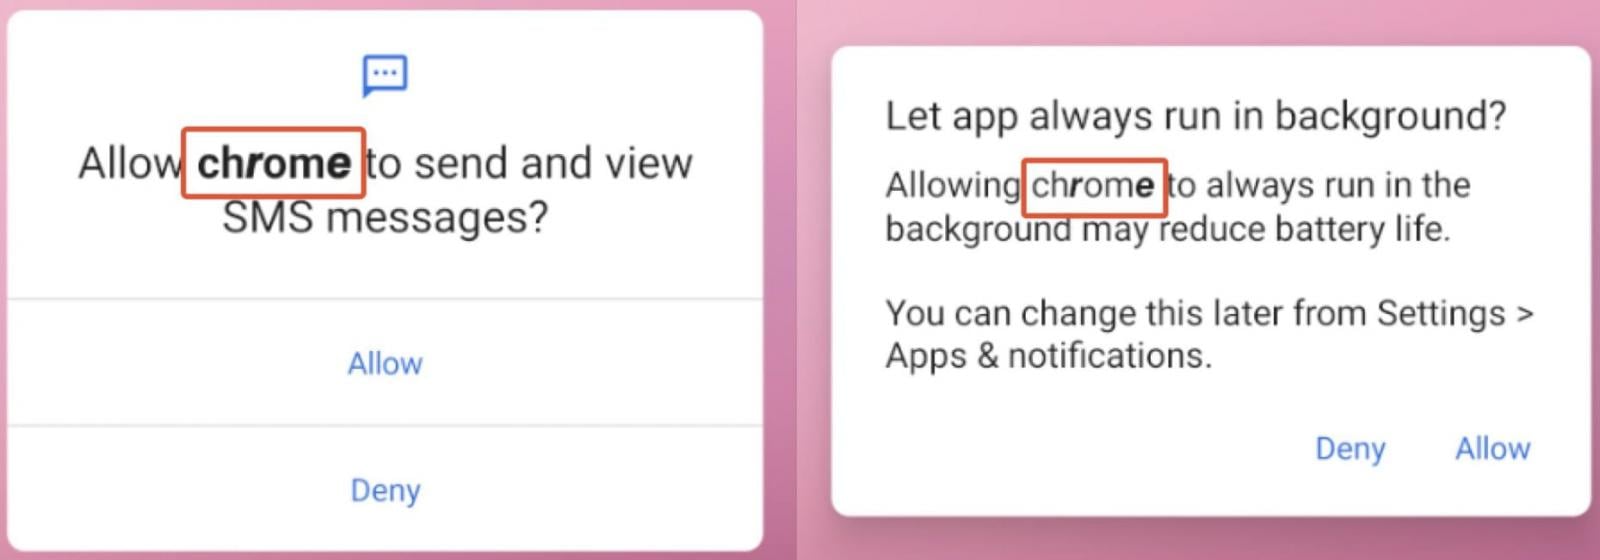
Стоит также отметить, что Roaming Mantis использует Unicode-строки для маскировки кода вредоносного APK, который, как правило, выдаёт себя за что-нибудь легитимное вроде Google Chrome.


Чтобы обойти детектирование антивирусными средствами, XLoader проходит по размещённым в профилях Pinterest ссылкам. Вредонос может выполнять множество команд, которые приходят ему от сервера злоумышленников (C2). Наиболее выделяются следующие команды:

  • get_photo — передаёт все фотографии на контрольный сервер.
  • getSmsKW — отправляет все СМС-сообщения на C2.
  • sendSms — позволяет вредоносу отправлять СМС-сообщения и распространять таким образом XLoader дальше.
  • gcont — экспортирует список контактов.
  • getPhoneState — собирает идентификационные данные устройства (IMEI, номер симки, Android ID, серийные номер).
Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru