



F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

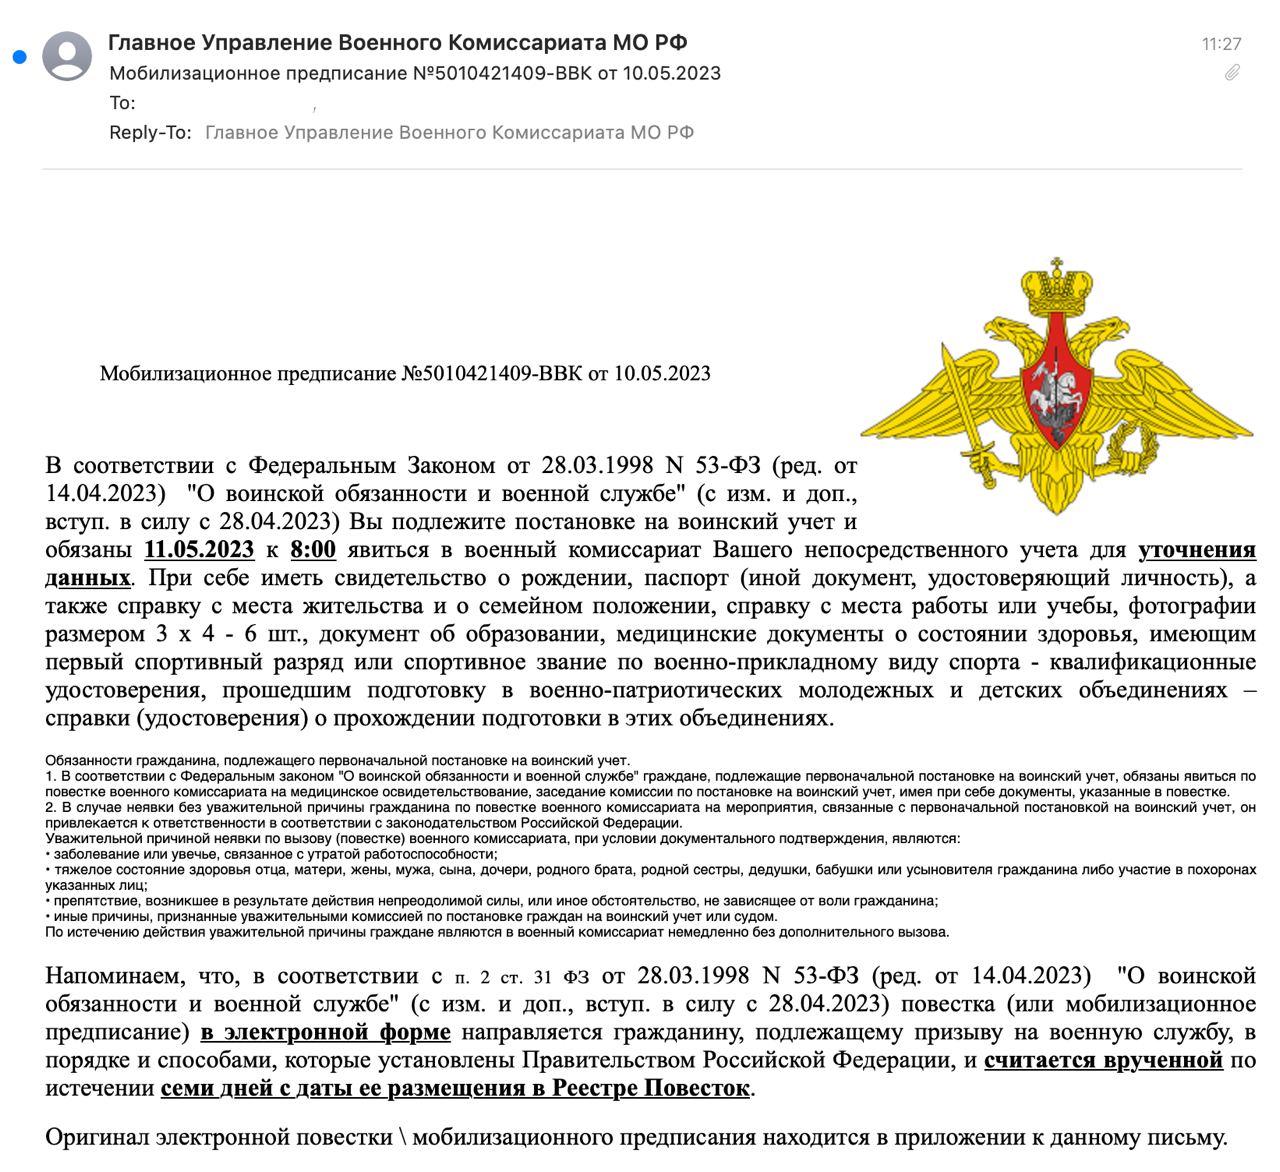
Киберпреступники распространяют троян DarkWatchman RAT, прикрываясь фейковыми повестками. О масштабной атаке, начавшейся сегодня, предупреждает компания F.A.С.С.T. Письма приходят якобы с почты Главного Управления Военного Комиссариата МО РФ.

Вредоносную почтовую рассылку “засекла” 10 мая автоматизированная система защиты электронной почты Business Email Protection от F.A.С.С.T. Как сообщили эксперты, только сегодня программа заблокировала более 600 вредоносных писем.

Фейковые повестки от имени Главного Управления Военного Комиссариата МО РФ приходят HR-специалистам и секретарям российских компаний с поддельного адреса электронной почты mail@voenkomat-mil[.]ru.

В отправленных письмах содержится требование явиться завтра, 11 мая, к 8:00, в военный комиссариат для уточнения данных. Оригинал электронной повестки (мобилизационного предписания) находится якобы в приложении к письму.

На самом деле перехваченные вредоносные письма содержат zip-архивы с именами "Мобилизационное предписание №5010421409-ВВК от 10.05.2023[.]zip" и exe-файлом внутри, предупреждают специалисты.


“При автоматическом анализе системой Business Email Protection exe-файлы были атрибутированы как троян удаленного доступа DarkWatchman RAT”, — говорится в сообщении F.A.С.С.T.

Ранее этот зловред был замечен в кампаниях группы Hive0117 и использовался злоумышленниками в качестве разведывательного инструмента на первоначальной стадии атаки. Киберпреступники Hive0117 известны с февраля 2022 года, основной их мотив — деньги.

Добавим, о новом трояне по имени DarkWatchman сообщали еще и в декабре 2021 года. Отличительной особенностью зловреда стала “бесфайловая” техника, помогающая избежать обнаружения антивирусными средствами.

Эксперты и ранее фиксировали рассылки, замаскированные под официальные сообщения Федеральной службы судебных приставов при правительстве России. Электронные письма на русском языке были адресованы пользователям, работающих в телекоме, электронике и ИТ-промышленности Литвы, Эстонии и России.

Потенциальными жертвами сегодняшней атаки могут стать банки, ИТ-компании, предприятия малого и среднего бизнеса, предупредили в F.A.С.С.T.

Добавим, масштабная рассылка фейковых поветок с трояном внутри случилась сегодня на фоне новостей о подписании президентом указа о призыве на военные сборы пребывающих в запасе.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru