



В состав Chrome 113 включены патчи для 15 уязвимостей

В состав Chrome 113 включены патчи для 15 уязвимостей

В состав Chrome 113 включены патчи для 15 уязвимостей

Второго мая Google анонсировала выпуск новой версии Chrome для десктопных и мобильных устройств. Релизы 113.0.5672.63/64 и 113.0.5672.76/77 содержат множество полезных изменений, а также заплатки для 15 дыр; десять из них обнаружили сторонние исследователи.

Критических уязвимостей и 0-day на сей раз нет (две недели назад разработчики в срочном порядке пропатчили две уязвимости нулевого дня). За новые находки, оцененные как средней и низкой степени опасности, баг-хантерам выплатят премии на общую сумму $30,5 тысяч.

Самая большая награда ($7,5 тыс.) назначена за обнаружение ошибки в реализации Prompts. Проблема CVE-2023-2459 грозит обходом ограничений по разрешениям и допускает удаленный эксплойт с помощью специально созданной HTML-страницы.

Ошибки, допущенные в ходе реализации функциональности, были также найдены в Screen Mode, PictureInPicture и CORS. Уязвимость CVE-2023-2460 в Extensions (находка, оцененная в $5 тыс.) вызвана неадекватной проверкой недоверенного ввода; чуть менее высокой награды (в $4 тыс.) удостоен исследователь, выявивший возможность использования освобожденной памяти в OS Inputs (CVE-2023-2461).

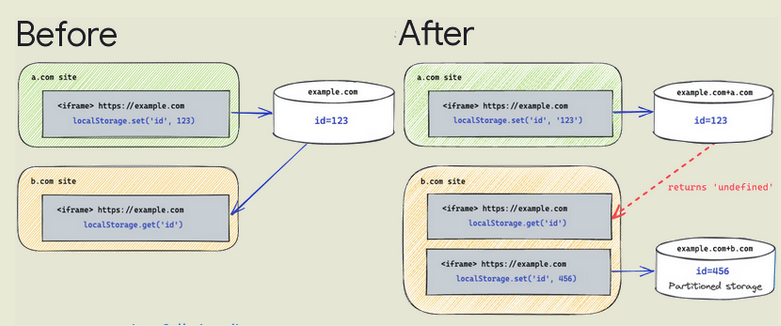
Из нововведений в Chrome стоит отметить неспешную активацию режима сегментирования хранилищ, сервис-воркеров и коммуникационных API как меры защиты от межсайтового трекинга с использованием сторонних каналов (тайминг-атаки, XS-Leaks). Разделение загружаемых ресурсов в привязке к доменам позволяет изолировать сторонние обработчики и препятствует доступу сайтов к данным, по которым с помощью скриптов можно отследить перемещения пользователя в интернете.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru