



В состав Chrome 113 включены патчи для 15 уязвимостей

В состав Chrome 113 включены патчи для 15 уязвимостей

В состав Chrome 113 включены патчи для 15 уязвимостей

Второго мая Google анонсировала выпуск новой версии Chrome для десктопных и мобильных устройств. Релизы 113.0.5672.63/64 и 113.0.5672.76/77 содержат множество полезных изменений, а также заплатки для 15 дыр; десять из них обнаружили сторонние исследователи.

Критических уязвимостей и 0-day на сей раз нет (две недели назад разработчики в срочном порядке пропатчили две уязвимости нулевого дня). За новые находки, оцененные как средней и низкой степени опасности, баг-хантерам выплатят премии на общую сумму $30,5 тысяч.

Самая большая награда ($7,5 тыс.) назначена за обнаружение ошибки в реализации Prompts. Проблема CVE-2023-2459 грозит обходом ограничений по разрешениям и допускает удаленный эксплойт с помощью специально созданной HTML-страницы.

Ошибки, допущенные в ходе реализации функциональности, были также найдены в Screen Mode, PictureInPicture и CORS. Уязвимость CVE-2023-2460 в Extensions (находка, оцененная в $5 тыс.) вызвана неадекватной проверкой недоверенного ввода; чуть менее высокой награды (в $4 тыс.) удостоен исследователь, выявивший возможность использования освобожденной памяти в OS Inputs (CVE-2023-2461).

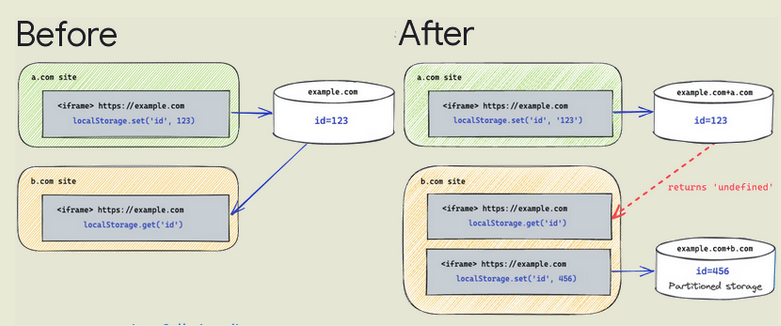
Из нововведений в Chrome стоит отметить неспешную активацию режима сегментирования хранилищ, сервис-воркеров и коммуникационных API как меры защиты от межсайтового трекинга с использованием сторонних каналов (тайминг-атаки, XS-Leaks). Разделение загружаемых ресурсов в привязке к доменам позволяет изолировать сторонние обработчики и препятствует доступу сайтов к данным, по которым с помощью скриптов можно отследить перемещения пользователя в интернете.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru