



В арсенале APT-группы BlueNoroff появился вредонос, совместимый с macOS

В арсенале APT-группы BlueNoroff появился вредонос, совместимый с macOS

В арсенале APT-группы BlueNoroff появился вредонос, совместимый с macOS

Специалисты Jamf обнаружили нового macOS-зловреда, способного подключаться к C2-серверу для загрузки и запуска пейлоада. Проведенный в ИБ-компании анализ позволили связать RustBucket, как его нарекли, с атаками BlueNoroff.

Названную APT-группу многие считают подразделением Lazarus, которая, кстати, давно освоила macOS-платформу. В данном случае атака проводится в три этапа, и для запуска цепочки заражения злоумышленник должен с помощью социальной инженерии заставить свою цель отключить проверку Gatekeeper.

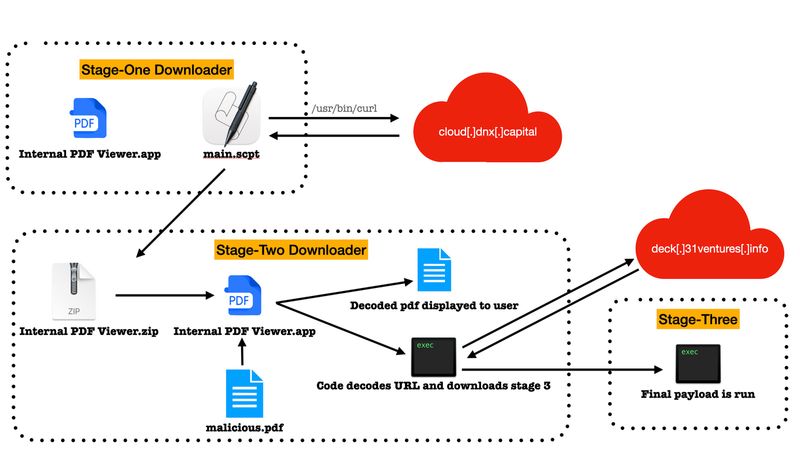
Вначале на машину загружается неподписанное AppleScript-приложение, именуемое Internal PDF Viewer (уровень детектирования на VirusTotal — 16/64 по состоянию на 25 апреля). В его задачи входит загрузка с удаленного сервера пейлоада второго этапа в виде ZIP-файла.

Этот вредонос тоже называется Internal PDF Viewer (20/63 на 25 апреля), но написан на Objective-C и на первый взгляд представляет собой базовое приложение для просмотра PDF-файлов. Иллюзию легитимности усиливает специально созданная цифровая подпись, но подлог выдает ущербная функциональность: в программе работают только поиск и загрузка документов.

Для запуска следующей стадии атаки необходимо, чтобы жертва загрузила и открыла (штатными средствами macOS) определенный PDF-файл. Один такой вредоносный документ исследователям удалось найти: он содержал текст, позаимствованный с сайта венчурной компании, в который авторы атаки встроили BLOB-объект.

Последний при открытии файла расшифровывается и отображается жертве как картинка. Параллельно зловред второго этапа подключается к C2-серверу (зашифрованный адрес тоже вставлен в текст исходного документа) и загружает следующий пейлоад — подписанный исполняемый файл Mach-O, в котором скрыт троян, написанный на Rust.

Целевой вредонос способен работать на машинах с архитектурой ARM либо x86 и благодаря хитроумной схеме доставки до сих пор практически не детектится. Он умеет собирать системные данные (в том числе о запущенных процессах), проверять текущее время, обнаруживать виртуальное окружение, а также позволяет оператору выполнять различные действия на зараженном устройстве.


Каким образом злоумышленники получают доступ для внедрения новобранца, пока не установлено. Неизвестно также, имеют ли атаки успех, однако появление данного вредоноса в арсенале BlueNoroff еще раз подтвердило ранее подмеченную тенденцию в криминальном мире — переход на кросс-платформенные разработки за счет использования таких языков программирования, как Go и Rust.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru