



Зафиксирована первая атака хакеров из КНДР Lazarus на Россию

Зафиксирована первая атака хакеров из КНДР Lazarus на Россию

Зафиксирована первая атака хакеров из КНДР Lazarus на Россию

Специалисты компании Check Point зафиксировали кибершпионскую кампанию северокорейских правительственных хакеров из группировки Lazarus. Удивительно, что в этот раз киберпреступники выбрали в качестве целей российские организации.

Если эксперты не ошиблись в своих выводах, это первый инцидент подобного рода — прежде хакеры из КНДР никогда не нападали на Россию.

«Впервые мы наблюдаем кибератаку северокорейской группы на российские организации. Несмотря на то, что на данном этапе довольно проблематично с точностью установить киберпреступную группу, все методы и тактика указывают на Lazarus», — пишут исследователи в отчете.

Если точнее, эксперты полагают, что атаки исходят от Bluenoroff — специального подразделения, входящего в состав группы Lazarus.

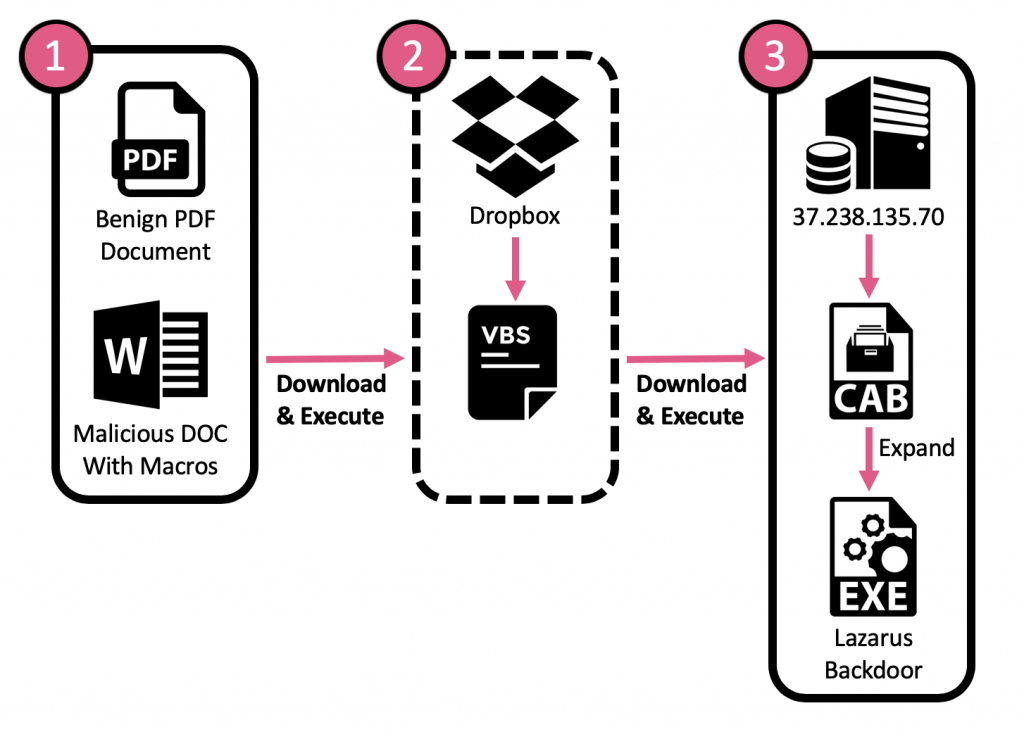
Пейлоад конечного этапа, используемый в этой кампании, представляет собой бэкдор KEYMARBLE, который загружается со скомпрометированного сервера в виде CAB-файла, замаскированного под изображение JPEG — http://37.238.135[.]70/img/anan.jpg.

Взломанный сервер принадлежит «South Oil Company», хостер сервера — EarthLink Ltd.

Вся схема атаки выглядит следующим образом:

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru