



В арсенале APT-группы BlueNoroff появился вредонос, совместимый с macOS

В арсенале APT-группы BlueNoroff появился вредонос, совместимый с macOS

В арсенале APT-группы BlueNoroff появился вредонос, совместимый с macOS

Специалисты Jamf обнаружили нового macOS-зловреда, способного подключаться к C2-серверу для загрузки и запуска пейлоада. Проведенный в ИБ-компании анализ позволили связать RustBucket, как его нарекли, с атаками BlueNoroff.

Названную APT-группу многие считают подразделением Lazarus, которая, кстати, давно освоила macOS-платформу. В данном случае атака проводится в три этапа, и для запуска цепочки заражения злоумышленник должен с помощью социальной инженерии заставить свою цель отключить проверку Gatekeeper.

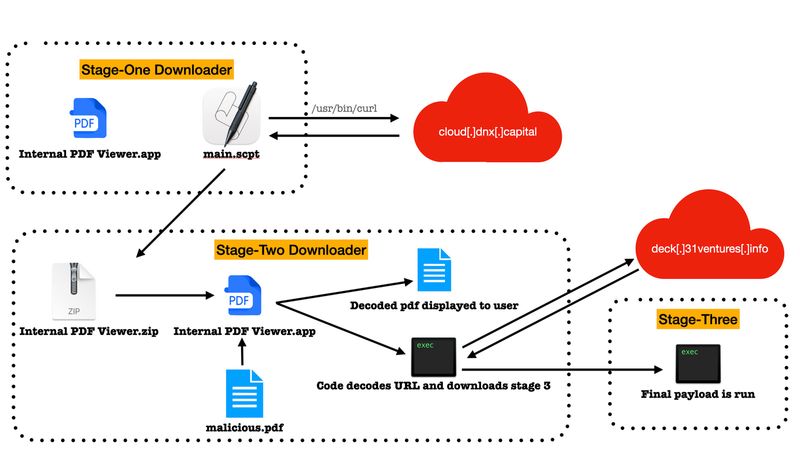
Вначале на машину загружается неподписанное AppleScript-приложение, именуемое Internal PDF Viewer (уровень детектирования на VirusTotal — 16/64 по состоянию на 25 апреля). В его задачи входит загрузка с удаленного сервера пейлоада второго этапа в виде ZIP-файла.

Этот вредонос тоже называется Internal PDF Viewer (20/63 на 25 апреля), но написан на Objective-C и на первый взгляд представляет собой базовое приложение для просмотра PDF-файлов. Иллюзию легитимности усиливает специально созданная цифровая подпись, но подлог выдает ущербная функциональность: в программе работают только поиск и загрузка документов.

Для запуска следующей стадии атаки необходимо, чтобы жертва загрузила и открыла (штатными средствами macOS) определенный PDF-файл. Один такой вредоносный документ исследователям удалось найти: он содержал текст, позаимствованный с сайта венчурной компании, в который авторы атаки встроили BLOB-объект.

Последний при открытии файла расшифровывается и отображается жертве как картинка. Параллельно зловред второго этапа подключается к C2-серверу (зашифрованный адрес тоже вставлен в текст исходного документа) и загружает следующий пейлоад — подписанный исполняемый файл Mach-O, в котором скрыт троян, написанный на Rust.

Целевой вредонос способен работать на машинах с архитектурой ARM либо x86 и благодаря хитроумной схеме доставки до сих пор практически не детектится. Он умеет собирать системные данные (в том числе о запущенных процессах), проверять текущее время, обнаруживать виртуальное окружение, а также позволяет оператору выполнять различные действия на зараженном устройстве.


Каким образом злоумышленники получают доступ для внедрения новобранца, пока не установлено. Неизвестно также, имеют ли атаки успех, однако появление данного вредоноса в арсенале BlueNoroff еще раз подтвердило ранее подмеченную тенденцию в криминальном мире — переход на кросс-платформенные разработки за счет использования таких языков программирования, как Go и Rust.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru