



Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Корейская ИБ-компания AhnLab фиксирует рост количества атак, нацеленных на развертывание вымогательской программы Trigona на серверах Microsoft SQL. Злоумышленники пытаются получить доступ к подключенным к интернету машинам, используя брутфорс или подбор ключей по словарю.

После взлома на сервер MS-SQL внедряется зловред CLR Shell, который собирает системную информацию и меняет настройки скомпрометированного аккаунта, повышая привилегии до LocalSystem. С этой целью используется эксплойт — например, CVE-2016-0099, если Windows-служба Secondary Logon уязвима.

На следующем этапе атаки взломщики устанавливают и запускают дроппер (как svcservice.exe), который загружает в систему шифровальщика Trigona под видом svchost.exe. Дроппер также создает файл svchost.bat, отвечающий за исполнение полезной нагрузки.

Бинарник Trigona прописывается на автозапуск (средствами системного реестра). Чтобы жертва не смогла самостоятельно вернуть заблокированные данные, зловредный bat-скрипт удаляет теневые копии Windows и отключает возможность восстановления.

Названный шифровальщик впервые появился в поле зрения ИБ-экспертов в октябре прошлого года. Вредонос написан на Delphi и примечателен тем, что требует выкуп только в монеро. Он шифрует все файлы на устройстве и в сетевых папках; исключение составляют лишь некоторые каталоги, в том числе Windows и Program Files.

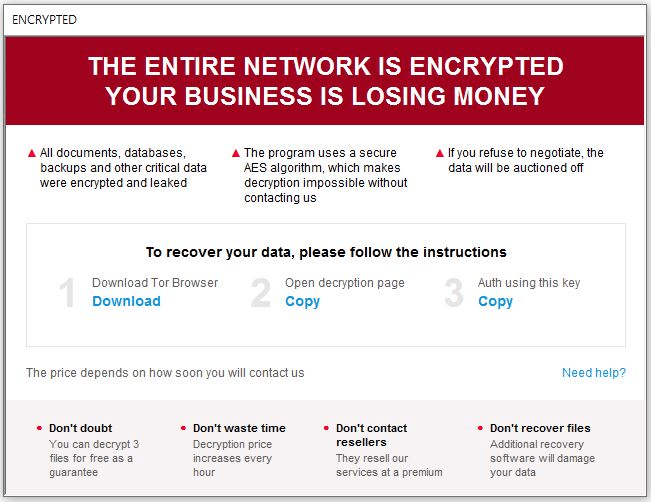
К зашифрованным файлам добавляется расширение ._locked. В каждый обработанный файл записываются зашифрованный ключ, ID жертвы и ID вредоносной кампании. В папках с зашифрованными файлами создается записка с требованием выкупа — how_to_decrypt.hta.

В тексте приведены ссылки на onion-сайт с чатом для переговоров и код авторизации для входа. Злоумышленники утверждают, что важные документы жертвы украдены и в случае неуплаты выкупа будут выставлены на продажу, однако свидетельств реальности угрозы пока не обнаружено.


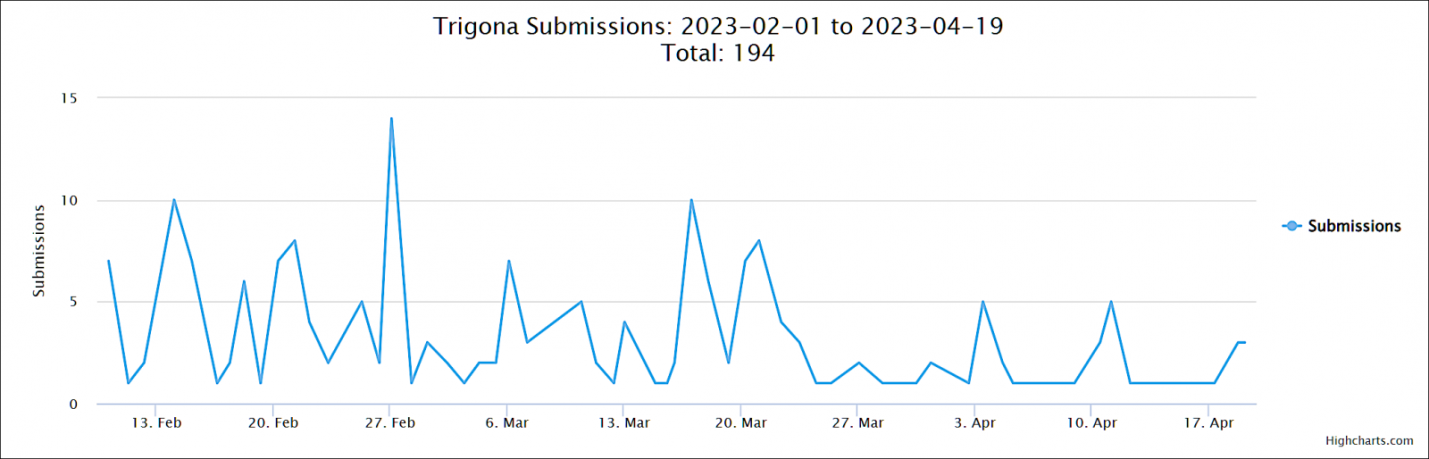
По данным BleepingComputer, повышенная активность Trigona наблюдается уже третий месяц. Количество образцов зловреда, загруженных на ID Ransomware для проверки, уже перевалило за 190.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru