



Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Киберпреступники используют инструмент AuKill для отключения EDR-систем (Endpoint Detection & Response) на устройствах жертв. После этого атакующие могут свободно устанавливать бэкдоры и шифровальщики с помощью концепции «принеси собственный уязвимый драйвер» (Bring Your Own Vulnerable Driver — BYOVD).

В подобных атаках злоумышленники копируют в систему легитимный подписанный драйвер (обязательно с валидным сертификатом), способный работать с правами ядра. Высокие привилегии нужны для отключения защитных решений и получения контроля над ОС.

На вредонос AuKill обратили внимание исследователи из команды Sophos X-Ops. В ходе атак операторы сбрасывают на устройство системный драйвер Windows — procexp.sys, размещая его рядом с тем, который использует легитимная утилита Process Explorer v16.32.

Затем зловред проверяет наличие прав SYSTEM. Если их нет, он имитирует службу TrustedInstaller Windows Modules Installer для повышения привилегий. Чтобы отключить защитные продукты, AuKill стартует несколько потоков, задача которых — завершать работу определенных процессов и служб.

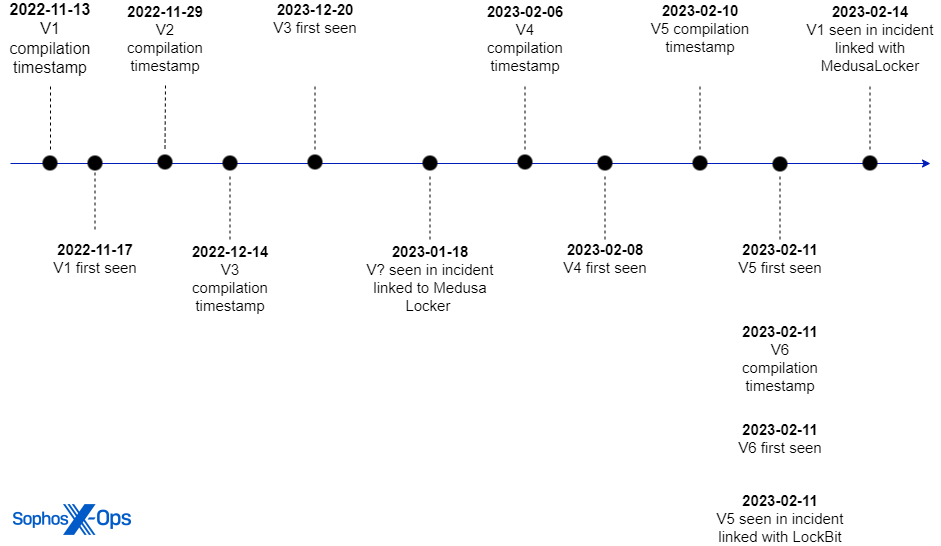
В реальных атаках участвуют сразу несколько версий AuKill. Некоторые из них фигурировали в кампаниях по распространению программ-вымогателей Medusa Locker и LockBit.

«С начала 2023 года обнаруженный инструмент использовался как минимум в трёх инцидентах с участием программ-вымогателей. В январе и феврале атакующие развернули Medusa Locker с помощью AuKill, также в феврале тулза использовалась в связке с Lockbit», — пишут исследователи.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru