




Microsoft рассказала, как выявить атаку UEFI-буткита BlackLotus

Microsoft рассказала, как выявить атаку UEFI-буткита BlackLotus

Microsoft рассказала, как выявить атаку UEFI-буткита BlackLotus

Специалисты Microsoft изучили зараженные устройства и составили список артефактов, по которым можно определить присутствие стойкого импланта. В помощь жертвам BlackLotus также опубликованы рекомендации по очистке и защите от атак на UEFI-платформу.

Объявившийся в прошлом году зловред BlackLotus относится к классу буткитов. Такие инфекции сложно обнаружить, так как вредоносный код загружается из прошивки BIOS / UEFI или системного раздела EFI (EPS) и исполняется на начальных этапах загрузки ОС, то есть до запуска средств антивирусной защиты.

Новобранец примечателен тем, что для обхода защиты UEFI Secure Boot использует уязвимость CVE-2022-21894 (пропатчена в январе прошлого года). В целях самообороны он умеет отключать Microsoft Defender, защиту целостности кода HVCI и BitLocker.

Свидетельства заражения BlackLotus, согласно блог-записи Microsoft:

  • недавно созданные и заблокированные файлы загрузчика;
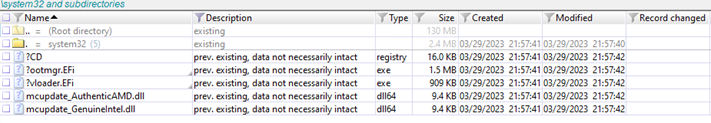
  • наличие папки /system32/ в файловой системе EPS;
  • изменения в разделе реестра, ассоциируемом с HVCI;
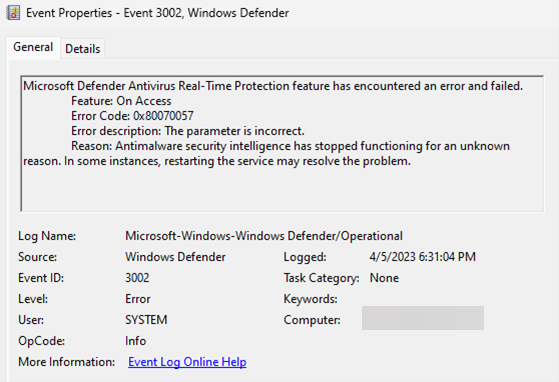
  • специфические записи в журналах событий Windows;
  • изменение конфигурации загрузки (журналы MeasuredBoot);
  • исходящие подключения winlogon.exe на порту 80 (попытки зловреда связаться с C2).

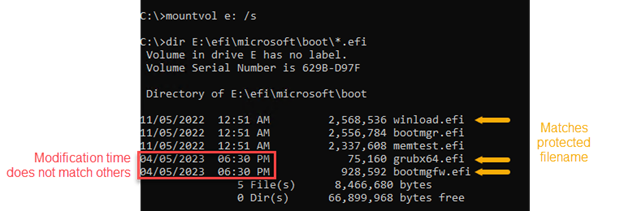
Файлы загрузчика BlackLotus (фейковые winload.efi, bootmgfw.efi, grubx64.efi) записываются в ESP, доступ к ним блокируется во избежание модификации / удаления. Подмена таких файлов, по словам экспертов, может расцениваться как заражение.


Если время изменений не выглядит подозрительным, можно попробовать вычислить хеши с помощью CertUtil. Поскольку BlackLotus блокирует свои файлы, попытка доступа выдаст ошибку ERROR_SHARING_VIOLATION с развернутым объяснением причины, что подтвердит вредоносную активность.


Папка /system32/ создается в ESP в процессе установки UEFI-зловреда. В случае успеха она чистится, но удаленные файлы при желании можно отыскать.


Отключение HVCI позволяет BlackLotus загрузить неподписанный код ядра. С этой целью он меняет на 0 значение Enabled ключа реестра HKLM:\SYSTEM\CurrentControlSet\Control\DeviceGuard\Scenarios\HypervisorEnforcedCodeIntegrity. Непрошеный останов Microsoft Defender найдет отражение в журналах событий Windows.


Изучение логов MeasuredBoot тоже позволит выявить признаки компрометации — подключение загрузочных драйверов grubx64.efi и winload.efi. Прочесть содержимое файлов в данном случае можно с помощью криминалистической копии жесткого диска или специального инструмента декодирования.

Для очистки устройства после заражения следует отключить его от сети и переформатировать разделы диска с OS и EFI. Как вариант для восстановления подойдет также чистая резервная копия с разделом EFI.

Предотвратить подобное заражение, по мнению Microsoft, помогут принцип наименьших привилегий и гигиена учетных данных. Для запуска UEFI-буткита требуется привилегированный доступ к машине (удаленный или физический), поэтому эксперты советуют меньше пользоваться аккаунтами уровня домена и ограничить привилегии локальных админов. Минимизировать риски можно также, построив систему многоуровневой защиты.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru