



Троян-стилер Typhon расширил возможности противодействия анализу

Троян-стилер Typhon расширил возможности противодействия анализу

Троян-стилер Typhon расширил возможности противодействия анализу

Авторы Typhon выпустили новую версию инфостилера, значительно изменив исходники. Анализ образцов, проведенный в Cisco Talos, показал, что вирусописатели повысили стабильность и надежность работы кода, а также усилили его защиту от детектирования и анализа.

По словам аналитиков, Typhon Reborn 2 продается на хакерских форумах, в том числе русскоязычном XSS, с конца января и пользуется спросом. Обновленный вредонос предоставляется в пользование как услуга (Malware-as-a-Service, MaaS), а в атаках засветился еще в декабре.

Инфостилер Typhon, созданный на основе Prynt Stealer, впервые попал в поле зрения ИБ-экспертов летом прошлого года. На тот момент его набор функций отличался большим разнообразием: троян умел воровать информацию из ряда приложений, регистрировать клавиатурный ввод, подменять адреса криптокошельков в буфере обмена, делать скриншоты, добывать монеро.

В ноябре объявилась итерация Typhon Reborn с улучшенной защитой от анализа. Функциональность кейлоггера, клиппера и майнера исчезла, а возможности кражи данных и файлов по выбору были расширены.

Вторая версия Typhon Reborn, по данным Cisco, отличается большей скрытностью. В качестве дополнительной меры противодействия анализу введена обфускация строк с использованием Base64 и XOR.

Количество проверок окружения (песочницы, отладчики, ВМ) заметно увеличилось. Появилась опция отката исполнения на основе данных геолокации: оператор может использовать дефолтный список стран бывшего СНГ (без Украины и Грузии) либо собственный, кастомный.

Функции сохранения присутствия при перезагрузке системы исчезли, теперь троян после вывода данных заметает следы и завершает исполнение. Украденная информация архивируется, а затем отсылается оператору с использованием HTTPS и Telegram API; после этого созданный файл удаляется.

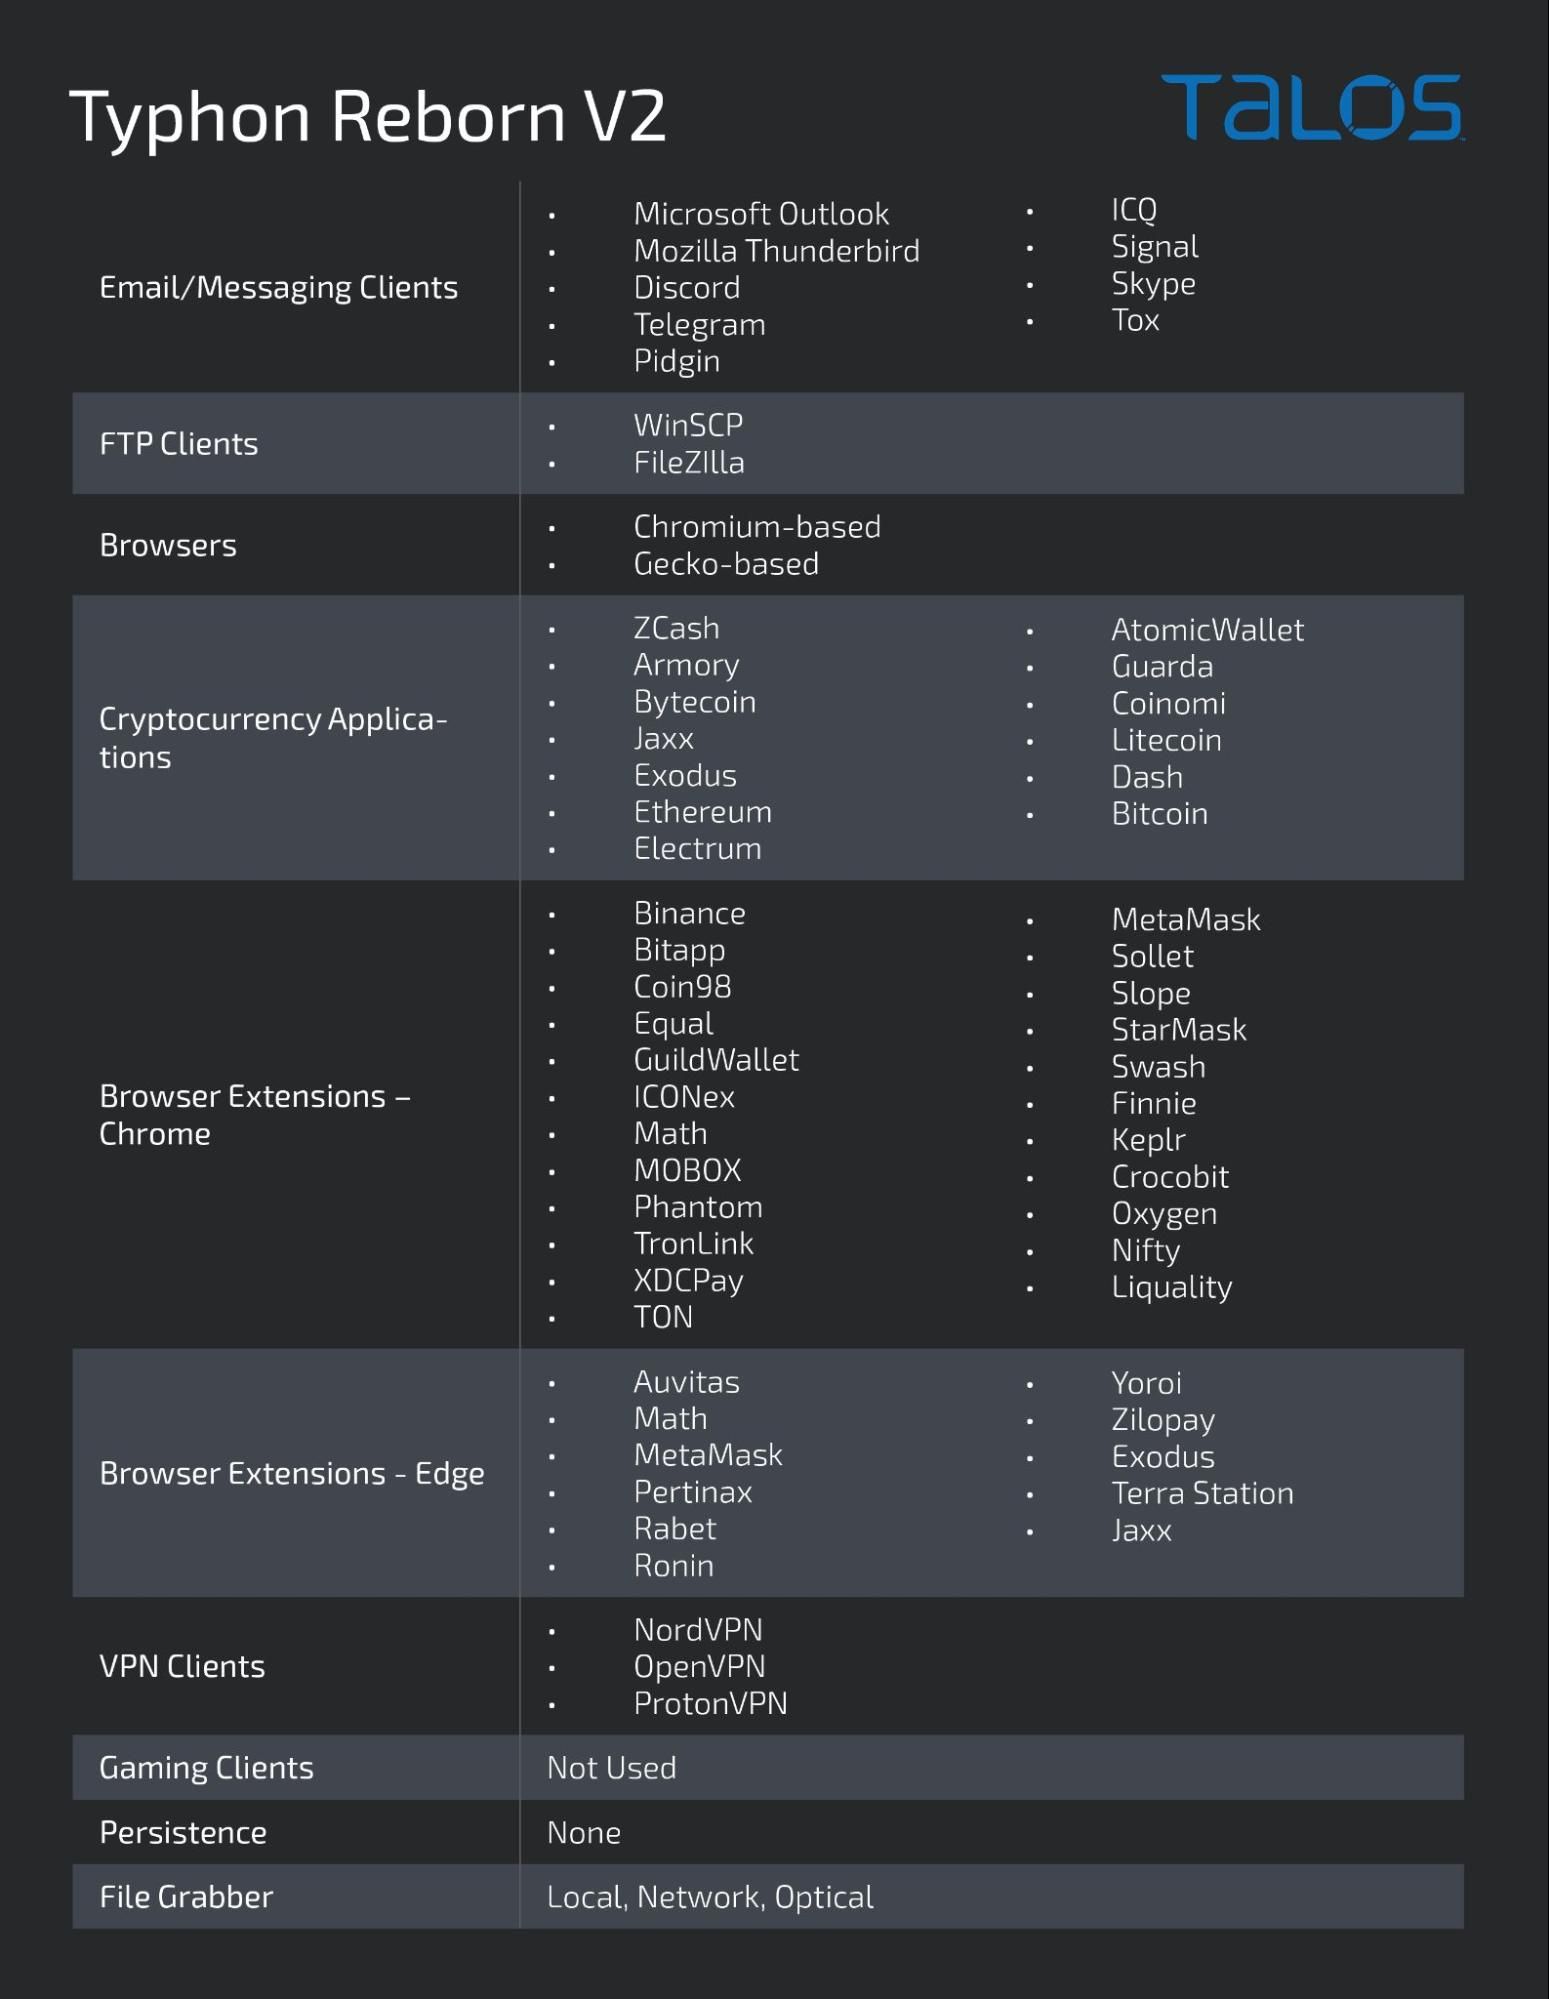
Вирусописатели также обновили модуль кражи файлов (граббер) и расширили список целевых приложений стилера.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru