



Новый шифровальщик грузится в память с помощью модуля Cortex XDR

Новый шифровальщик грузится в память с помощью модуля Cortex XDR

Новый шифровальщик грузится в память с помощью модуля Cortex XDR

При разборе очередной вымогательской атаки команда реагирования Check Point обнаружила необычного шифровальщика: для его развертывания в системе используется подписанный компонент XDR-системы Palo Alto Networks.

Вредонос не имел имени, явных связей с каким-либо RaaS-сервисом (вымогатель как услуга) не прослеживалось, и заинтригованные эксперты решили изучить новинку. Как оказалось, другие исследователи уже пытались это сделать, но результаты немного расходились, поэтому в Check Point присвоили новобранцу имя Rorschach, вспомнив известный психологический тест.

Как оказалось, новый шифровальщик обладает рядом уникальных черт и предоставляет оператору большой выбор опций сверх вшитой конфигурации. Он также обеспечивает автоматизацию задач, которые обычно выполняются вручную, когда зловредов такого класса развертывают в сети.

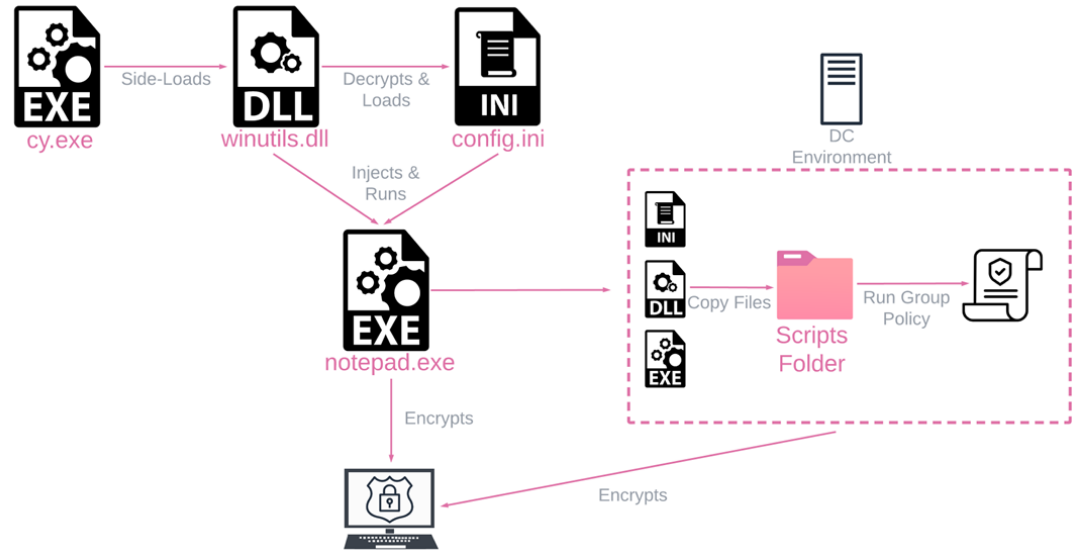
Основные функции Rorschach тоже реализованы непривычно, в итоге он сильно выиграл в быстродействии. Однако больше всего экспертов поразил способ запуска вредоносного кода: с этой целью он загружается в память по методу подмены DLL (редкость для шифровальщиков), притом с помощью инструмента экспертизы Dump Service Tool — дополнительного модуля Cortex XDR, снабженного цифровой подписью. О злоупотреблении уже доложено Palo Alto.

Выполнение Rorschach обеспечивают три файла:

  • winutils.dll — упакованный загрузчик и инжектор;
  • config.ini — шифровальщик со всей логикой и настройками;
  • cy.exe — аддон Cortex XDR Dump Service Tool версии 7.3.0.16740, загружающий в память библиотеку winutils.dll.

Вначале зловред пытается, используя легитимные инструменты Windows, отключить мешающие службы (по списку), удалить теневые копии и бэкап, отключить файрвол, очистить журналы событий (Application, Security, System, Powershell).

Для обхода защиты, отслеживающей прямое обращение к API, шифровальщик, что тоже необычно, использует системные вызовы (комнаду syscall). Выполняется также проверка дефолтного языка: в странах бывшего СНГ выполнение основной задачи откатывается.

Шифрование осуществляется в многопоточном режиме, при этом используется гибридная схема — сочетание криптопримитива curve25519 и потокового шифра HC-128 (вариант HC-256). Содержимое файлов обрабатывается не полностью, лишь определенная часть. Исследователи полагают, что шифратор Rorschach был позаимствован у Babuk, исходники которого утекли в Сеть полтора года назад.

Тестирование новобранца показало высокую скорость шифрования: 220 тыс. файлов локального хранения были заблокированы за 4,5 минуты — против 7 мин. по результатам такой же проверки LockBit v3. Записка с требованием выкупа по форме напоминает творения Yanluowang, другим исследователям попались семплы, в этом плане схожие с DarkSide.

По сети Rorschach может распространяться самостоятельно. При исполнении на контроллере домена он создает новую групповую политику и раздает свои копии на другие машины в пределах Active Directory. Такая же функциональность имелась у LockBit 2.0, но развертывание GPO-объектов выполнялось иначе.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru