



Новый шифровальщик грузится в память с помощью модуля Cortex XDR

Новый шифровальщик грузится в память с помощью модуля Cortex XDR

Новый шифровальщик грузится в память с помощью модуля Cortex XDR

При разборе очередной вымогательской атаки команда реагирования Check Point обнаружила необычного шифровальщика: для его развертывания в системе используется подписанный компонент XDR-системы Palo Alto Networks.

Вредонос не имел имени, явных связей с каким-либо RaaS-сервисом (вымогатель как услуга) не прослеживалось, и заинтригованные эксперты решили изучить новинку. Как оказалось, другие исследователи уже пытались это сделать, но результаты немного расходились, поэтому в Check Point присвоили новобранцу имя Rorschach, вспомнив известный психологический тест.

Как оказалось, новый шифровальщик обладает рядом уникальных черт и предоставляет оператору большой выбор опций сверх вшитой конфигурации. Он также обеспечивает автоматизацию задач, которые обычно выполняются вручную, когда зловредов такого класса развертывают в сети.

Основные функции Rorschach тоже реализованы непривычно, в итоге он сильно выиграл в быстродействии. Однако больше всего экспертов поразил способ запуска вредоносного кода: с этой целью он загружается в память по методу подмены DLL (редкость для шифровальщиков), притом с помощью инструмента экспертизы Dump Service Tool — дополнительного модуля Cortex XDR, снабженного цифровой подписью. О злоупотреблении уже доложено Palo Alto.

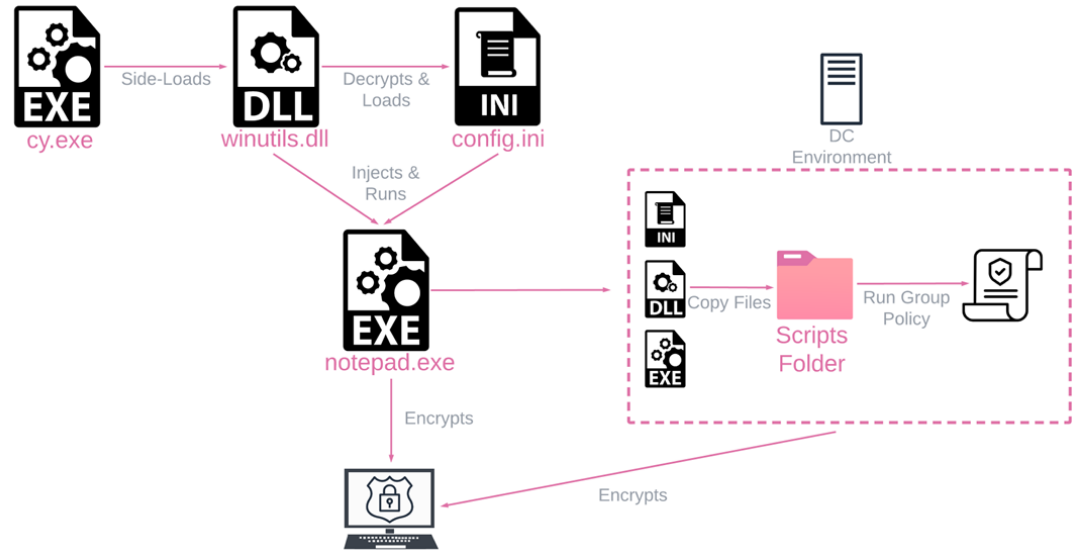
Выполнение Rorschach обеспечивают три файла:

  • winutils.dll — упакованный загрузчик и инжектор;
  • config.ini — шифровальщик со всей логикой и настройками;
  • cy.exe — аддон Cortex XDR Dump Service Tool версии 7.3.0.16740, загружающий в память библиотеку winutils.dll.

Вначале зловред пытается, используя легитимные инструменты Windows, отключить мешающие службы (по списку), удалить теневые копии и бэкап, отключить файрвол, очистить журналы событий (Application, Security, System, Powershell).

Для обхода защиты, отслеживающей прямое обращение к API, шифровальщик, что тоже необычно, использует системные вызовы (комнаду syscall). Выполняется также проверка дефолтного языка: в странах бывшего СНГ выполнение основной задачи откатывается.

Шифрование осуществляется в многопоточном режиме, при этом используется гибридная схема — сочетание криптопримитива curve25519 и потокового шифра HC-128 (вариант HC-256). Содержимое файлов обрабатывается не полностью, лишь определенная часть. Исследователи полагают, что шифратор Rorschach был позаимствован у Babuk, исходники которого утекли в Сеть полтора года назад.

Тестирование новобранца показало высокую скорость шифрования: 220 тыс. файлов локального хранения были заблокированы за 4,5 минуты — против 7 мин. по результатам такой же проверки LockBit v3. Записка с требованием выкупа по форме напоминает творения Yanluowang, другим исследователям попались семплы, в этом плане схожие с DarkSide.

По сети Rorschach может распространяться самостоятельно. При исполнении на контроллере домена он создает новую групповую политику и раздает свои копии на другие машины в пределах Active Directory. Такая же функциональность имелась у LockBit 2.0, но развертывание GPO-объектов выполнялось иначе.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru