



Новый шифровальщик грузится в память с помощью модуля Cortex XDR

Новый шифровальщик грузится в память с помощью модуля Cortex XDR

Новый шифровальщик грузится в память с помощью модуля Cortex XDR

При разборе очередной вымогательской атаки команда реагирования Check Point обнаружила необычного шифровальщика: для его развертывания в системе используется подписанный компонент XDR-системы Palo Alto Networks.

Вредонос не имел имени, явных связей с каким-либо RaaS-сервисом (вымогатель как услуга) не прослеживалось, и заинтригованные эксперты решили изучить новинку. Как оказалось, другие исследователи уже пытались это сделать, но результаты немного расходились, поэтому в Check Point присвоили новобранцу имя Rorschach, вспомнив известный психологический тест.

Как оказалось, новый шифровальщик обладает рядом уникальных черт и предоставляет оператору большой выбор опций сверх вшитой конфигурации. Он также обеспечивает автоматизацию задач, которые обычно выполняются вручную, когда зловредов такого класса развертывают в сети.

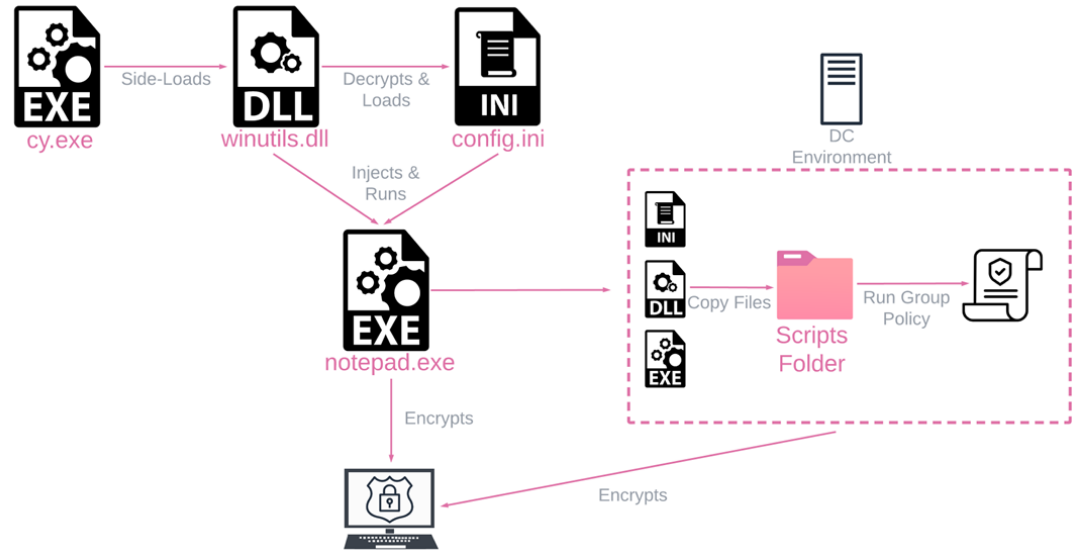
Основные функции Rorschach тоже реализованы непривычно, в итоге он сильно выиграл в быстродействии. Однако больше всего экспертов поразил способ запуска вредоносного кода: с этой целью он загружается в память по методу подмены DLL (редкость для шифровальщиков), притом с помощью инструмента экспертизы Dump Service Tool — дополнительного модуля Cortex XDR, снабженного цифровой подписью. О злоупотреблении уже доложено Palo Alto.

Выполнение Rorschach обеспечивают три файла:

  • winutils.dll — упакованный загрузчик и инжектор;
  • config.ini — шифровальщик со всей логикой и настройками;
  • cy.exe — аддон Cortex XDR Dump Service Tool версии 7.3.0.16740, загружающий в память библиотеку winutils.dll.

Вначале зловред пытается, используя легитимные инструменты Windows, отключить мешающие службы (по списку), удалить теневые копии и бэкап, отключить файрвол, очистить журналы событий (Application, Security, System, Powershell).

Для обхода защиты, отслеживающей прямое обращение к API, шифровальщик, что тоже необычно, использует системные вызовы (комнаду syscall). Выполняется также проверка дефолтного языка: в странах бывшего СНГ выполнение основной задачи откатывается.

Шифрование осуществляется в многопоточном режиме, при этом используется гибридная схема — сочетание криптопримитива curve25519 и потокового шифра HC-128 (вариант HC-256). Содержимое файлов обрабатывается не полностью, лишь определенная часть. Исследователи полагают, что шифратор Rorschach был позаимствован у Babuk, исходники которого утекли в Сеть полтора года назад.

Тестирование новобранца показало высокую скорость шифрования: 220 тыс. файлов локального хранения были заблокированы за 4,5 минуты — против 7 мин. по результатам такой же проверки LockBit v3. Записка с требованием выкупа по форме напоминает творения Yanluowang, другим исследователям попались семплы, в этом плане схожие с DarkSide.

По сети Rorschach может распространяться самостоятельно. При исполнении на контроллере домена он создает новую групповую политику и раздает свои копии на другие машины в пределах Active Directory. Такая же функциональность имелась у LockBit 2.0, но развертывание GPO-объектов выполнялось иначе.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru