



Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Последние пару месяцев эксперты Check Point фиксируют вредоносные атаки с использованием нового загрузчика-инжектора. Написанный на .NET зловред DotRunpeX внедряется в систему на втором этапе заражения и обеспечивает доставку финальной полезной нагрузки — инфостилера или RAT-трояна.

Цепочка заражения в таких случаях обычно начинается с .NET-даунлоудера, присланного вложением в спам-письмо или скачанного из интернета под видом популярной легитимной программы (AnyDesk, LastPass и проч.). Сайты, распространяющие такие фальшивки, как правило, продвигаются с помощью Google Ads или черного SEO.

Самые ранние образцы DotRunpeX в коллекции Check Point датированы 17 октября 2022 года. Анализ показал, что код зловреда защищен с использованием протектора для NET-приложений ConfuserEx. В новейших семплах обнаружен дополнительный слой обфускации, созданный с помощью кастомной версии плагина KoiVM.

В каждый образец инжектора встроена полезная нагрузка. Перед ее запуском DotRunpeX проверяет наличие враждебного окружения (виртуальных машин, песочниц) и прибивает процессы антивирусов по списку, используя уязвимый драйвер ядра procexp с русскоязычным именем Иисус.sys. Целевой зловред загружается в память по методу process hollowing.

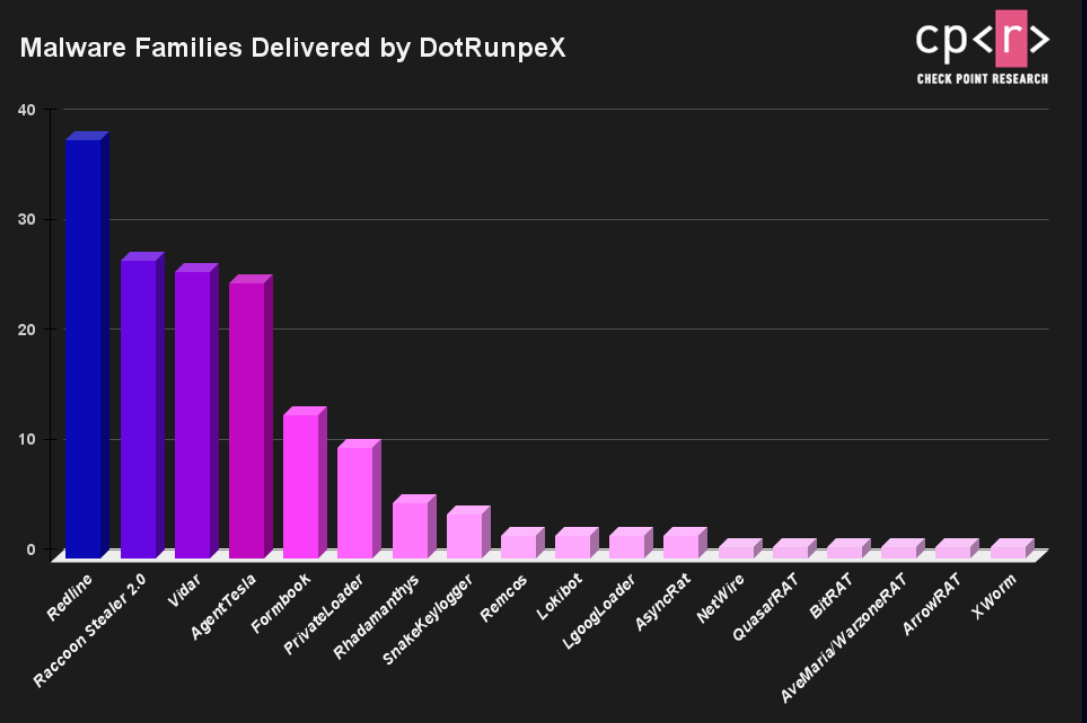
По данным аналитиков, злоумышленники используют новый промежуточный загрузчик для доставки представителей различных вредоносных семейств — чаще всего RedLine, Raccoon, Vidar и Agent Tesla.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru