



Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Последние пару месяцев эксперты Check Point фиксируют вредоносные атаки с использованием нового загрузчика-инжектора. Написанный на .NET зловред DotRunpeX внедряется в систему на втором этапе заражения и обеспечивает доставку финальной полезной нагрузки — инфостилера или RAT-трояна.

Цепочка заражения в таких случаях обычно начинается с .NET-даунлоудера, присланного вложением в спам-письмо или скачанного из интернета под видом популярной легитимной программы (AnyDesk, LastPass и проч.). Сайты, распространяющие такие фальшивки, как правило, продвигаются с помощью Google Ads или черного SEO.

Самые ранние образцы DotRunpeX в коллекции Check Point датированы 17 октября 2022 года. Анализ показал, что код зловреда защищен с использованием протектора для NET-приложений ConfuserEx. В новейших семплах обнаружен дополнительный слой обфускации, созданный с помощью кастомной версии плагина KoiVM.

В каждый образец инжектора встроена полезная нагрузка. Перед ее запуском DotRunpeX проверяет наличие враждебного окружения (виртуальных машин, песочниц) и прибивает процессы антивирусов по списку, используя уязвимый драйвер ядра procexp с русскоязычным именем Иисус.sys. Целевой зловред загружается в память по методу process hollowing.

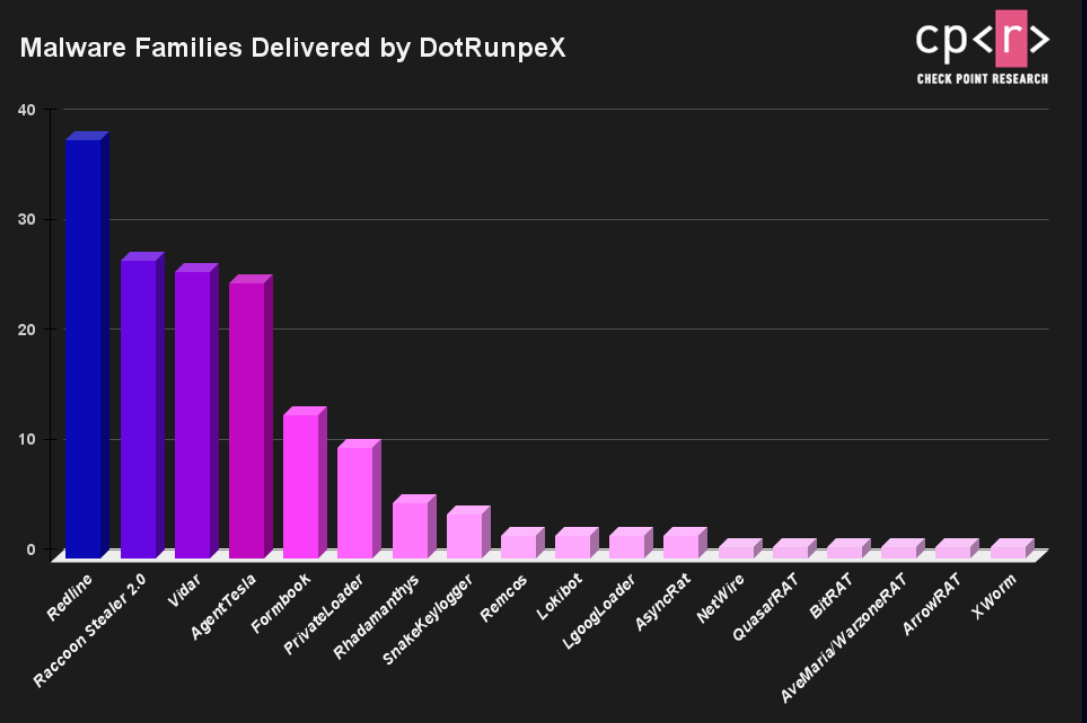
По данным аналитиков, злоумышленники используют новый промежуточный загрузчик для доставки представителей различных вредоносных семейств — чаще всего RedLine, Raccoon, Vidar и Agent Tesla.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru