



Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-вредонос FakeCalls опять дал о себе знать: троян имитирует телефонные вызовы более чем от 20 финансовых организаций в надежде выудить у клиентов банков данные их карт и другую важную информацию.

FakeCalls нельзя назвать новичком на ландшафте киберугроз. В апреле прошлого года мы писали, что этот зловред перехватывает звонки жертвы в техподдержку банка. Авторы маскировали его под одно из банковских приложений, отображая официальный логотип.

Теперь специалисты Check Point сообщают о новых образцах FakeCalls, в которых появилось несколько новых функциональных возможностей, позволяющих уходить от защитных решений.

«Мы обнаружили более 2500 семплов этого вредоноса, каждый из которых использовал маскировку под разные финансовые организации. Кроме того, эта версия FakeCalls задействует техники антианализа», — пишет Check Point в отчёте.

«Авторы трояна уделили особое внимание защите своего детища и имплементировали ряд уникальных функций, которые ранее нам не встречались».

FakeCalls попадает на устройство жертвы с помощью фишинга или вредоносного сайта. Одна из новых функций трояна — «multi-disk» — манипулирует данными ZIP-заголовка файла APK. Именно так зловред устанавливает высокие значения EOCD-записи, чтобы запутать защитные решения.

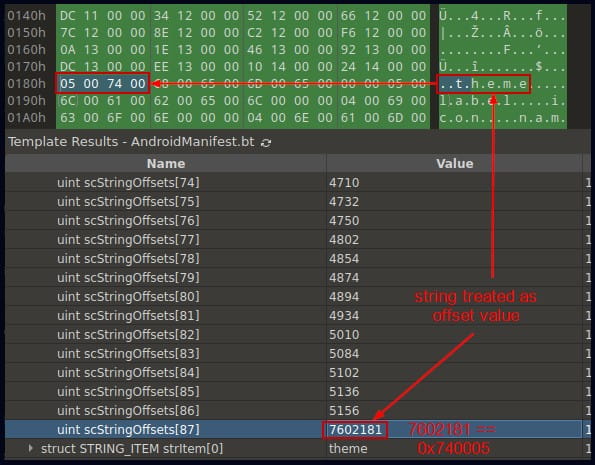
Ещё один механизм реализует манипуляцию файлом AndroidManifest.xml, что помогает спрятать имя изначального создателя файла.


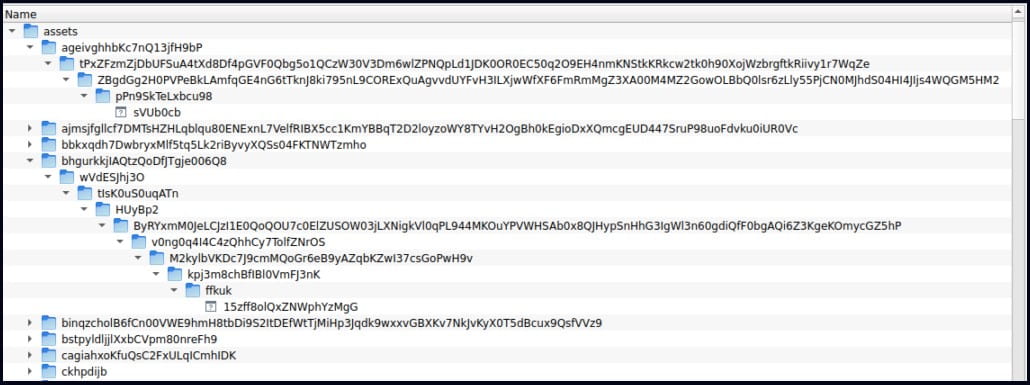
Последний один новый приём FakeCalls — добавить множество файлов внутрь директорий в APK, в результате чего имена файлов и пути превышают 300 символов. По словам Check Point, это также может затруднять детектирование трояна.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru