



Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Есть такой шифровальщик, представляющий собой модифицированную версию знаменитого вредоноса Conti и управляемый группой MeowCorp. Так вот, теперь жертвы MeowCorp могут не платить злоумышленникам, поскольку специалисты «Лаборатории Касперского» выпустили бесплатный дешифратор.

Утилита, позволяющая вернуть пострадавшие файлы в прежнее состояние, работает с теми образцами программы-вымогателя, которые появились после слива исходного кода Conti (в марте 2022 года). Примерно тогда же группа NB65 адаптировала код Conti для атак на Россию.

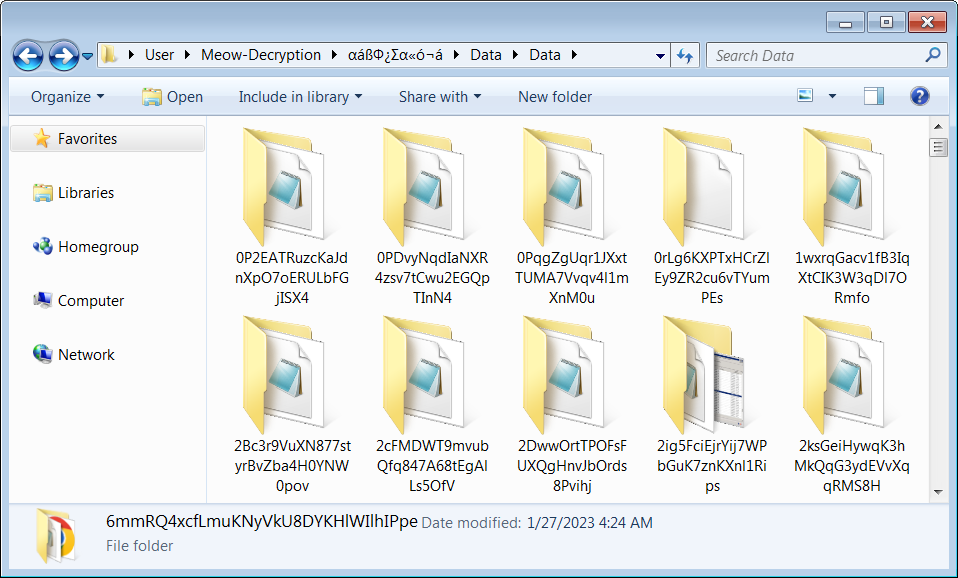
Исследователи из Kaspersky обнаружили интересный пост на форуме киберпреступников, где те выложили кеш, состоящий из 258 закрытых ключей. Оказалось, что это ключи от модифицированной версии шифровальщика Conti.

За последний год этот вариант вредоносной программы использовался в атаках на частные и общественные организации и управлялся группой, которую назвали MeowCorp. В Kaspersky проанализировали ключи и выяснили, что они подходят к одному из вариантов Conti от декабря 2022 года.

«Слитые закрытые ключи хранились в 257 директориях. Лиль одна из таких папок содержала два ключа», — гласит пресс-релиз «Лаборатории Касперского».


В результате Kaspersky добавила 258 ключей в свой дешифратор — RakhniDecryptor. По словам специалистов, декриптор теперь может расшифровать модифицированный вариант Conti, добавляющий следующие расширения к файлам:

  • <file_name>.KREMLIN
  • <file_name>.RUSSIA
  • <file_name>.PUTIN
Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru