



Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Полиция Германии и ФБР при поддержке Европола сокрушили инфраструктуру сервиса, отмывшего свыше $800 млн в биткоинах для киберкриминала. В США огласили обвинения, выдвинутые против предполагаемого создателя и оператора ChipMixer, 49-летнего вьетнамца по имени Минь Куок Нгуен (Minh Quốc Nguyễn).

В ходе совместной операции правоохранители захватили четыре сервера ChipMixer, в том числе в сети Tor, 1909,4 биткоина (более $47 млн по текущему курсу) и 7 Тбайт данных. В расследовании принимали участие киберкопы Бельгии, Польши и Швейцарии.


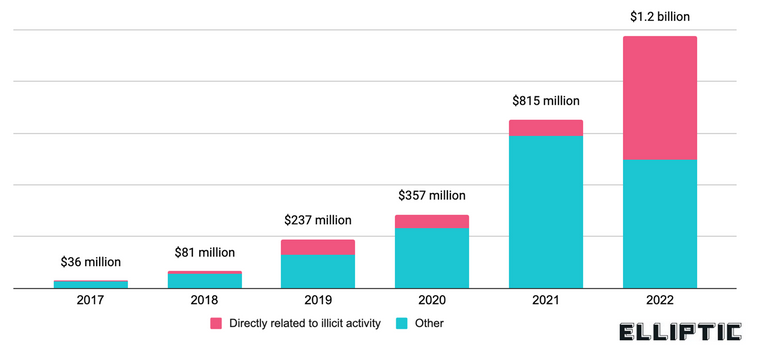
Насколько известно, ChipMixer был введен в строй в августе 2017 года. По оценке Elliptic, за истекший срок пользователи онлайн-миксера отмыли более $2,7 млрд в биткоинах, в том числе $844 млн, полученные путем совершения преступлений, таких как торговля оружием и наркотиками, вымогательство, банковское мошенничество и хакинг.

Услугами ChipMixer охотно пользовались участники кибергрупп Lazarus и APT28, посетители даркнет-рынка Hydra, операторы шифровальщиков LockBit, Sodinokibi/REvil, Zeppelin, Mamba, Dharma, SunCrypt.


Нгуен, по версии следствия, активно продвигал услуги по анонимизации биткоинов и поддерживал инфраструктуру ChipMixer в рабочем состоянии. Он также регистрировал домены, арендовал хостинг, платил сервис-провайдерам, используя чужие данные, псевдонимы и анонимные адреса имейл.

В США вьетнамцу инкриминируют отмывание денег, проведение финансовых операций без соответствующей лицензии и кражу ПДн. По совокупности ему грозит до 40 лет лишения свободы.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru