



Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Блюстители правопорядка расправились с сервисом отмывания денег ChipMixer

Полиция Германии и ФБР при поддержке Европола сокрушили инфраструктуру сервиса, отмывшего свыше $800 млн в биткоинах для киберкриминала. В США огласили обвинения, выдвинутые против предполагаемого создателя и оператора ChipMixer, 49-летнего вьетнамца по имени Минь Куок Нгуен (Minh Quốc Nguyễn).

В ходе совместной операции правоохранители захватили четыре сервера ChipMixer, в том числе в сети Tor, 1909,4 биткоина (более $47 млн по текущему курсу) и 7 Тбайт данных. В расследовании принимали участие киберкопы Бельгии, Польши и Швейцарии.


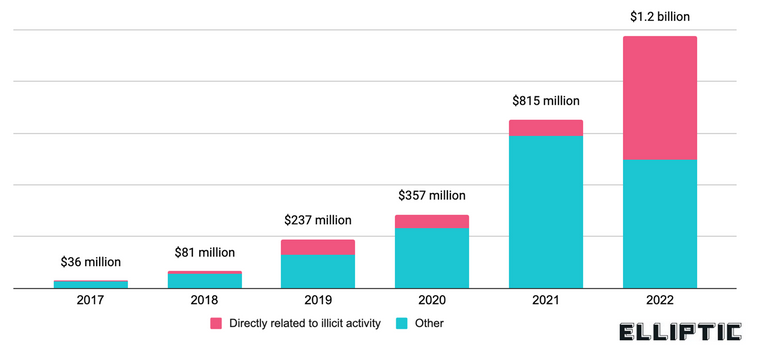
Насколько известно, ChipMixer был введен в строй в августе 2017 года. По оценке Elliptic, за истекший срок пользователи онлайн-миксера отмыли более $2,7 млрд в биткоинах, в том числе $844 млн, полученные путем совершения преступлений, таких как торговля оружием и наркотиками, вымогательство, банковское мошенничество и хакинг.

Услугами ChipMixer охотно пользовались участники кибергрупп Lazarus и APT28, посетители даркнет-рынка Hydra, операторы шифровальщиков LockBit, Sodinokibi/REvil, Zeppelin, Mamba, Dharma, SunCrypt.


Нгуен, по версии следствия, активно продвигал услуги по анонимизации биткоинов и поддерживал инфраструктуру ChipMixer в рабочем состоянии. Он также регистрировал домены, арендовал хостинг, платил сервис-провайдерам, используя чужие данные, псевдонимы и анонимные адреса имейл.

В США вьетнамцу инкриминируют отмывание денег, проведение финансовых операций без соответствующей лицензии и кражу ПДн. По совокупности ему грозит до 40 лет лишения свободы.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru