



NordVPN открыла частный туннель Meshnet для всех (подписка не требуется)

NordVPN открыла частный туннель Meshnet для всех (подписка не требуется)

NordVPN открыла частный туннель Meshnet для всех (подписка не требуется)

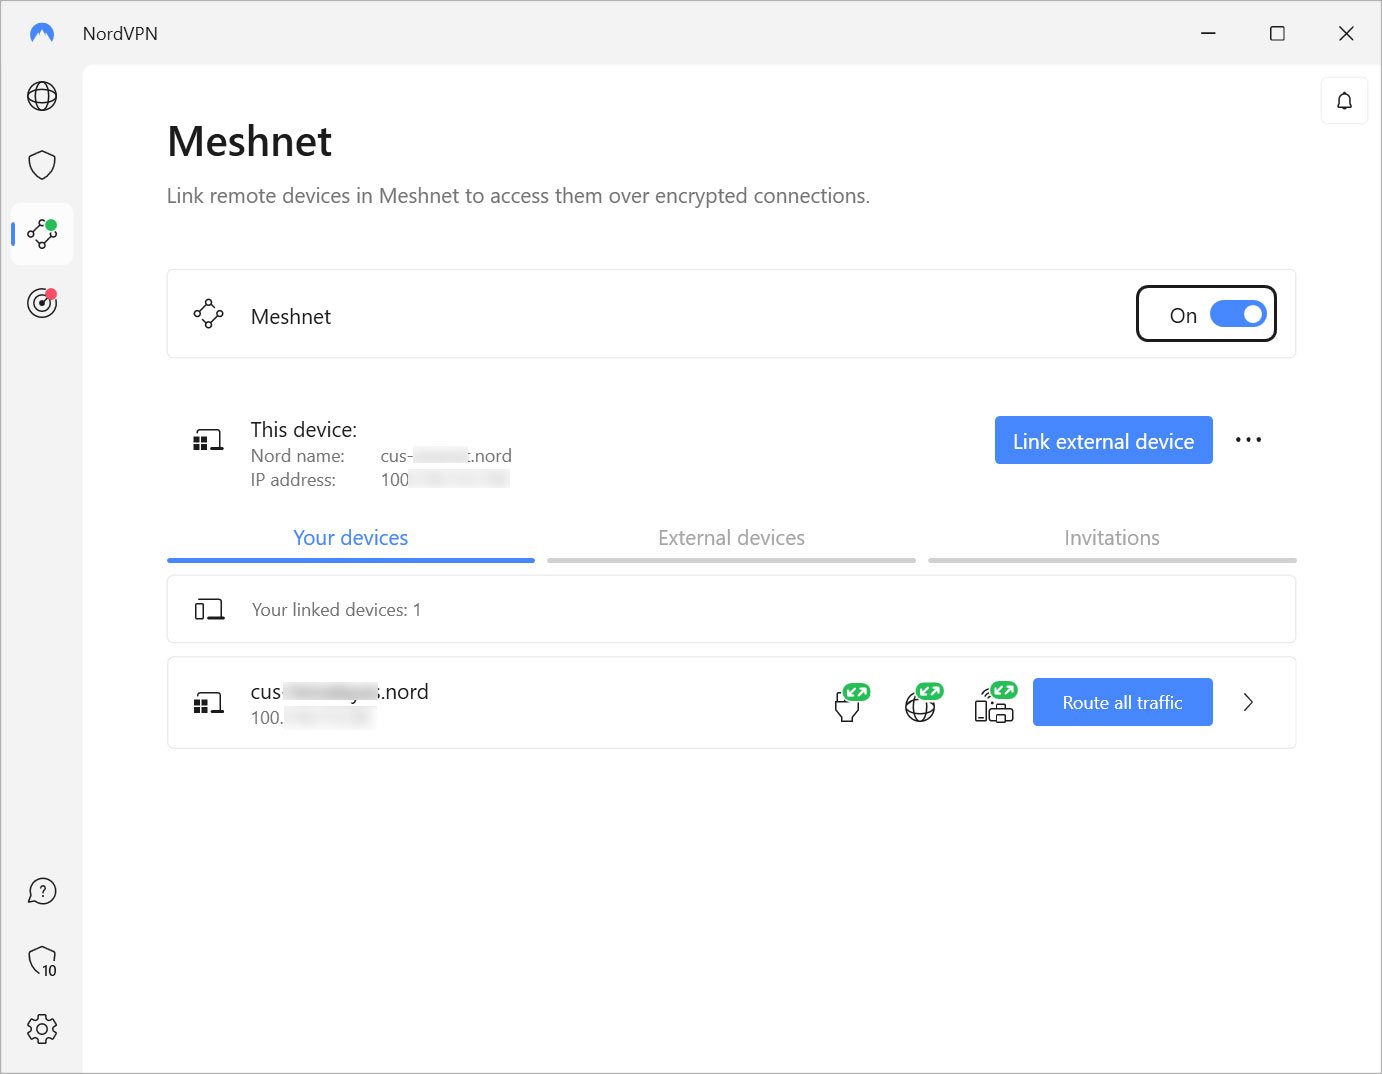
Разработчики NordVPN сделали общедоступной функцию частного туннеля Meshnet для владельцев компьютеров на Windows, macOS и Linux. Воспользоваться Meshnet теперь могут даже те, у кого нет подписки на NordVPN.

NordVPN впервые запустила Meshnet в июне 2022 года, тогда это была платная функция. С её помощью пользователи могут создать частные зашифрованные туннели между доверенными устройствами и передавать трафик от одного девайса другому. Таким образом, появилась возможность поднимать собственные VPN-серверы.

Meshnet позволяет маршрутизировать сетевой трафик со смартфона через домашний компьютер, когда вы, например, находитесь в отпуске. В этом случае всё будет выглядеть так, будто пользователь выходит в Сеть из своей привычной локации.

Трафик юзера также можно провести через защищённый туннель и направить на устройство родственника или друга. В этом случае они должны использовать приложение Meshnet, а пользователь должен пригласить их в Mesh.


Функциональность помогает пользователям обходить геоблокировки при использовании незащищённых или подозрительных точек Wi-Fi. Более того, Meshnet позволяет получить доступ к внутренним устройствам, пока вы путешествуете.

Для этого достаточно будет установить NordVPN на основной компьютер и одновременно на выездной лэптоп, а также сконфигурировать их на использование в едином Mesh.

«Решение открыть Meshnet пришло легко: нам не нужно для этого разрабатывать новые системы и инвестировать больше, чем мы уже вложили», — пишут представители NordVPN в официальном заявлении.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru