



Group-IB зафиксировала двукратный рост активности фишеров в рунете

Group-IB зафиксировала двукратный рост активности фишеров в рунете

Group-IB зафиксировала двукратный рост активности фишеров в рунете

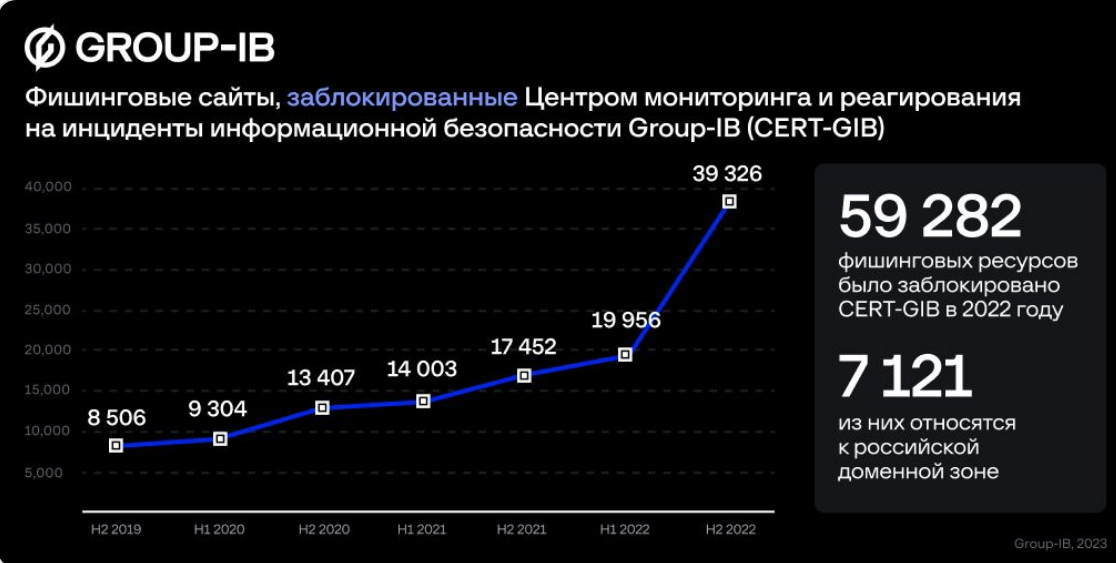
В прошлом году специалисты Group-IB по реагированию на киберинциденты (СERT-GIB) заблокировали более 59 000 фишинговых сайтов, в том числе 7 121 в российском сегменте интернета. В 2021 году показатели составили 31 455 и 3210 соответственно.

В целом в TLD-зонах RU и РФ выявлено 20 170 фишинговых доменов — против 15 363 годом ранее. Из трендов эксперты отметили активизацию фищеров в Telegram.


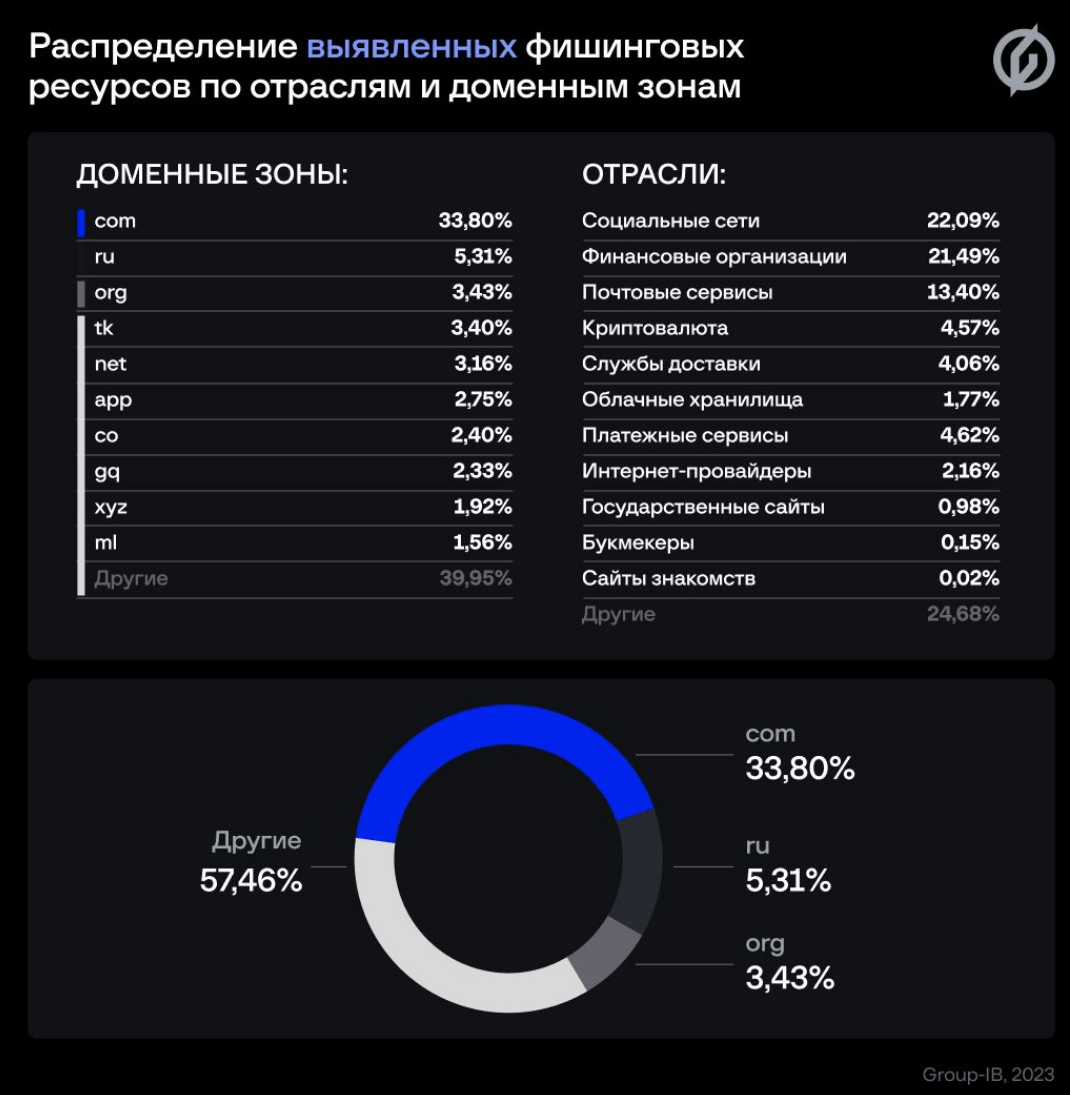
Свои ловушки злоумышленники чаще всего маскировали под социальные сети, банки, почтовые сервисы, а для размещения предпочитали пользоваться услугами провайдеров США, России и Германии. Каждый третий фишинговый сайт, по данным GIB, хостился в TLD-зоне COM.


Фишеры, облюбовавшие Telegram, распространяли от имени жертв сообщения с просьбой проголосовать за участника конкурса детских рисунков или онлайн-викторины. В погоне за ключами к аккаунтам злоумышленники также сулили бесплатную подписку на премиум-пакет мессенджера, прилагая ссылку для активации «подарка». В этом году мошеннические IM-сообщения начали имитировать извещения службы поддержки о временной блокировке учетной записи.

«Фишинг остается наиболее распространенной угрозой в интернете, ее масштабы продолжают расти, — комментирует Иван Лебедев, руководитель группы СERT-GIB по защите от фишинга. — Подобные сайты составляют 98-99% заблокированных ресурсов киберпреступников. В первую очередь это ресурсы, которые играют роль одного их основных элементов популярной схемы «Мамонт» (FakeCourier) и её версий, где у жертвы под предлогом фейковой покупки, доставки, аренды или свидания похищают деньги и данные банковских карт».

Чтобы не стать жертвой фишинга, Group-IB рекомендует придерживаться следующих правил:

  • проявлять осмотрительность при посещении сайтов, даже при загрузке приложений из официальных магазинов;
  • тщательно проверять имена доменов, по возможности использовать официальные приложения;
  • проверять все реквизиты переводов и платежей при оформлении покупок онлайн, не разглашать одноразовые коды, ПИН и CVV;
  • не переходить по подозрительным ссылкам от неизвестных отправителей.
Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru