



Вышел бесплатный дешифратор файлов, пострадавших от MortalKombat

Вышел бесплатный дешифратор файлов, пострадавших от MortalKombat

Вышел бесплатный дешифратор файлов, пострадавших от MortalKombat

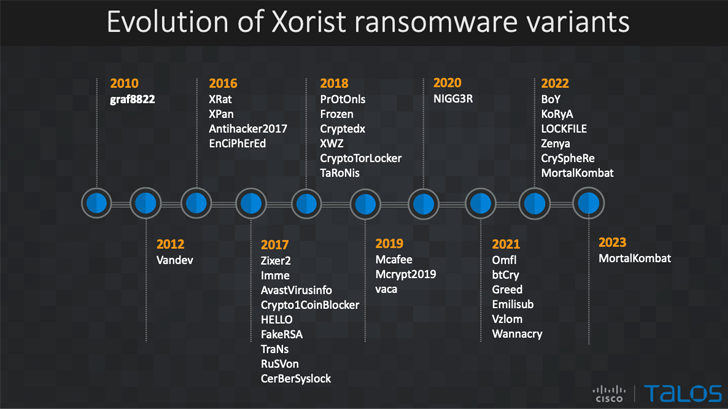
Румынская компания Bitdefender выпустила дешифратор, способный вернуть в прежнее состояние файлы, пострадавшие от программы-вымогателя MortalKombat. MortalKombat — относительно новый шифровальщик, появившийся на ландшафте киберугроз в январе 2023 года.

Это семейство вредоносов основано на Xorist, который впервые был зафиксирован в 2010 году. Злоумышленники могли использовать Xorist в качестве билдера шифровальщиков, создавая с его помощью собственные версии зловреда.

Атакующие могли кастомизировать записку с требованиями выкупа, добавляемые расширения и имена файлов, а также обои, которые используются в качестве заставки.

Одна из киберпреступных группировок использует MortalKombat в ходе фишинговых кампаний, нацеленных на организации самых разных сфер.

«MortalKombat шифрует ряд файлов на устройстве жертвы, включая удалённые хранилища. Под удар также попадают базы данных и резервные копии», — писали исследователи из Cisco Talos.


Шифровальщик недотягивает до функциональности вайпера, однако вредонос всё равно повреждает Проводник Windows, отключает окно запуска команд — Run и удаляет все приложения и директории из автозапуска ОС. Закрепиться в системе MortalKombat помогает модификация реестра Windows.

Скачать бесплатный дешифратор от Bitdefender можно по этой ссылке.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru