



Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Исследователи наткнулись на вредоносную криптомайнинговую кампанию, нацеленную на пользователей macOS. В качестве приманки злоумышленники используют вредоносную версию популярного видеоредактора Final Cut Pro, которую большинство антивирусов пока не детектирует.

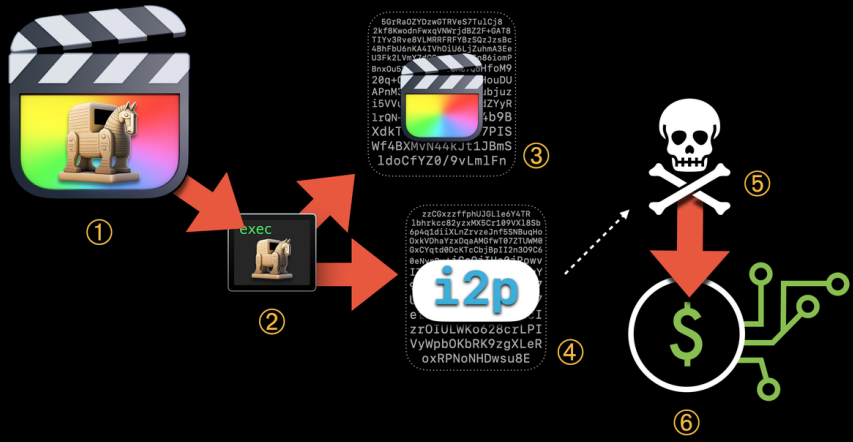
Установить себе скрытый вредонос можно через «крякнутые» версии Final Cut Pro, распространяемые на торрент-сайтах. В установочный пакет вшит майнер XMRig, добывающий для оператора цифровую валюту Monero.

По словам команды Jamf Threat Labs, такие «подарки» можно встретить на площадке The Pirate Bay. Их выложил пользователь с ником wtfisthat34698409672. Кроме Final Cut Pro, этот юзер публиковал Adobe Photoshop и Logic Pro X — они тоже содержат майнер в довесок.

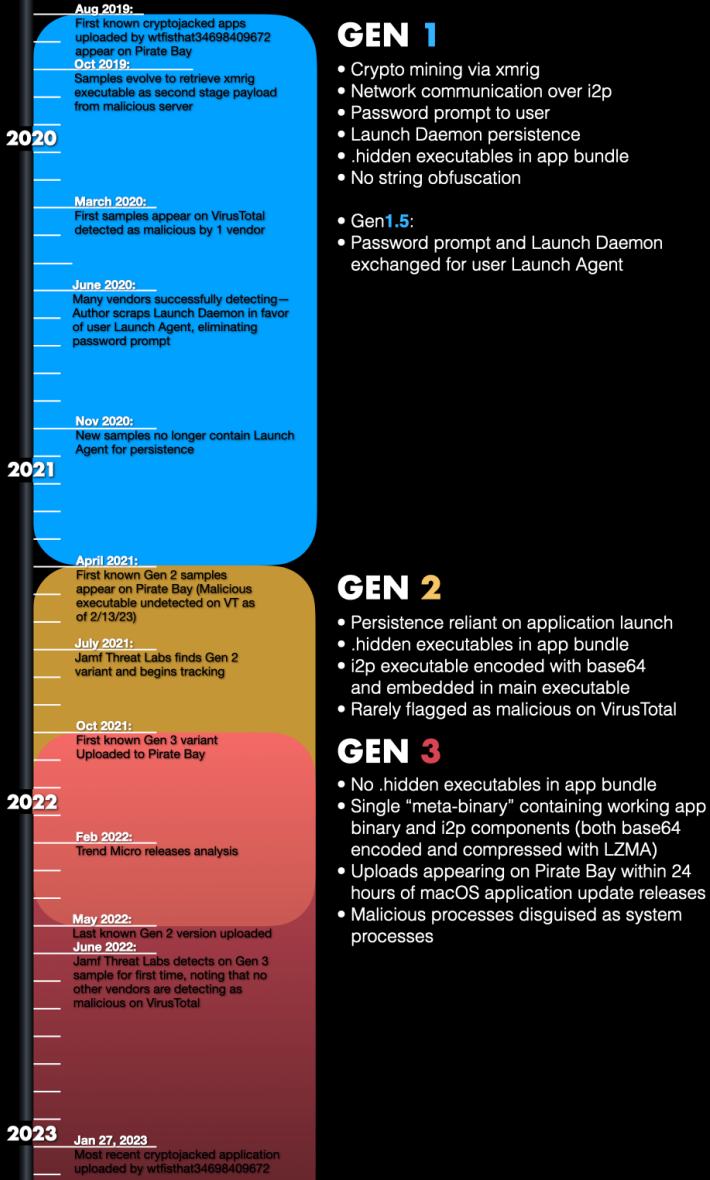
Подробный анализ показал исследователям, что фигурирующий в кампании вредонос прошёл три стадии разработки, на каждой из которых авторы добавляли более совершенные техники обхода защитных решений.


На сегодняшний день антивирусы детектируют только первое поколение зловреда, которое киберпреступники не используют с апреля 2021 года. Для анонимизации трафика при общении с командным сервером майнер использует сетевой уровень i2p (Invisible Internet Project).


Второе поколение вредоноса, появившееся между апрелем и октябрём 2021-го, использует base 64 для шифрования исполняемых файлов. Третье поколение стало основным с мая 2022 года, оно примечательно умением маскировать собственные процессы под системные.

Более того, последняя итерация зловреда постоянно отслеживает запуск Мониторинга системы и завершает свои процессы, чтобы оставаться незамеченной.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru