



Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

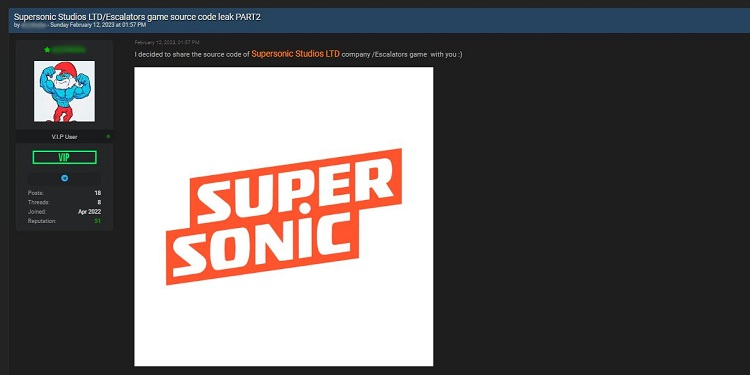
На нескольких хакерских форумах опубликованы исходные коды игры-головоломки Escalators для мобильных устройств — по крайней мере, так утверждает автор слива. В Cybernews ознакомились с содержимым дампа в 600 Мбайт и пришли к выводу, что утечка может обернуться убытками для издателя, а также кражей конфиденциальных данных пользователей.

Мобильная игра «Эскалаторы» относительно популярна: она собрала более 10 млн загрузок в Google Play и десятки тысяч отзывов в магазине Apple. Компания-издатель Supersonic Studios базируется в Тель-Авиве.

Утечка исходников — большая неприятность для разработчиков, так как это удар по интеллектуальной собственности. Злоумышленники также могут выяснить слабости приложения и подготовить эксплойты.

Слитая информация, по словам Cybernews, включает ссылку на Firebase и ключ доступа к хранилищу. С их помощью злоумышленник сможет добраться до закрытых пользовательских данных в базе Firebase и украсть или изменить их.

В дампе также содержатся ключи API для проведения платежей в приложениях Google и Apple. Эти данные обфусцированы, но исследователи обнаружили также инструкцию по деобфускации.

При наличии доступа к исходникам такая информация позволяет совершать внутриигровые покупки, не предусмотренные разработчиком. С помощью API-ключей автор атаки также сможет заполучить ID заказов, обезличенные ID пользователей и токены, подтверждающие право юзера на покупку продуктов из приложения.

Копии файлов в слитом наборе данных были получены в начале ноября 2022 года. О своих находках исследователи уведомили и Supersonic Studios, и разработчиков игры; отклика в обоих случаях пока не последовало.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru