



Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Распространители GuLoader, полагающиеся на спам-рассылки, отказались от макросов Microsoft Office и взамен стали использовать файлы NSIS. По данным Trellix, смена способа доставки полезной нагрузки произошла в начале прошлого года; NSIS-атаки зловреда актуальны до сих пор.

Вредоносный загрузчик GuLoader примечателен тем, что использует множество трюков, помогающих затруднить анализ и обнаружение. В 2021 году ассоциированные с ним спам-кампании использовали вложения в формате ZIP, содержащие документ Word с вредоносным макросом.

Цепочка заражения при этом выглядела следующим образом:

  • макрос загружает файл LNK и VBS-скрипт;
  • сценарий отрабатывает, и в систему сбрасывается PE-файл;
  • исполнение PE влечет загрузку шелл-кода GuLoader для доставки целевого пейлоада.

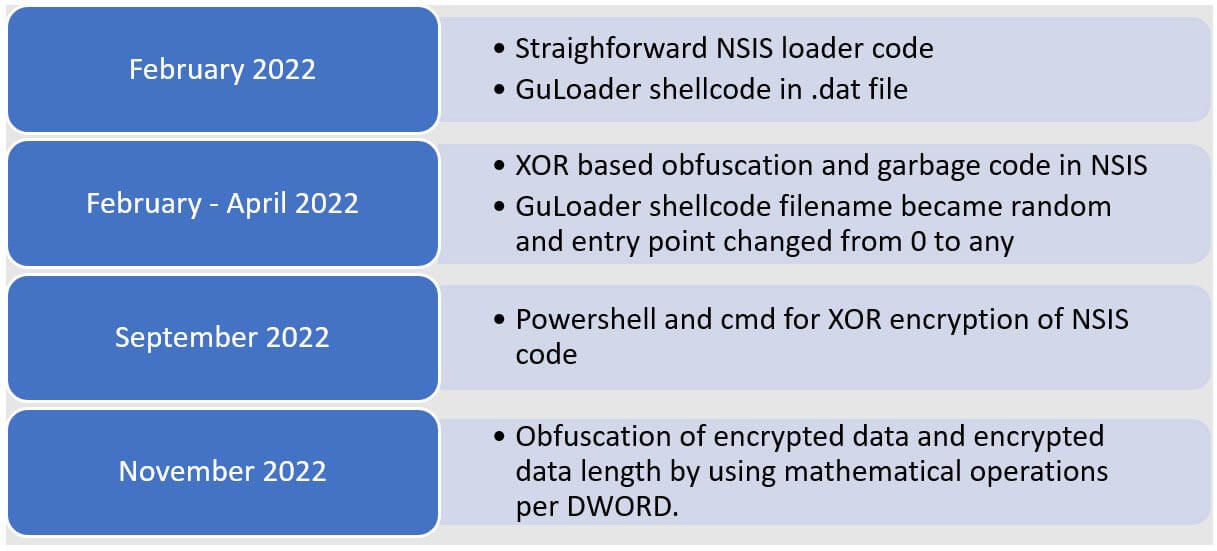
В начале 2022 года злоумышленники отошли от этой схемы, отдав предпочтение другому триггеру — NSIS. Вложения, содержащие такой файл, стали разнообразнее; экспертам встречались архивы в форматах ZIP, RAR, ISO, LZH, ACE, замаскированные под справку о состоянии банковского счета или запрос цены на товар/услугу.

Авторы атак также научились тщательно скрывать шелл-код GuLoader. В их арсенале появились обфускация и шифрование, схема маскировки постепенно усложнялась, становилась многоступенчатой.


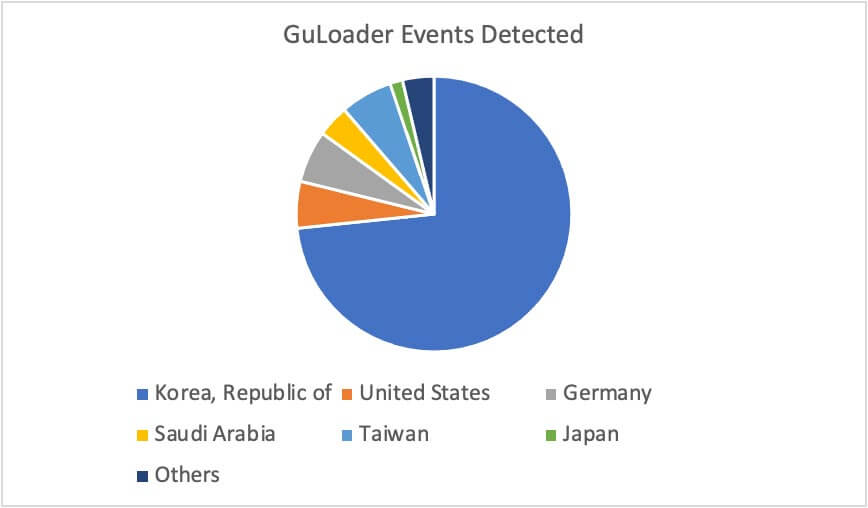
В первые две недели декабря по клиентской базе Trellix было зафиксировано не менее 5000 событий, связанных с рассылкой GuLoader-вложений. Вредоносные письма получили полтора десятка организаций разного профиля в 13 странах — в основном из сферы электронной коммерции.


Полезная нагрузка, доставляемая с помощью GuLoader, разнообразна; это может быть AgentTesla, LokiBot, NanoCore RAT, NetWire RAT или представитель иного семейства зловредов.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru