



Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Программе-вымогателю Royal Ransomware добавили поддержку шифрования на устройствах, работающих на базе операционной системы Linux. Теперь шифровальщик активно атакует виртуальные машины VMware ESXi.

Новая версия Royal запускается из консоли и предоставляет оператору возможность управлять процессом шифрования с помощью флагов. Так, флаг –stopvm останавливает все работающие ВМ, чтобы высвободить данные для шифрования; флаг –vmonly ограничивает шифрование виртуальными машинами.

К обработанным файлам добавляется расширение .royal_u (Windows-версия использует .royal). Пострадавшие форумчане BleepingComputer отметили, что расширение виртуального диска (.vmdk) в VMware не изменяется, но весь диск при этом оказывается зашифрованным.

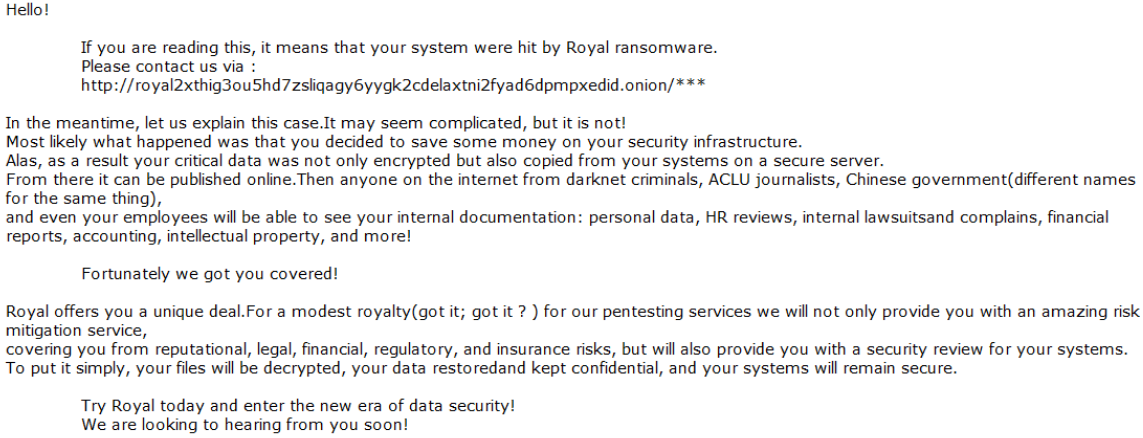
Записка с требованием выкупа README.TXT распечатывается на принтере (Windows-версия традиционно оставляет ее в папках с зашифрованными файлами).


Сайт вымогателей размещен в сети Tor. В настоящее время Linux-версию Royal детектируют 30 из 63 антивирусов из коллекции VirusTotal (по состоянию на утро 6 февраля).

Операторы Royal Ransomware обходятся без партнеров; по данным BleepingComputer, они прежде работали в составе группировки Conti. Первые атаки закрытого сообщества были зафиксированы в январе прошлого года.

Вначале вымогатели заимствовали шифратор у других вредоносов — LockBit, BlackCat, затем создали собственный (с выпуском версии Zeon). В сентябре кибергруппа провела ребрендинг; самопальный шифратор обновили, в генерируемых им записках для жертв появилось имя Royal.

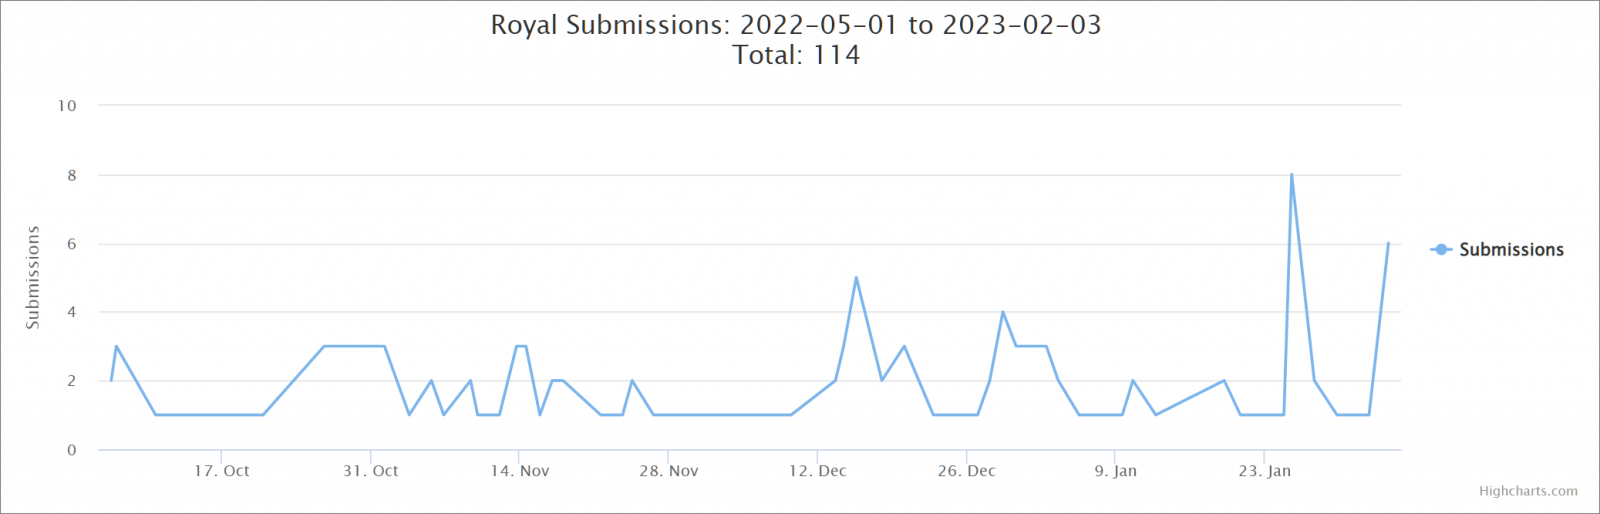
Активность шифровальщика возросла, количество образцов, загружаемых жертвами на ID Ransomware, стало множиться:


Выбор VMware ESXi в качестве мишени соответствует общей тенденции в мире шифровальщиков. Такие цели позволяют с помощью единственной команды зашифровать данные на множестве серверов; ESXi охотно включают в свои списки не только уже известные зловреды, но и новички: Nevada, ESXiArgs.

Последний примечателен тем, что использует нестандартную криптосхему — в нее включен потоковый шифр Sosemanuk, ранее замеченный лишь у ESXi-версии Babuk. Вымогатель ESXiArgs появился на ИБ-радарах в начале текущего месяца и успел поразить порядка 3200 серверов VMware ESXi.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru