



Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Linux-версия шифровальщика Royal нацелилась на серверы VMware ESXi

Программе-вымогателю Royal Ransomware добавили поддержку шифрования на устройствах, работающих на базе операционной системы Linux. Теперь шифровальщик активно атакует виртуальные машины VMware ESXi.

Новая версия Royal запускается из консоли и предоставляет оператору возможность управлять процессом шифрования с помощью флагов. Так, флаг –stopvm останавливает все работающие ВМ, чтобы высвободить данные для шифрования; флаг –vmonly ограничивает шифрование виртуальными машинами.

К обработанным файлам добавляется расширение .royal_u (Windows-версия использует .royal). Пострадавшие форумчане BleepingComputer отметили, что расширение виртуального диска (.vmdk) в VMware не изменяется, но весь диск при этом оказывается зашифрованным.

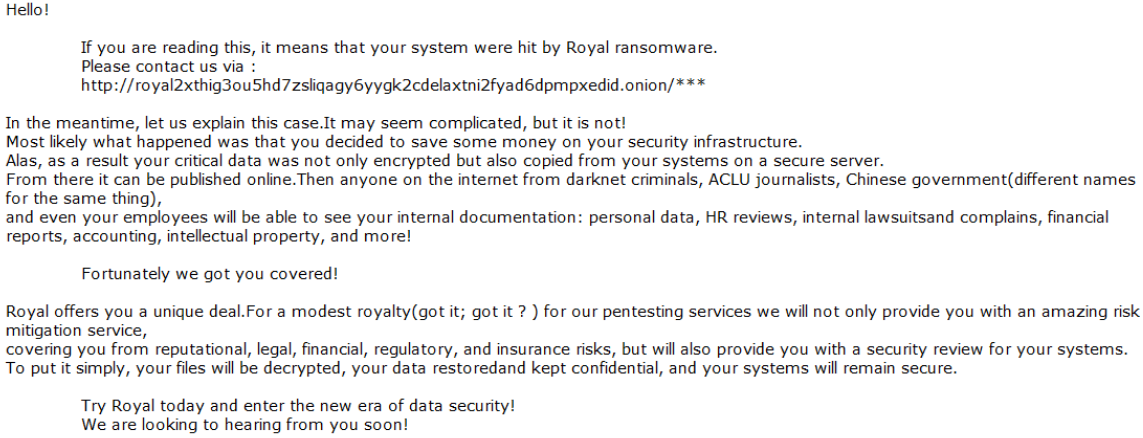
Записка с требованием выкупа README.TXT распечатывается на принтере (Windows-версия традиционно оставляет ее в папках с зашифрованными файлами).


Сайт вымогателей размещен в сети Tor. В настоящее время Linux-версию Royal детектируют 30 из 63 антивирусов из коллекции VirusTotal (по состоянию на утро 6 февраля).

Операторы Royal Ransomware обходятся без партнеров; по данным BleepingComputer, они прежде работали в составе группировки Conti. Первые атаки закрытого сообщества были зафиксированы в январе прошлого года.

Вначале вымогатели заимствовали шифратор у других вредоносов — LockBit, BlackCat, затем создали собственный (с выпуском версии Zeon). В сентябре кибергруппа провела ребрендинг; самопальный шифратор обновили, в генерируемых им записках для жертв появилось имя Royal.

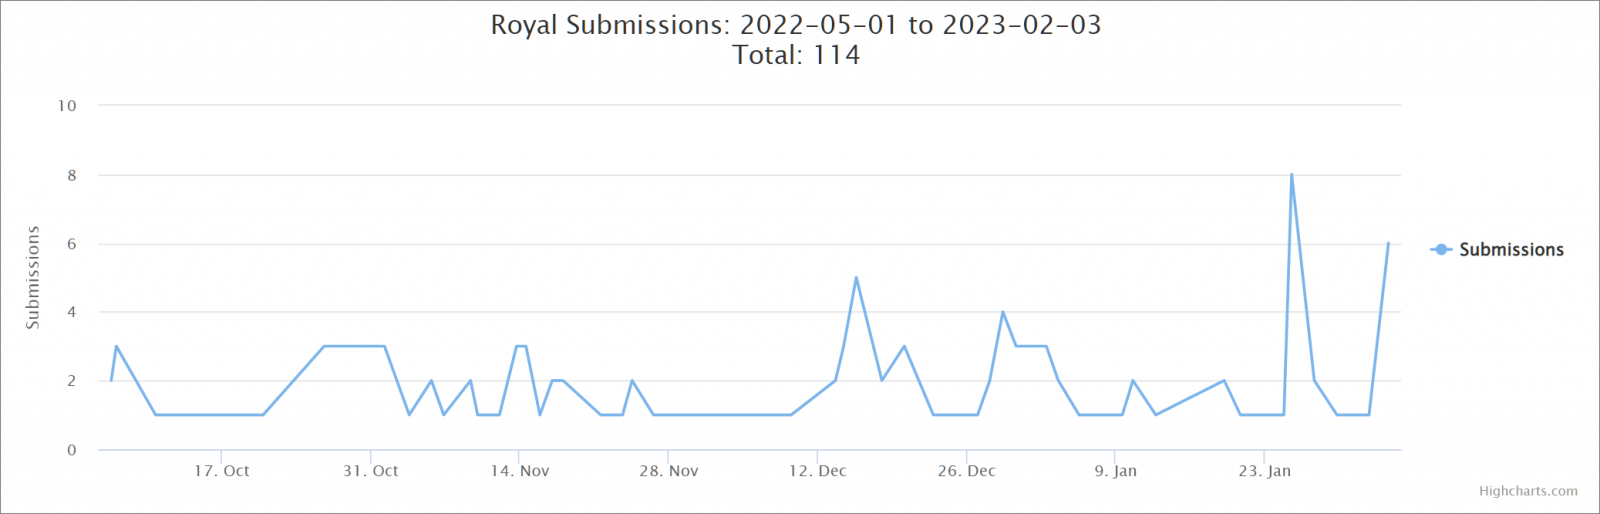
Активность шифровальщика возросла, количество образцов, загружаемых жертвами на ID Ransomware, стало множиться:


Выбор VMware ESXi в качестве мишени соответствует общей тенденции в мире шифровальщиков. Такие цели позволяют с помощью единственной команды зашифровать данные на множестве серверов; ESXi охотно включают в свои списки не только уже известные зловреды, но и новички: Nevada, ESXiArgs.

Последний примечателен тем, что использует нестандартную криптосхему — в нее включен потоковый шифр Sosemanuk, ранее замеченный лишь у ESXi-версии Babuk. Вымогатель ESXiArgs появился на ИБ-радарах в начале текущего месяца и успел поразить порядка 3200 серверов VMware ESXi.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru