



В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

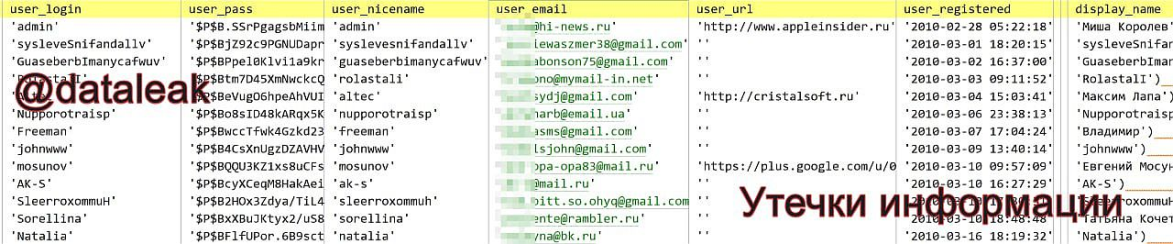
В открытый доступ выложены ПДн части зарегистрированных пользователей русскоязычной версии сайта AppleInsider. Об этом сегодня, 31 января, сообщил Telegram-канал «Утечки информации».

Новая публикация пополнила длинный список умышленных утечек, заметно участившихся в рунете. Подобные сливы способны спровоцировать всплеск спама и мошенничества, полагающегося на социальную инженерию.

Обнародованная база AppleInsider содержит 282 743 записи со следующими данными:

  • имя,
  • логин,
  • адрес электронной почты,
  • хешированный пароль,
  • дата регистрации аккаунта (с 28.02.2010 по 17.12.2021).

Команда @dataleak выборочно проверила достоверность личной информации через функцию восстановления пароля на сайте appleinsider.ru. Юзернеймы и имейлы оказались действительными.


В этом месяце стало известно об утечке ПДн части пользователей сервиса инвестиций Газпромбанка, «Почты России» (повторной), портала Mail.ru, авиасалона МАКС, сети магазинов «Спортмастер» (тоже повторной).

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru