



Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Фишеры переходят с вредоносных ISO- и ZIP-вложений на Microsoft OneNote

Будьте бдительны: киберпреступники теперь используют вложения в формате OneNote при рассылке фишинговых писем. Задача злоумышленников в рамках этой кампании — установить вредоносную программу, открывающую доступ к устройству.

Опасными вложениями в виде документов Word и Excel уже давно никого не удивишь. Пользователи стали подозрительнее относиться к таким «аттачам». В подобных рассылках макросы помогали атакующим загружать и устанавливать трояны.

В начале прошлого года Microsoft пообещала уничтожить вектор доставки вредоносов через макросы в Office, однако уже в декабре 2022-го киберпреступники начали обходить новые меры безопасности через XLL-формат.

На этом фишеры также не остановились, приспособившись к использованию ISO- и VHD-вложений, а также защищённых паролем архивов в формате ZIP. Как известно, такие контейнеры помогают обходить антивирусы и защитный механизм Windows — MotW.

Но и здесь разработчики постарались максимально затруднить атаки: в 7-Zip и Windows недавно появились предупреждения о возможной опасности при запуске файлов ISO или ZIP. Именно поэтому злоумышленники переключились на вложения в виде Microsoft OneNote.

OneNote удобно для фишеров тем, что это приложение по умолчанию входит в пакет Microsoft Office / 365. Даже если владелец устройства на пользуется этим софтом, при открытии соответствующего файла запустится Microsoft OneNote.

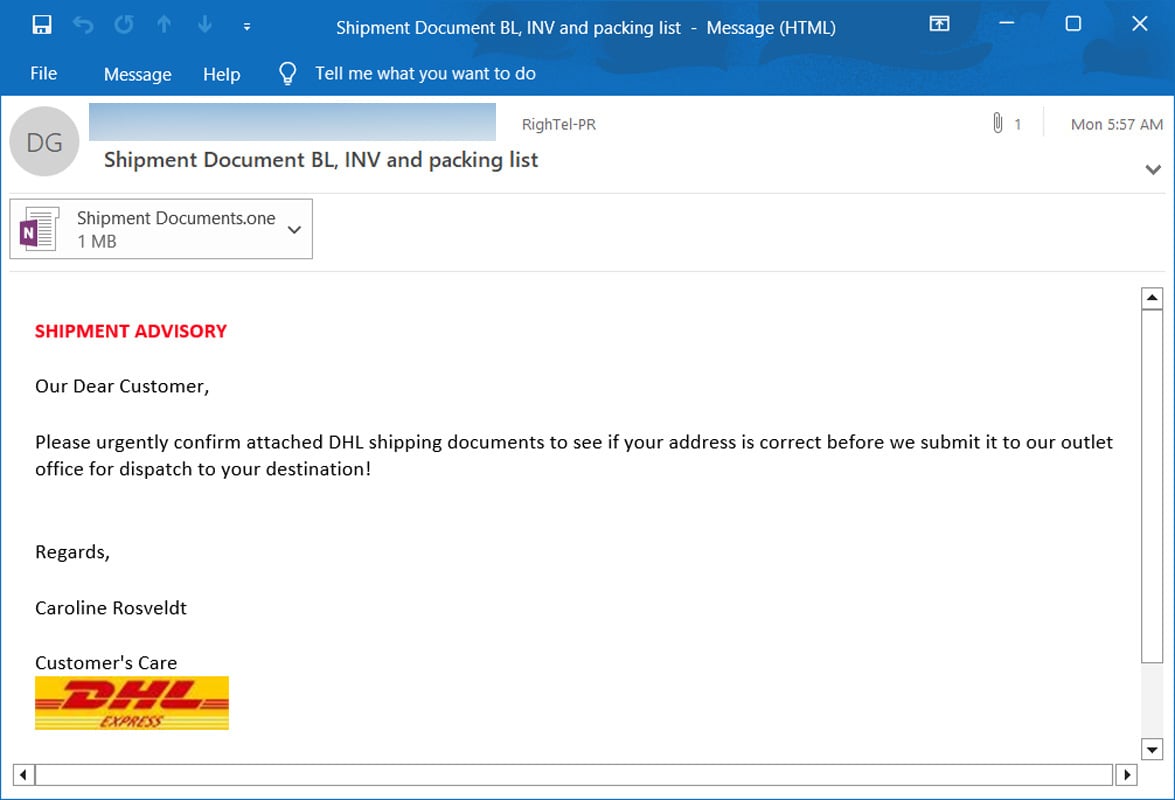
Ряд исследователей в области кибербезопасности уже предупреждал о рассылках вложений в формате OneNote. Обнаруженные BleepingComputer образцы писем были замаскированы под уведомления от международной компании DHL, занимающейся доставкой грузов и документов.


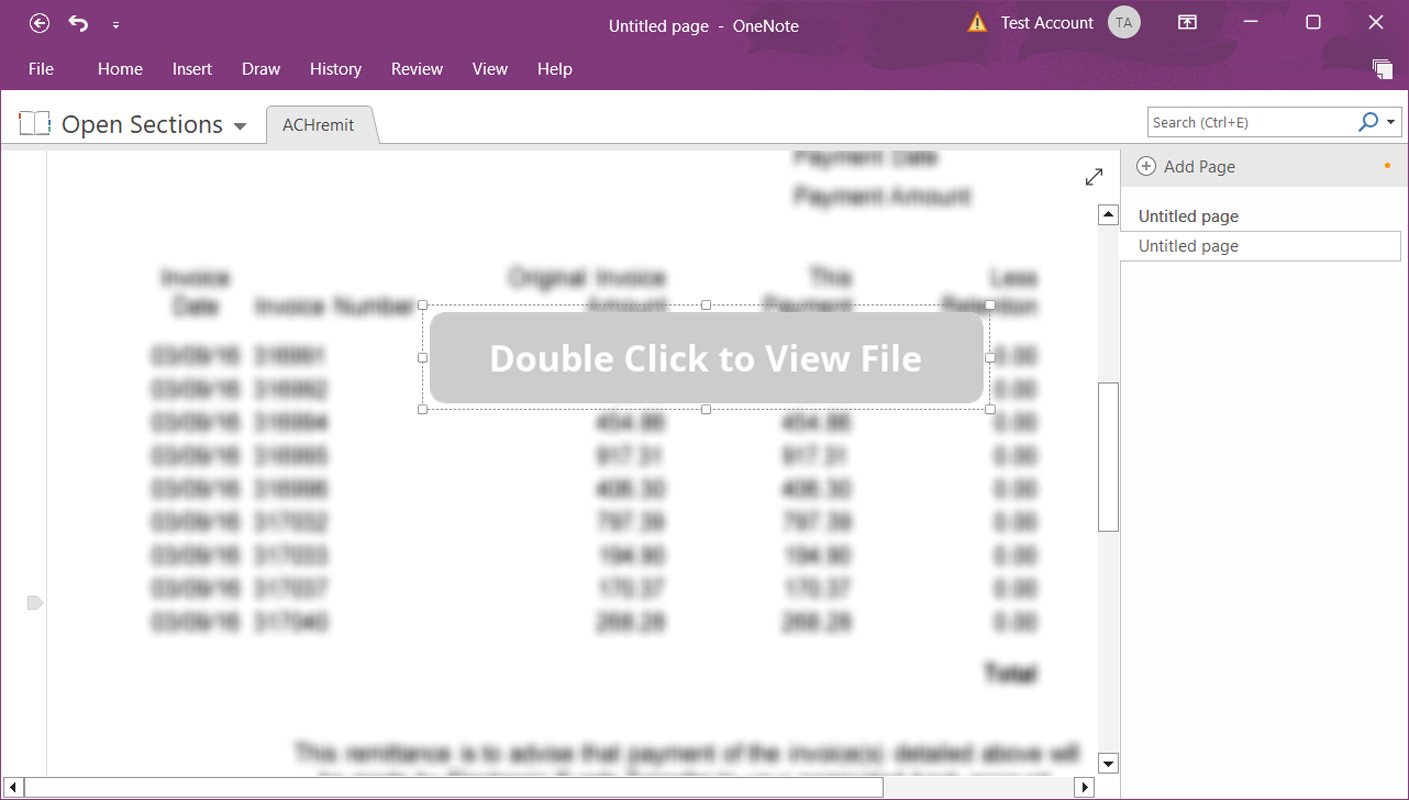
OneNote не поддерживает макросы, как Word и Excel, однако позволяет поместить вредоносный аттач в NoteBook. При запуске файла стартовать будет и вредоносная составляющая. Поэтому злоумышленники помещают VBS-вложения, автоматически запускающие скрипт, а также скачивающие и устанавливающие вредоносную программу на компьютер жертвы.


К счастью, при запуске OneNote софт должен предупреждать пользователя о возможных рисках, однако практика показывает, что юзеры в большинстве случаев просто жмут OK.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru